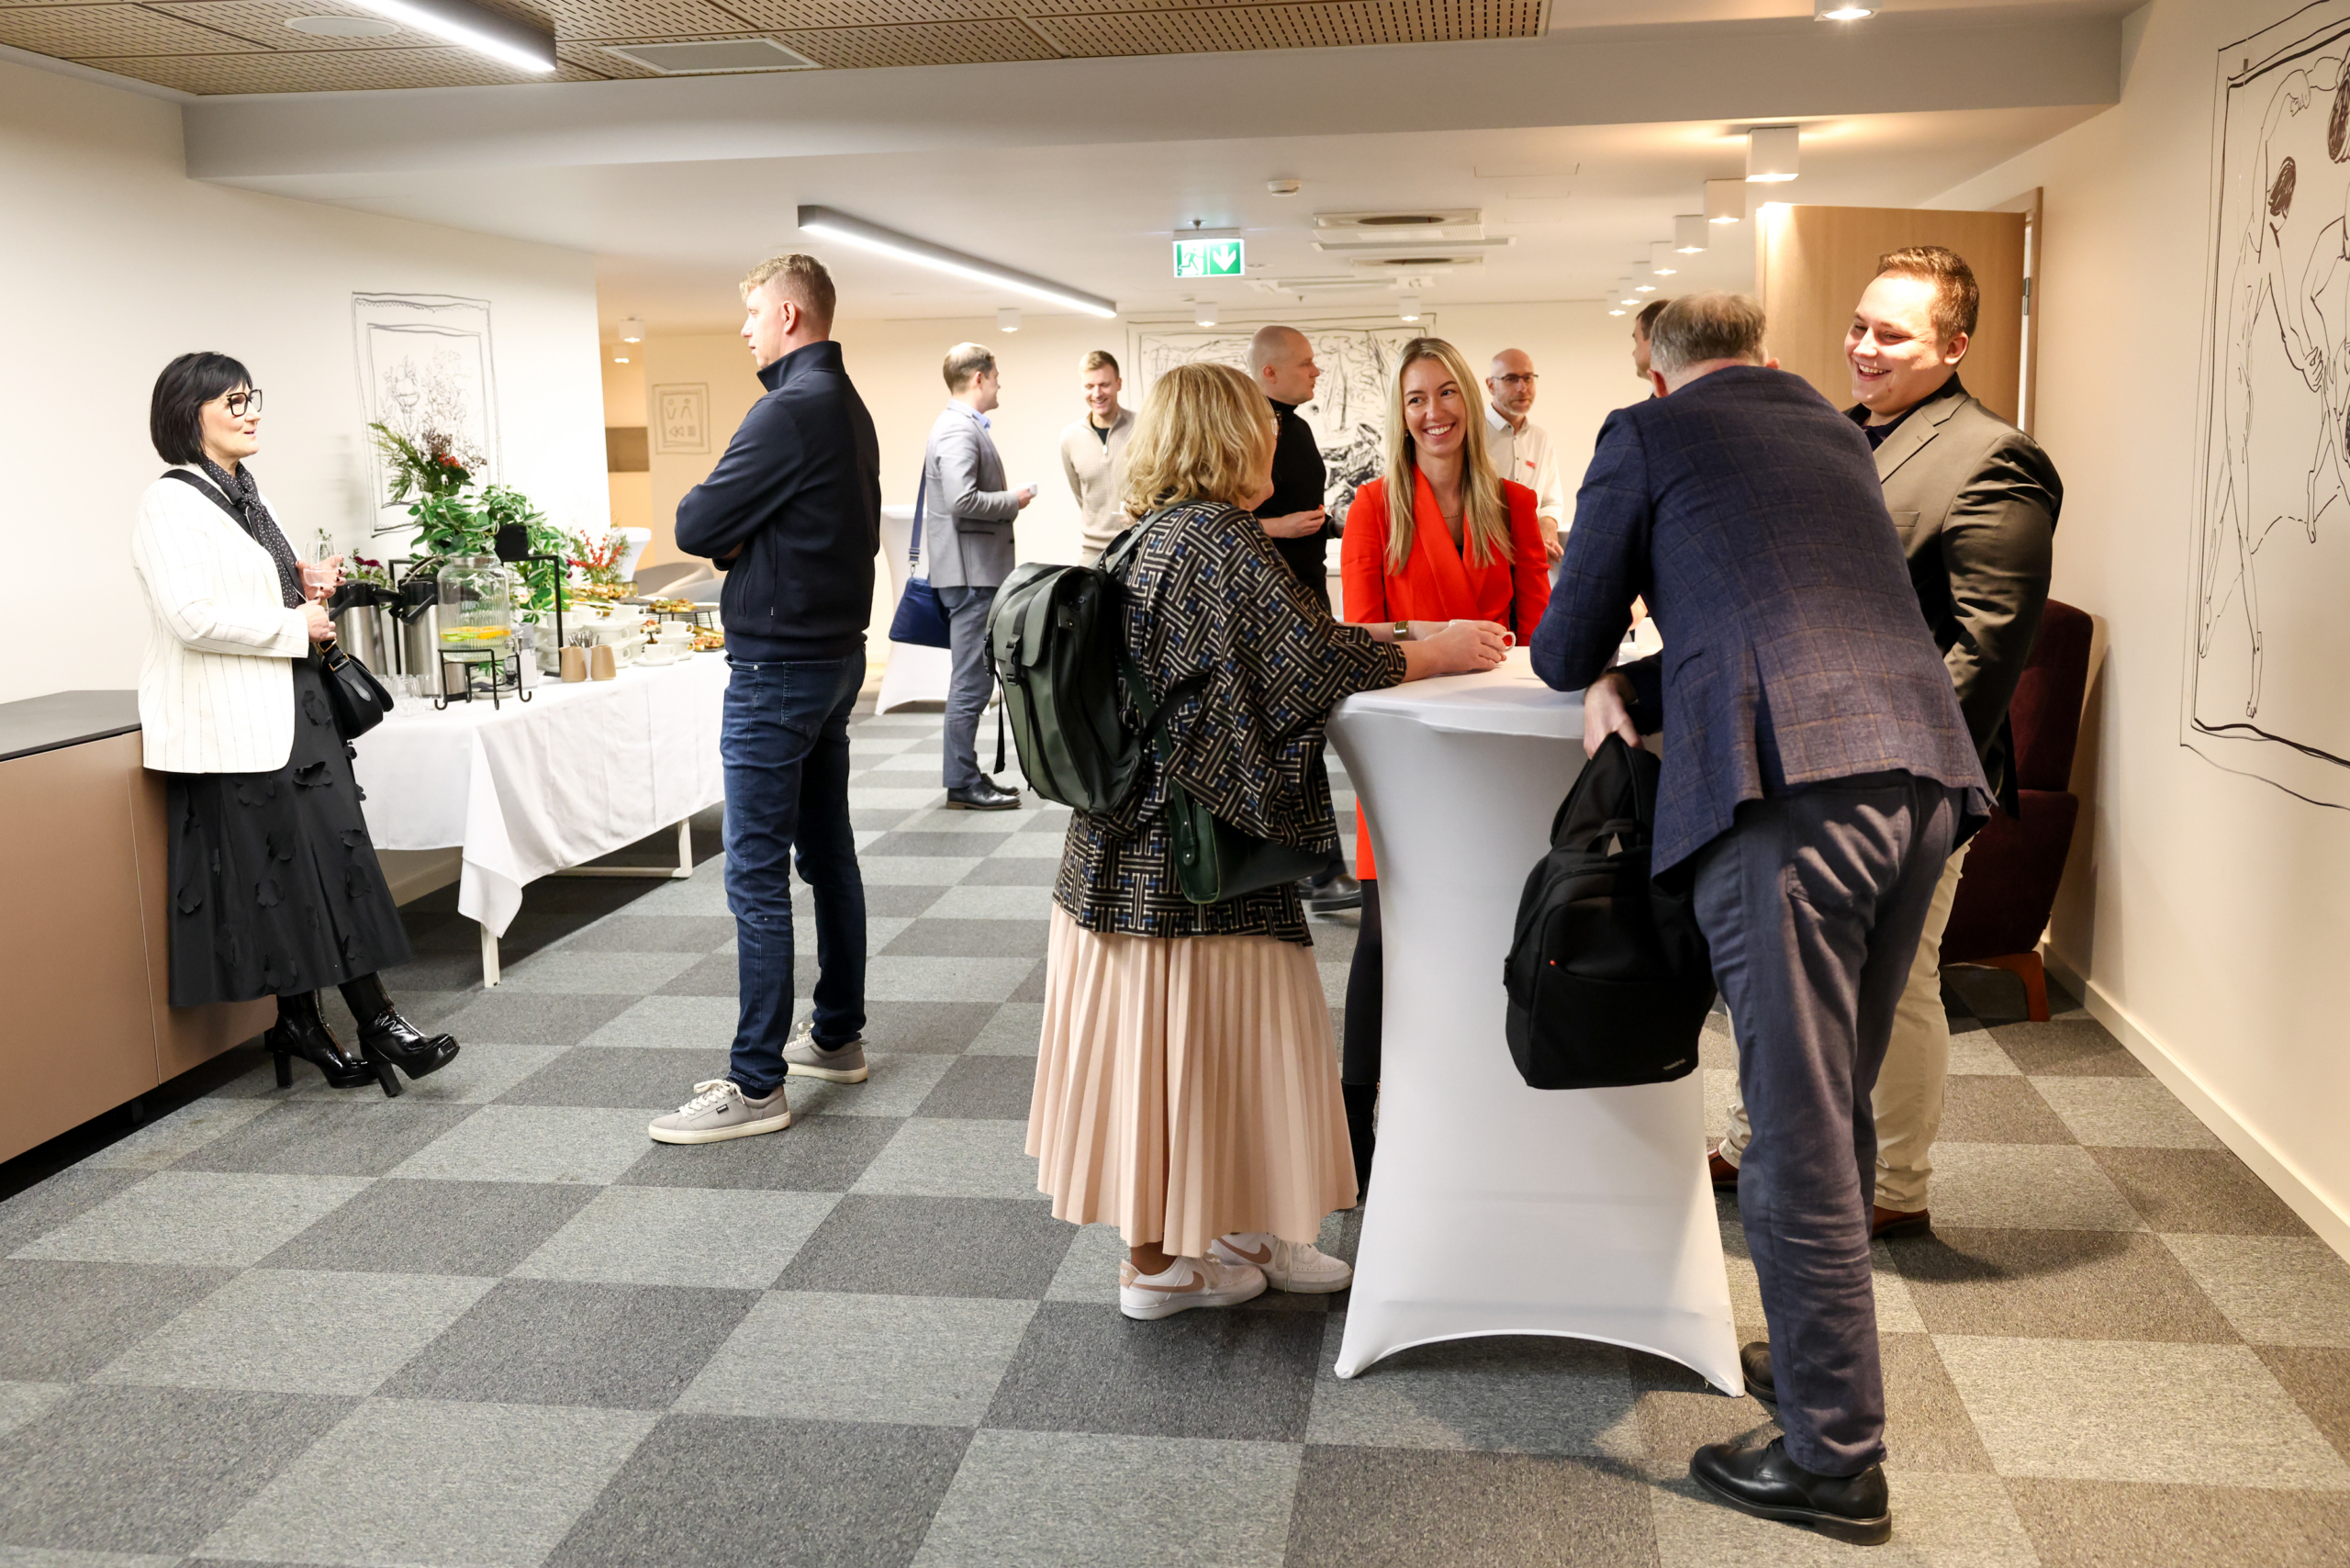
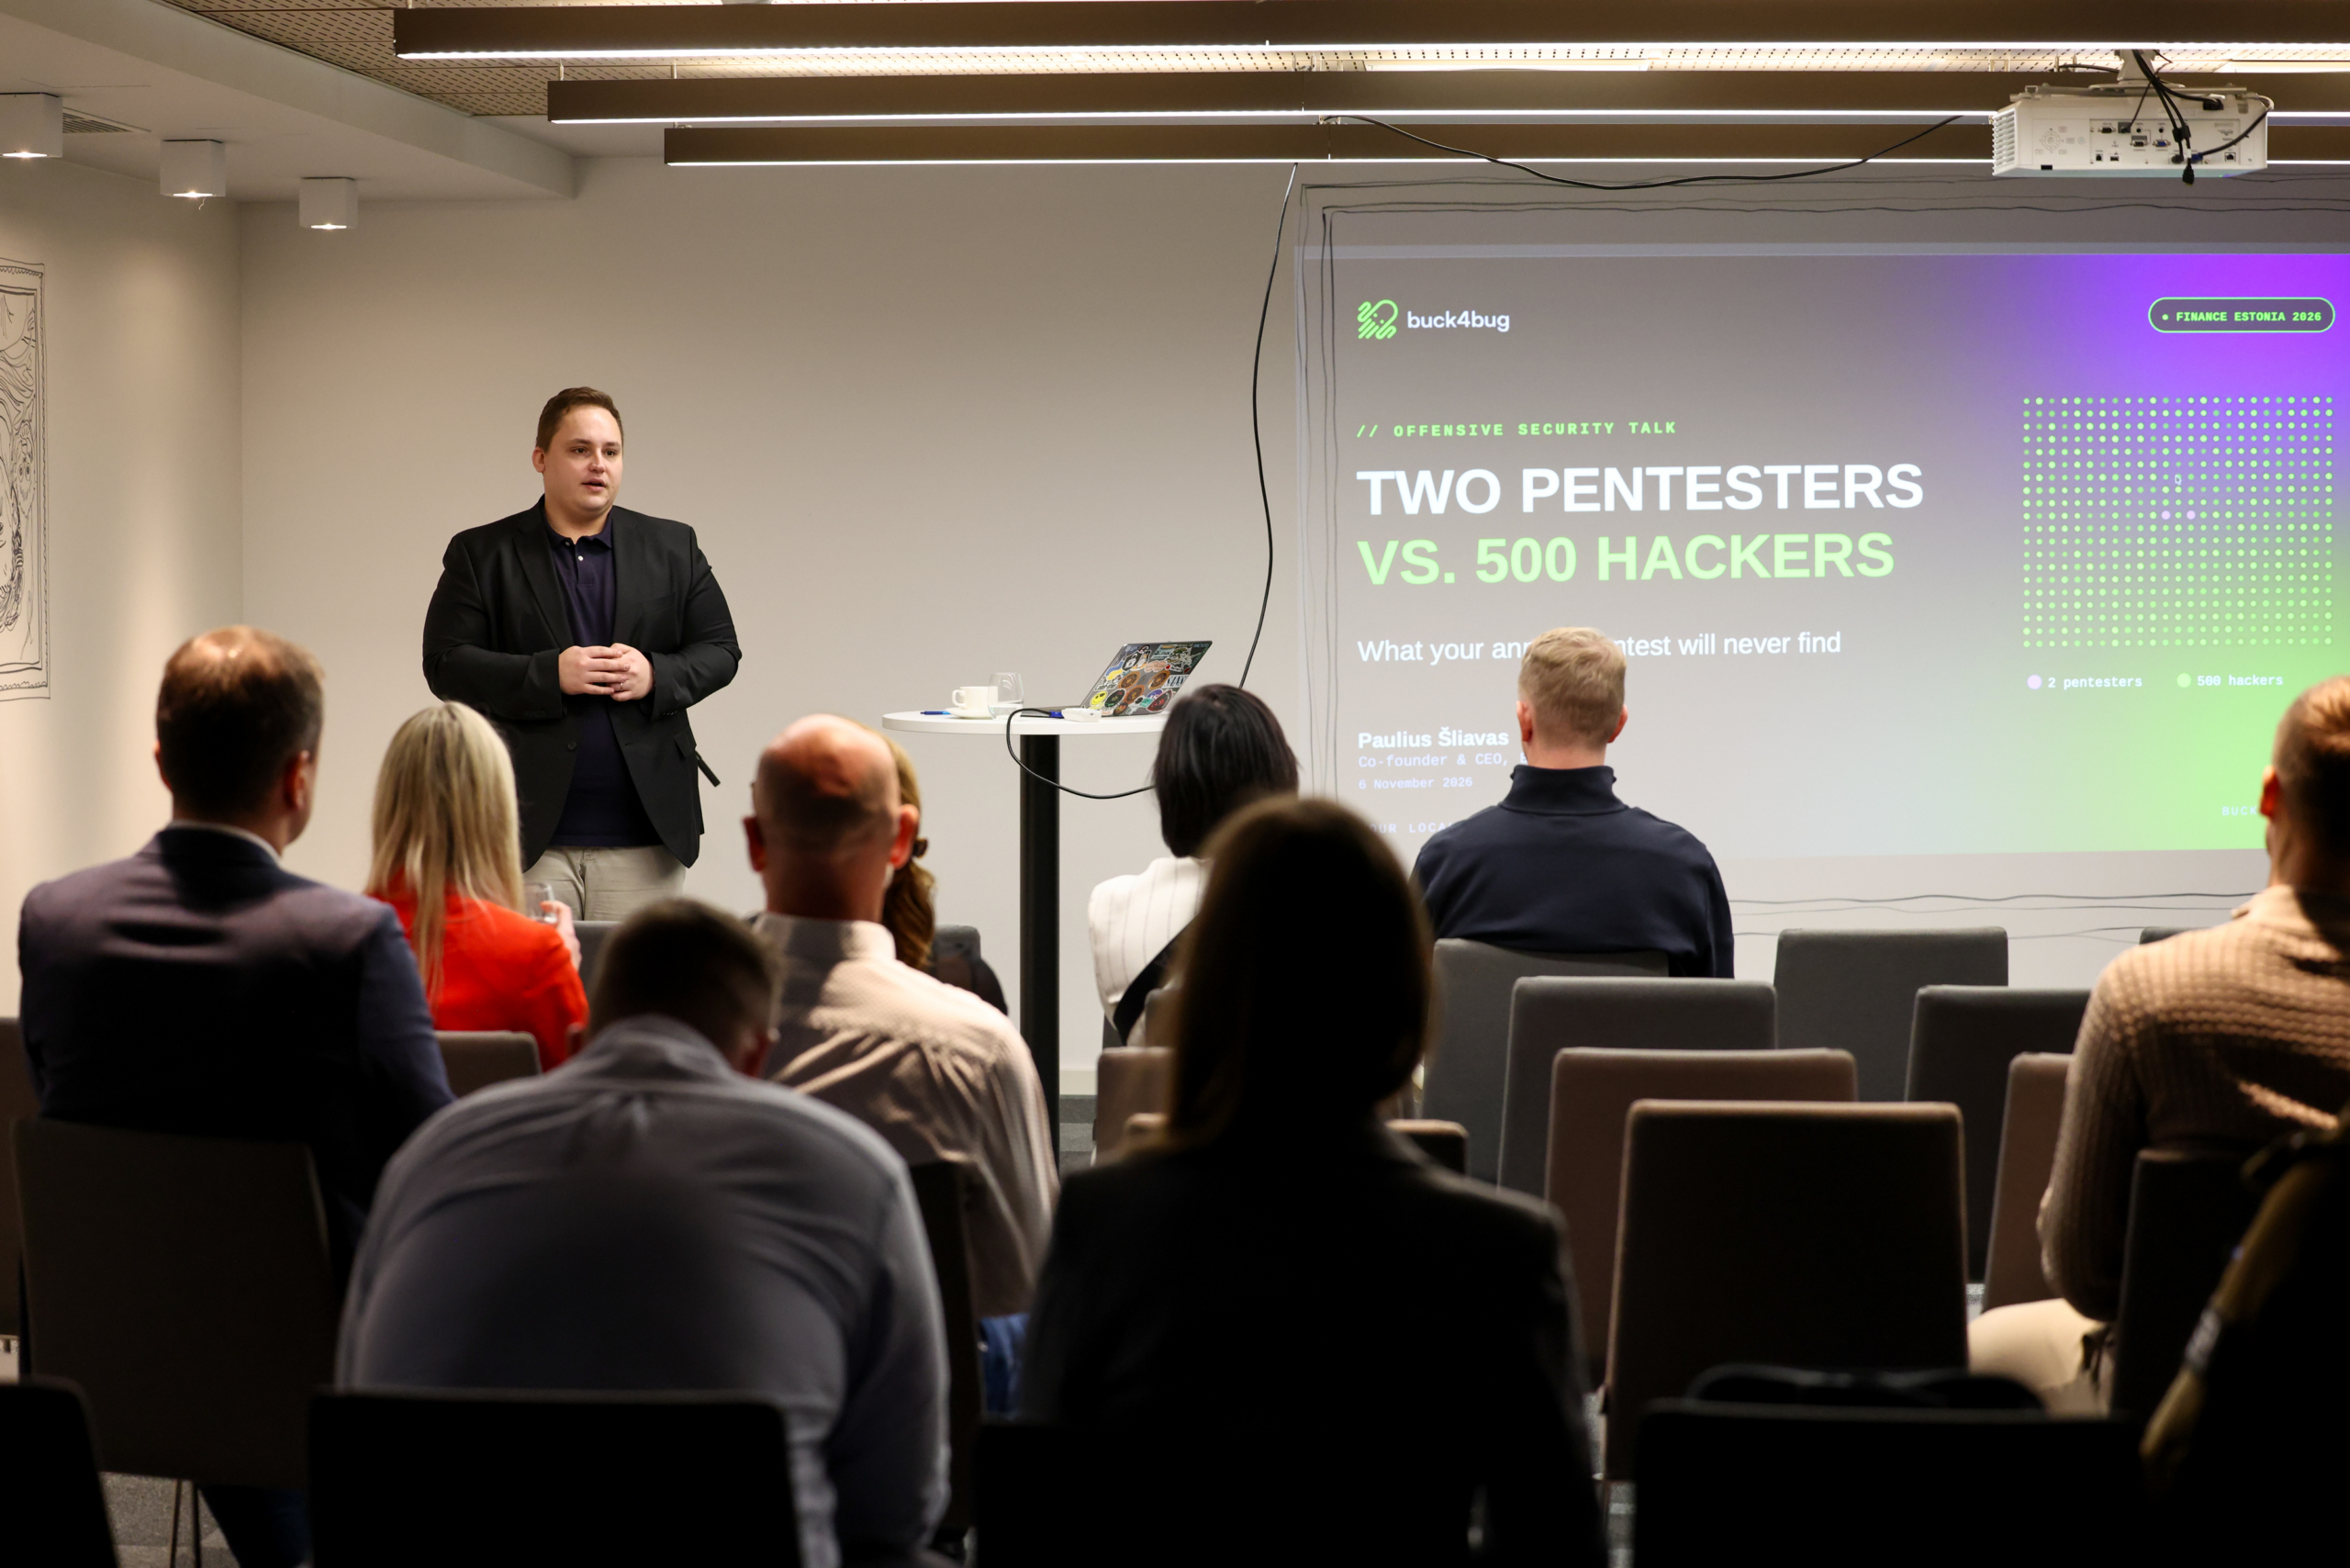
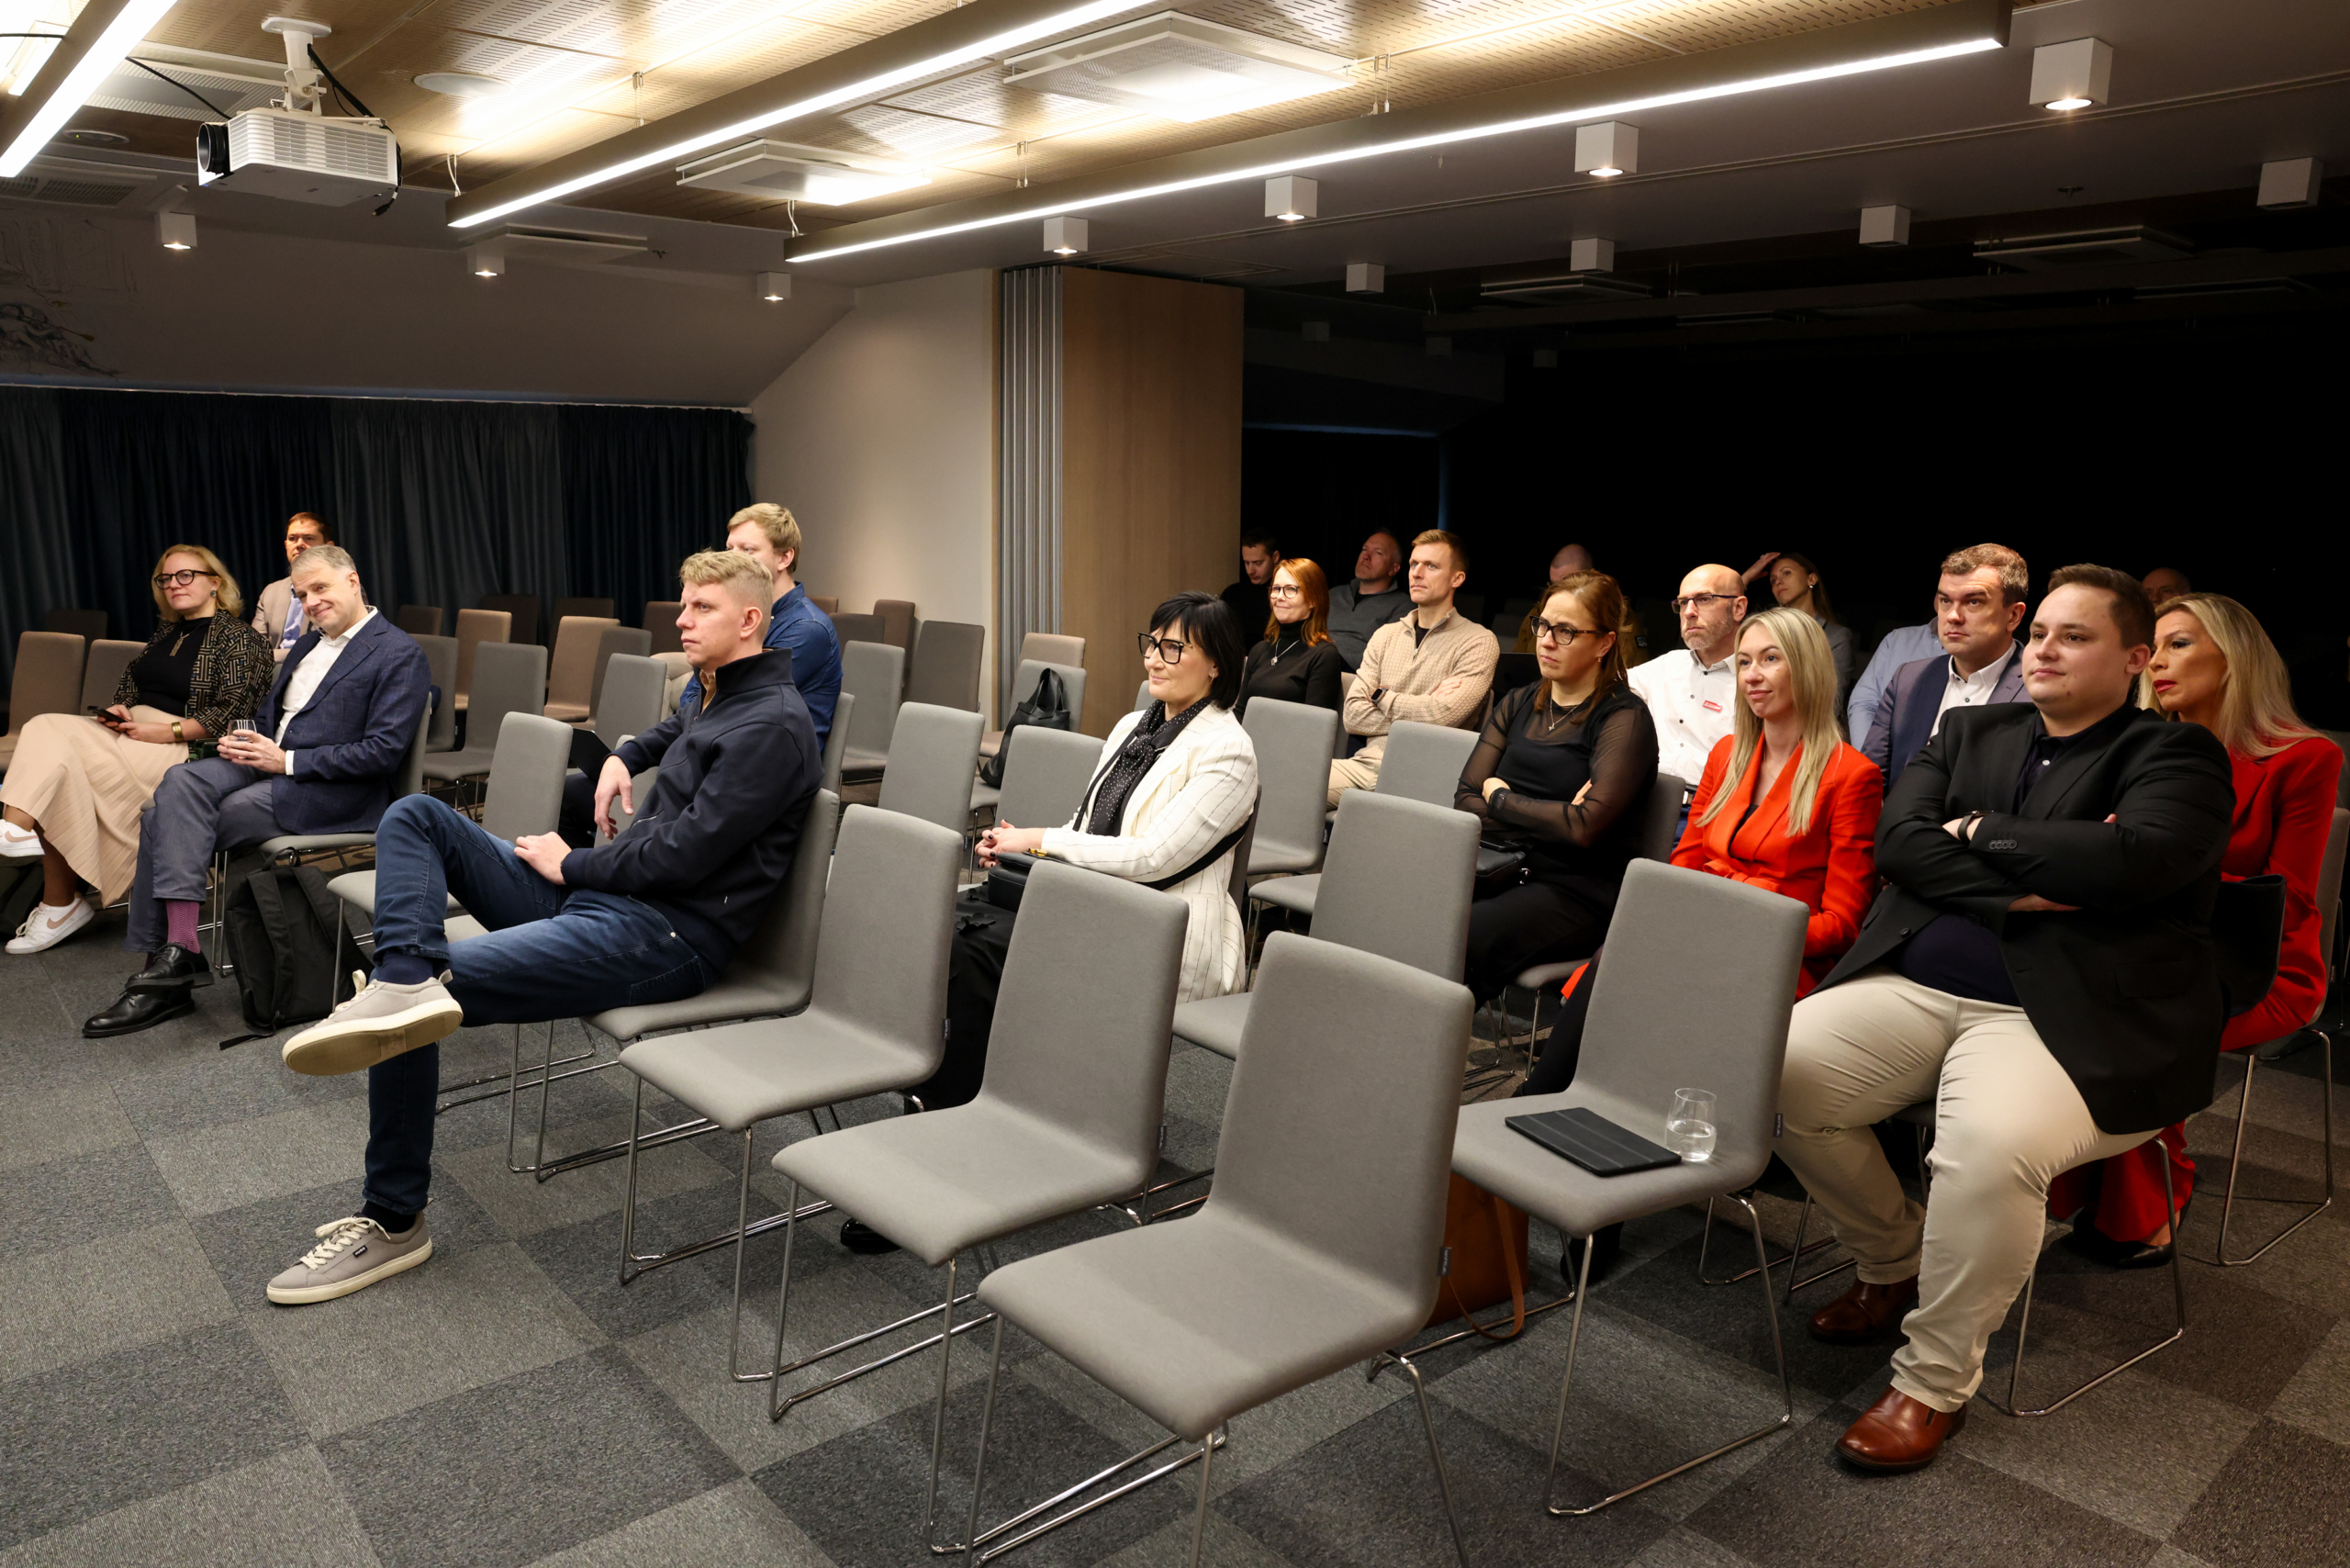
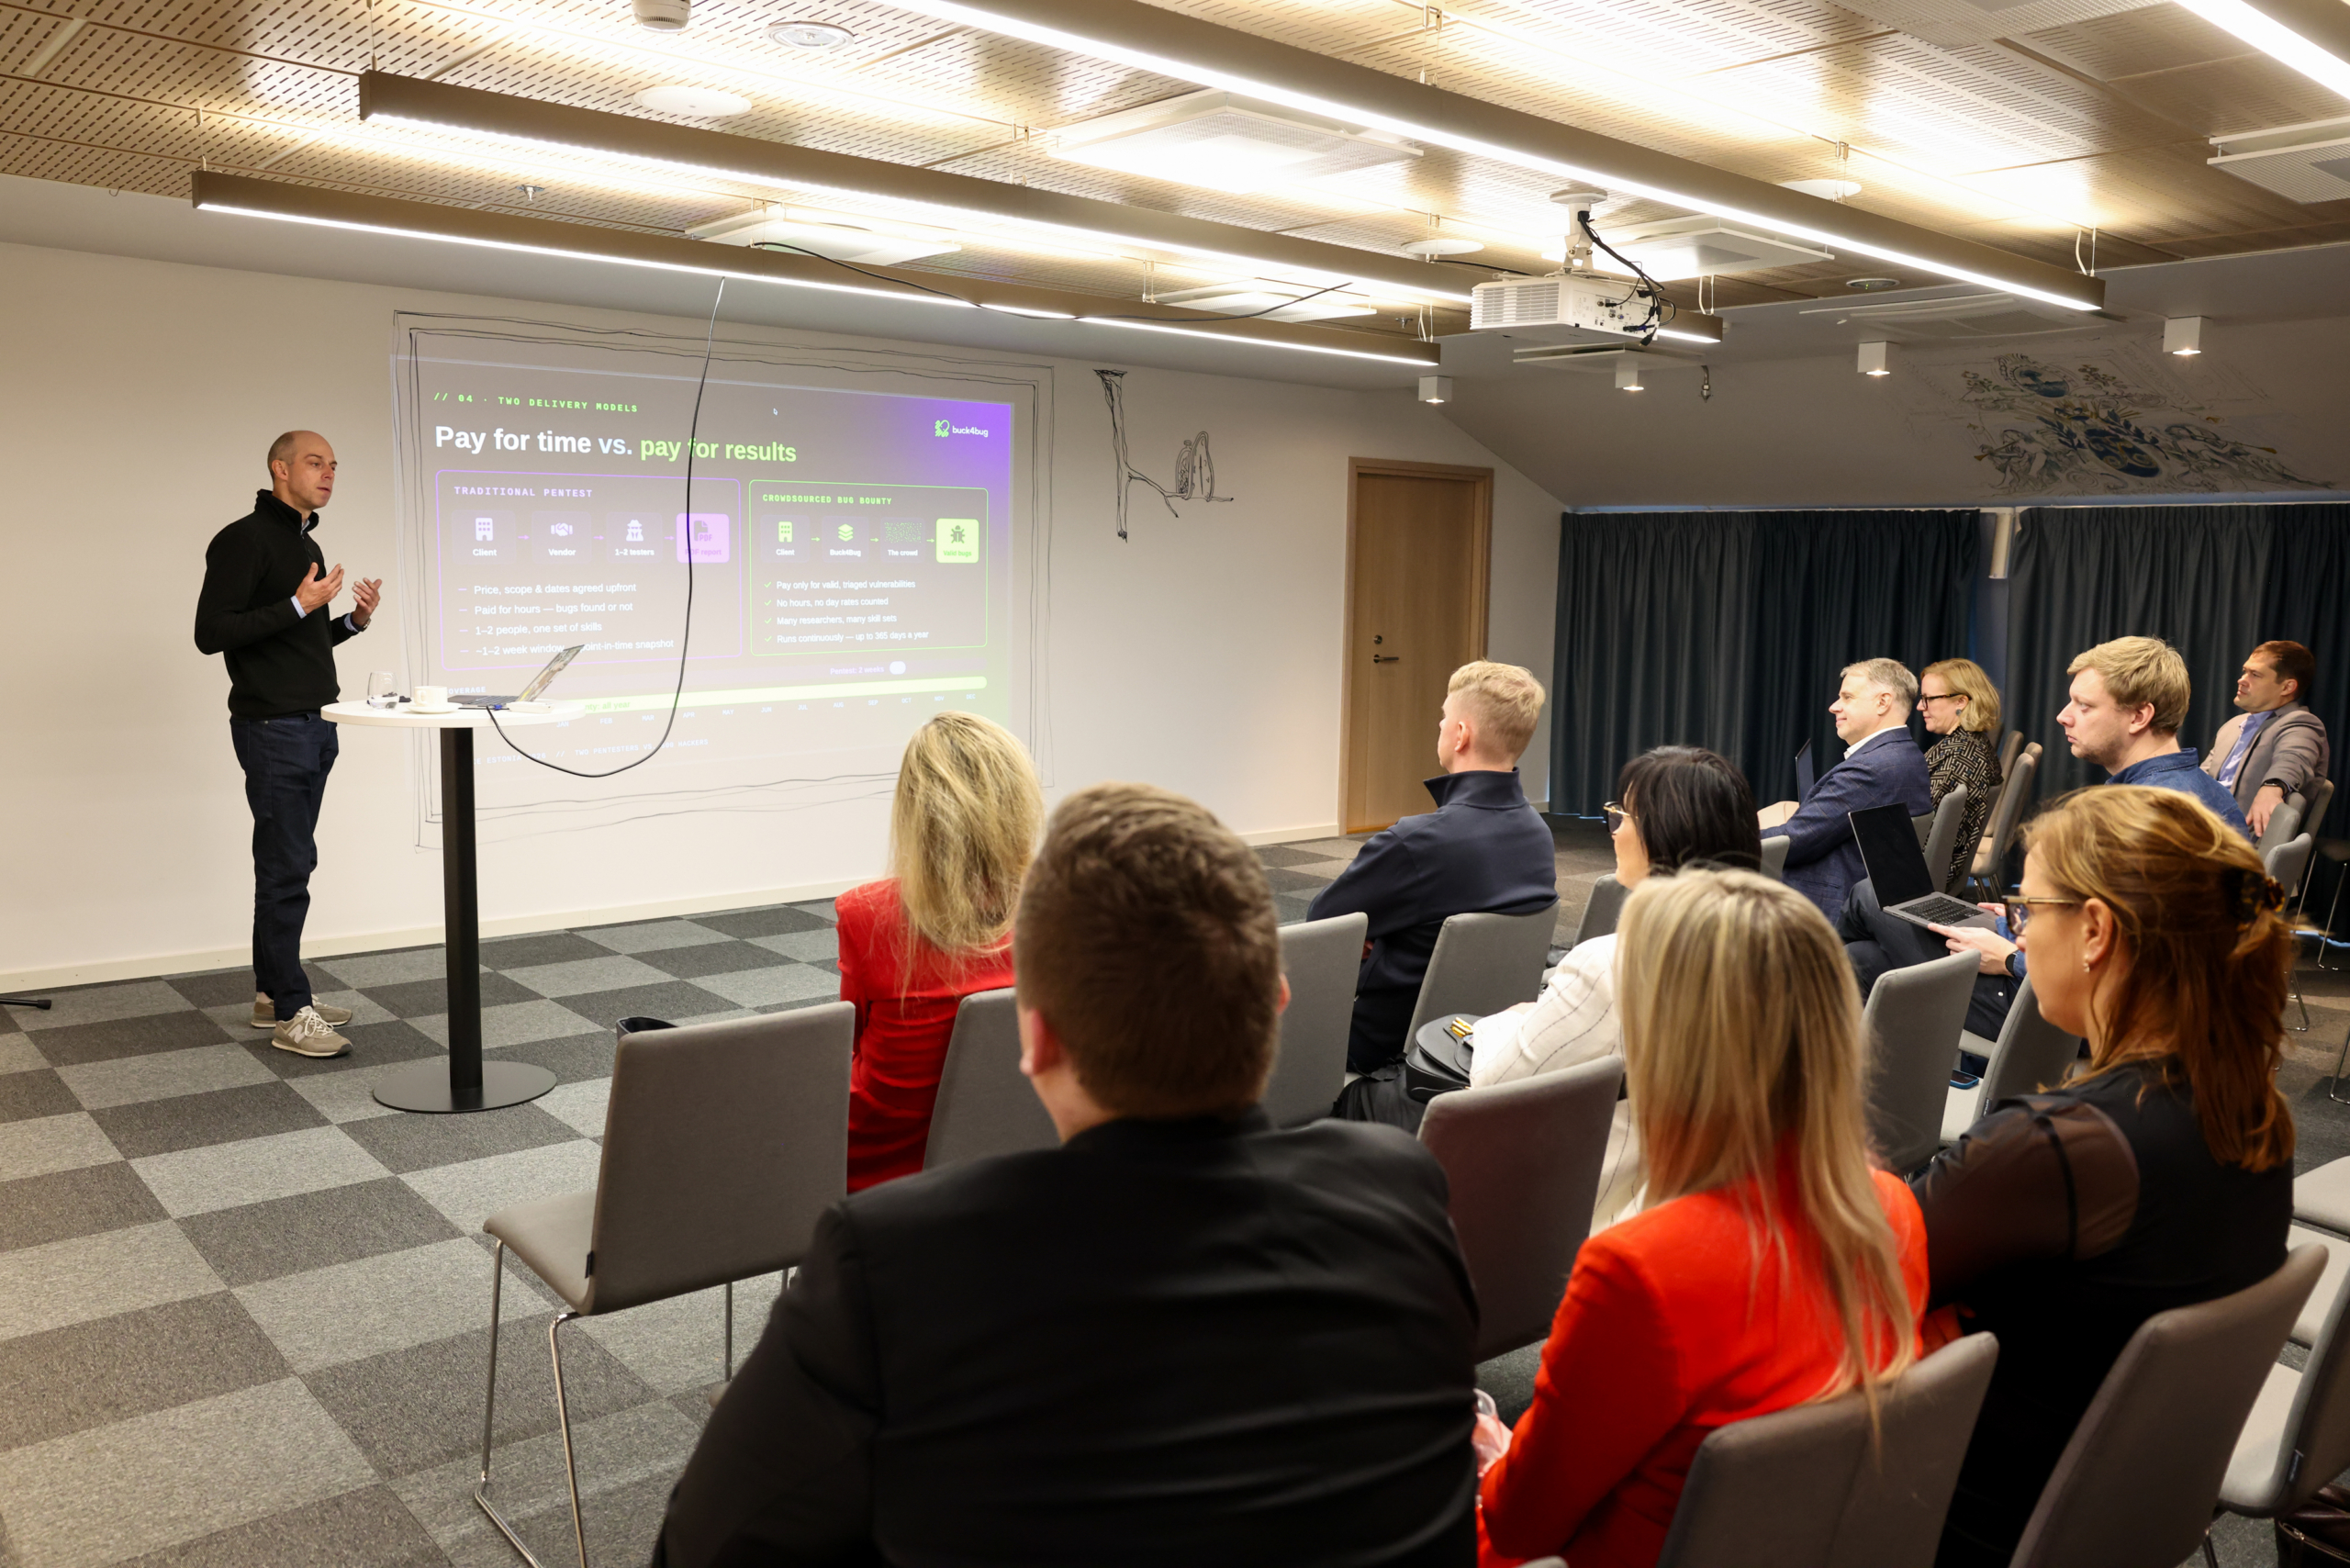
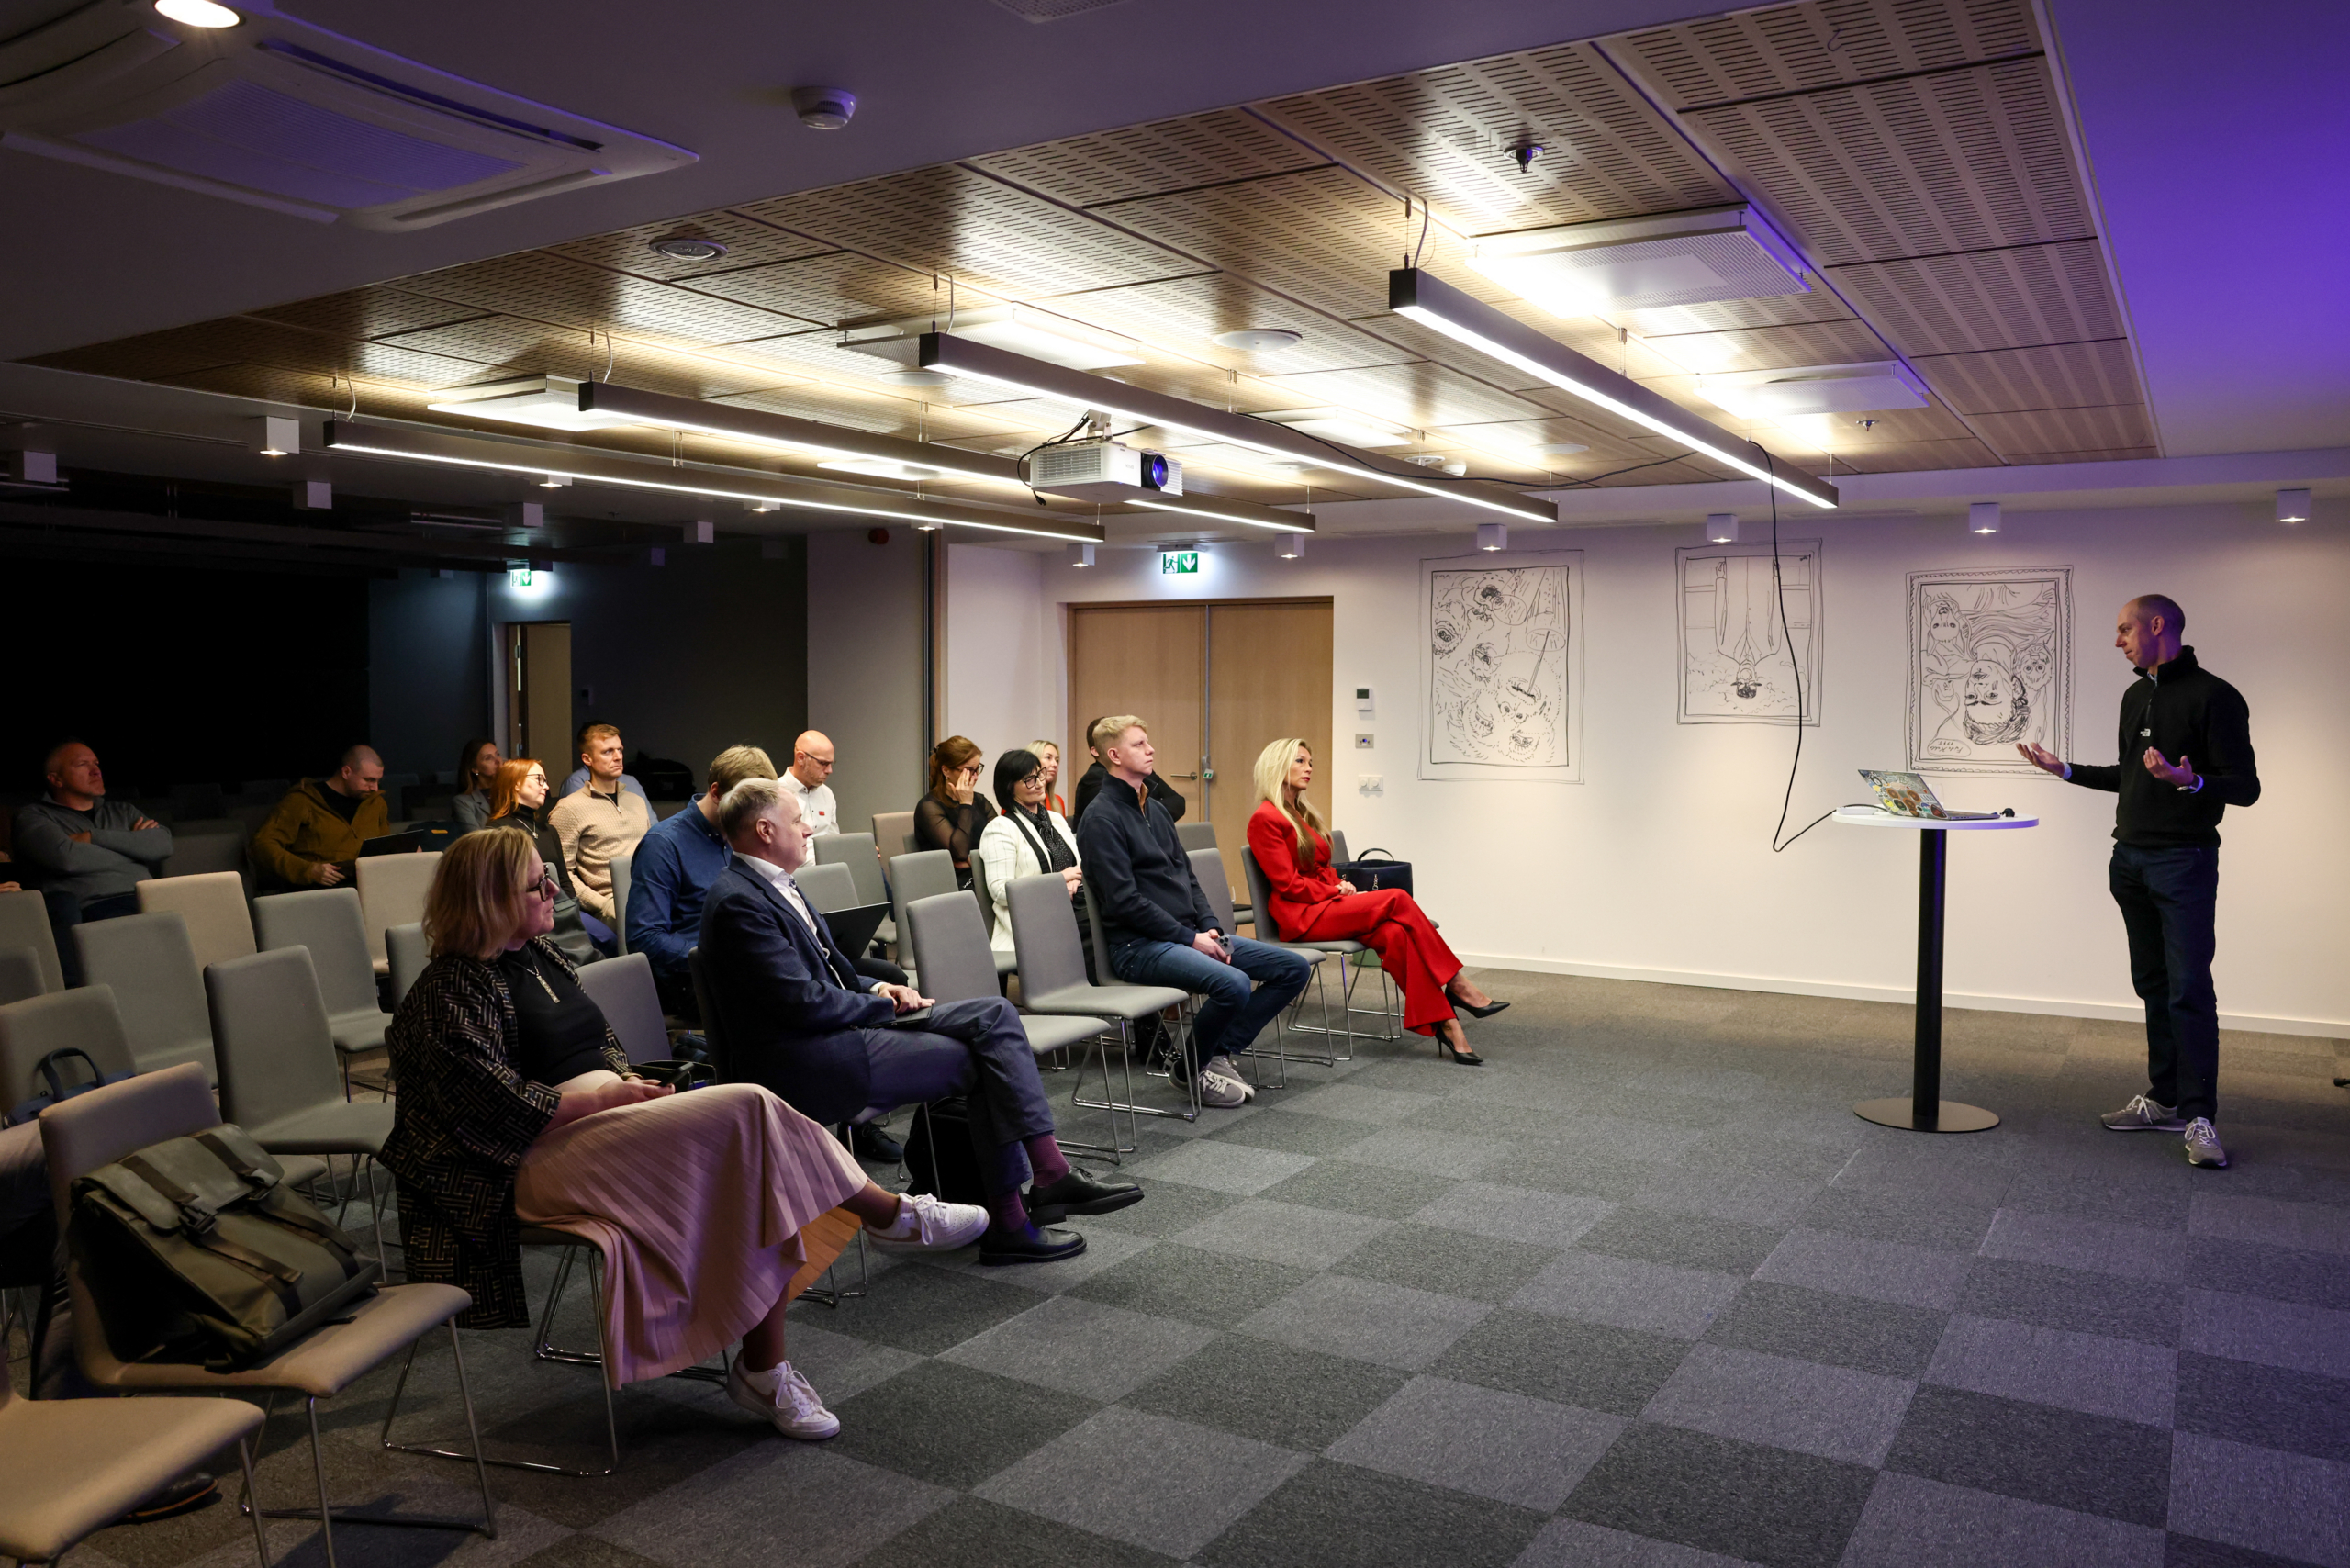
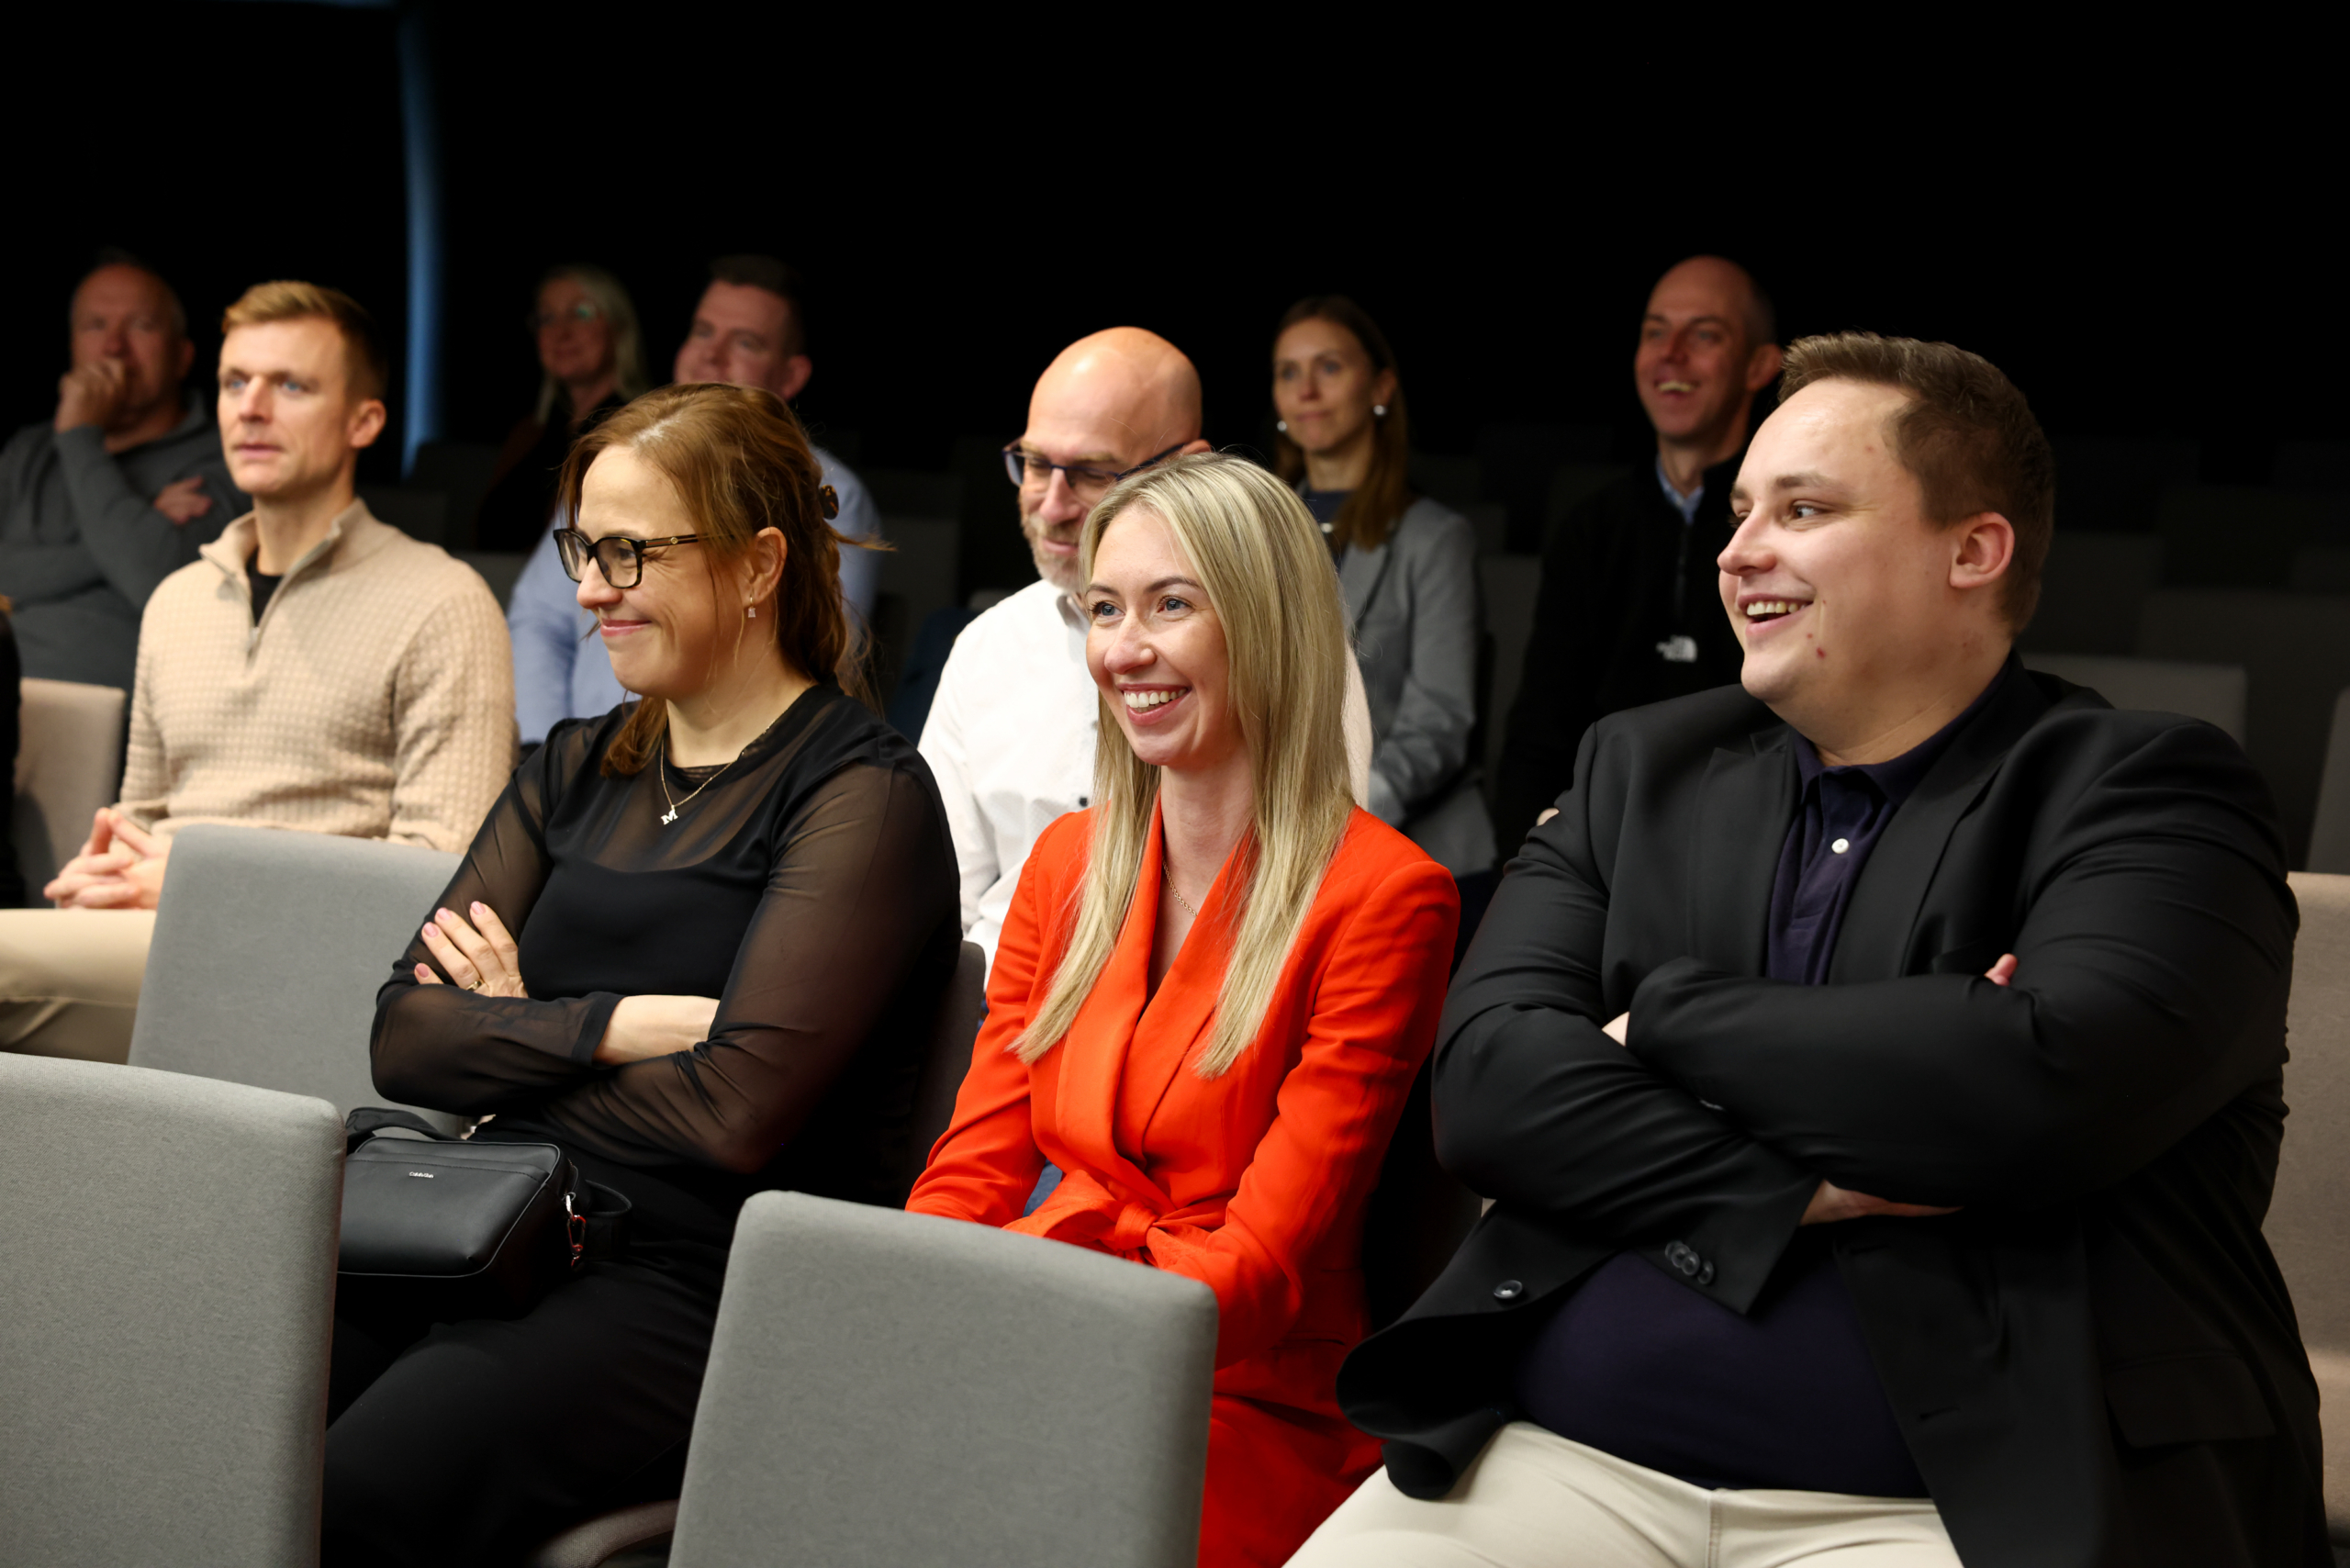
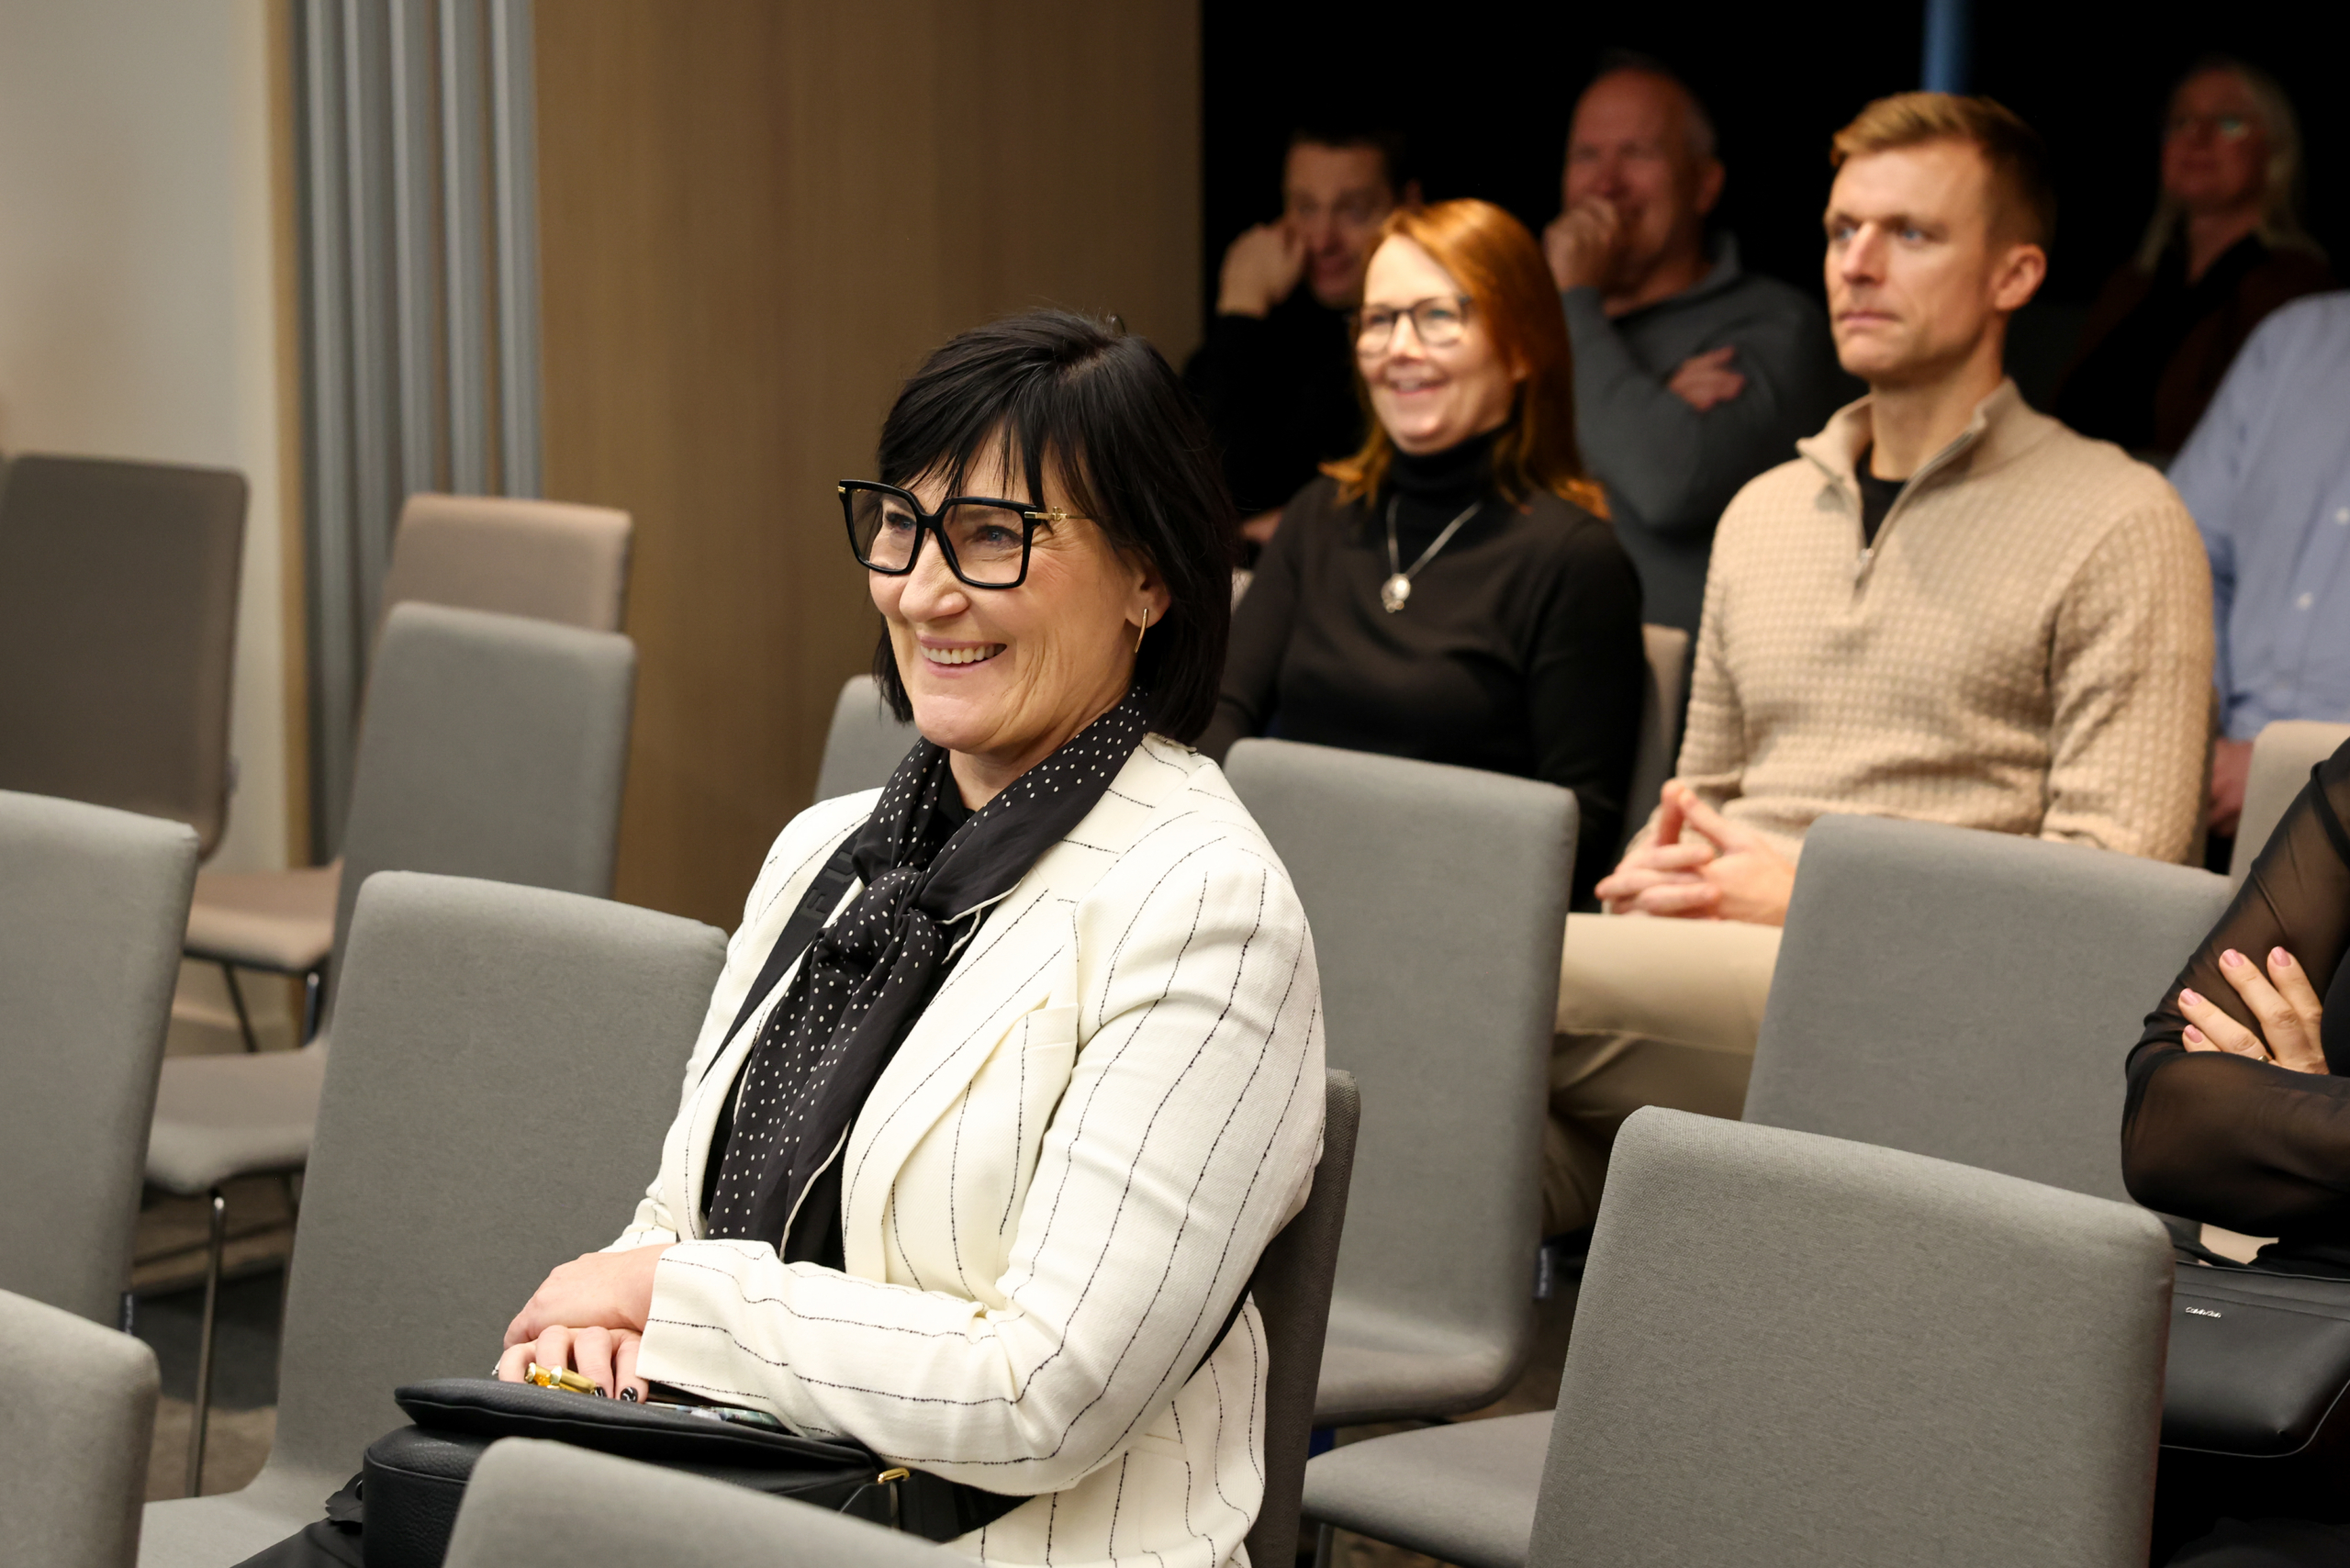
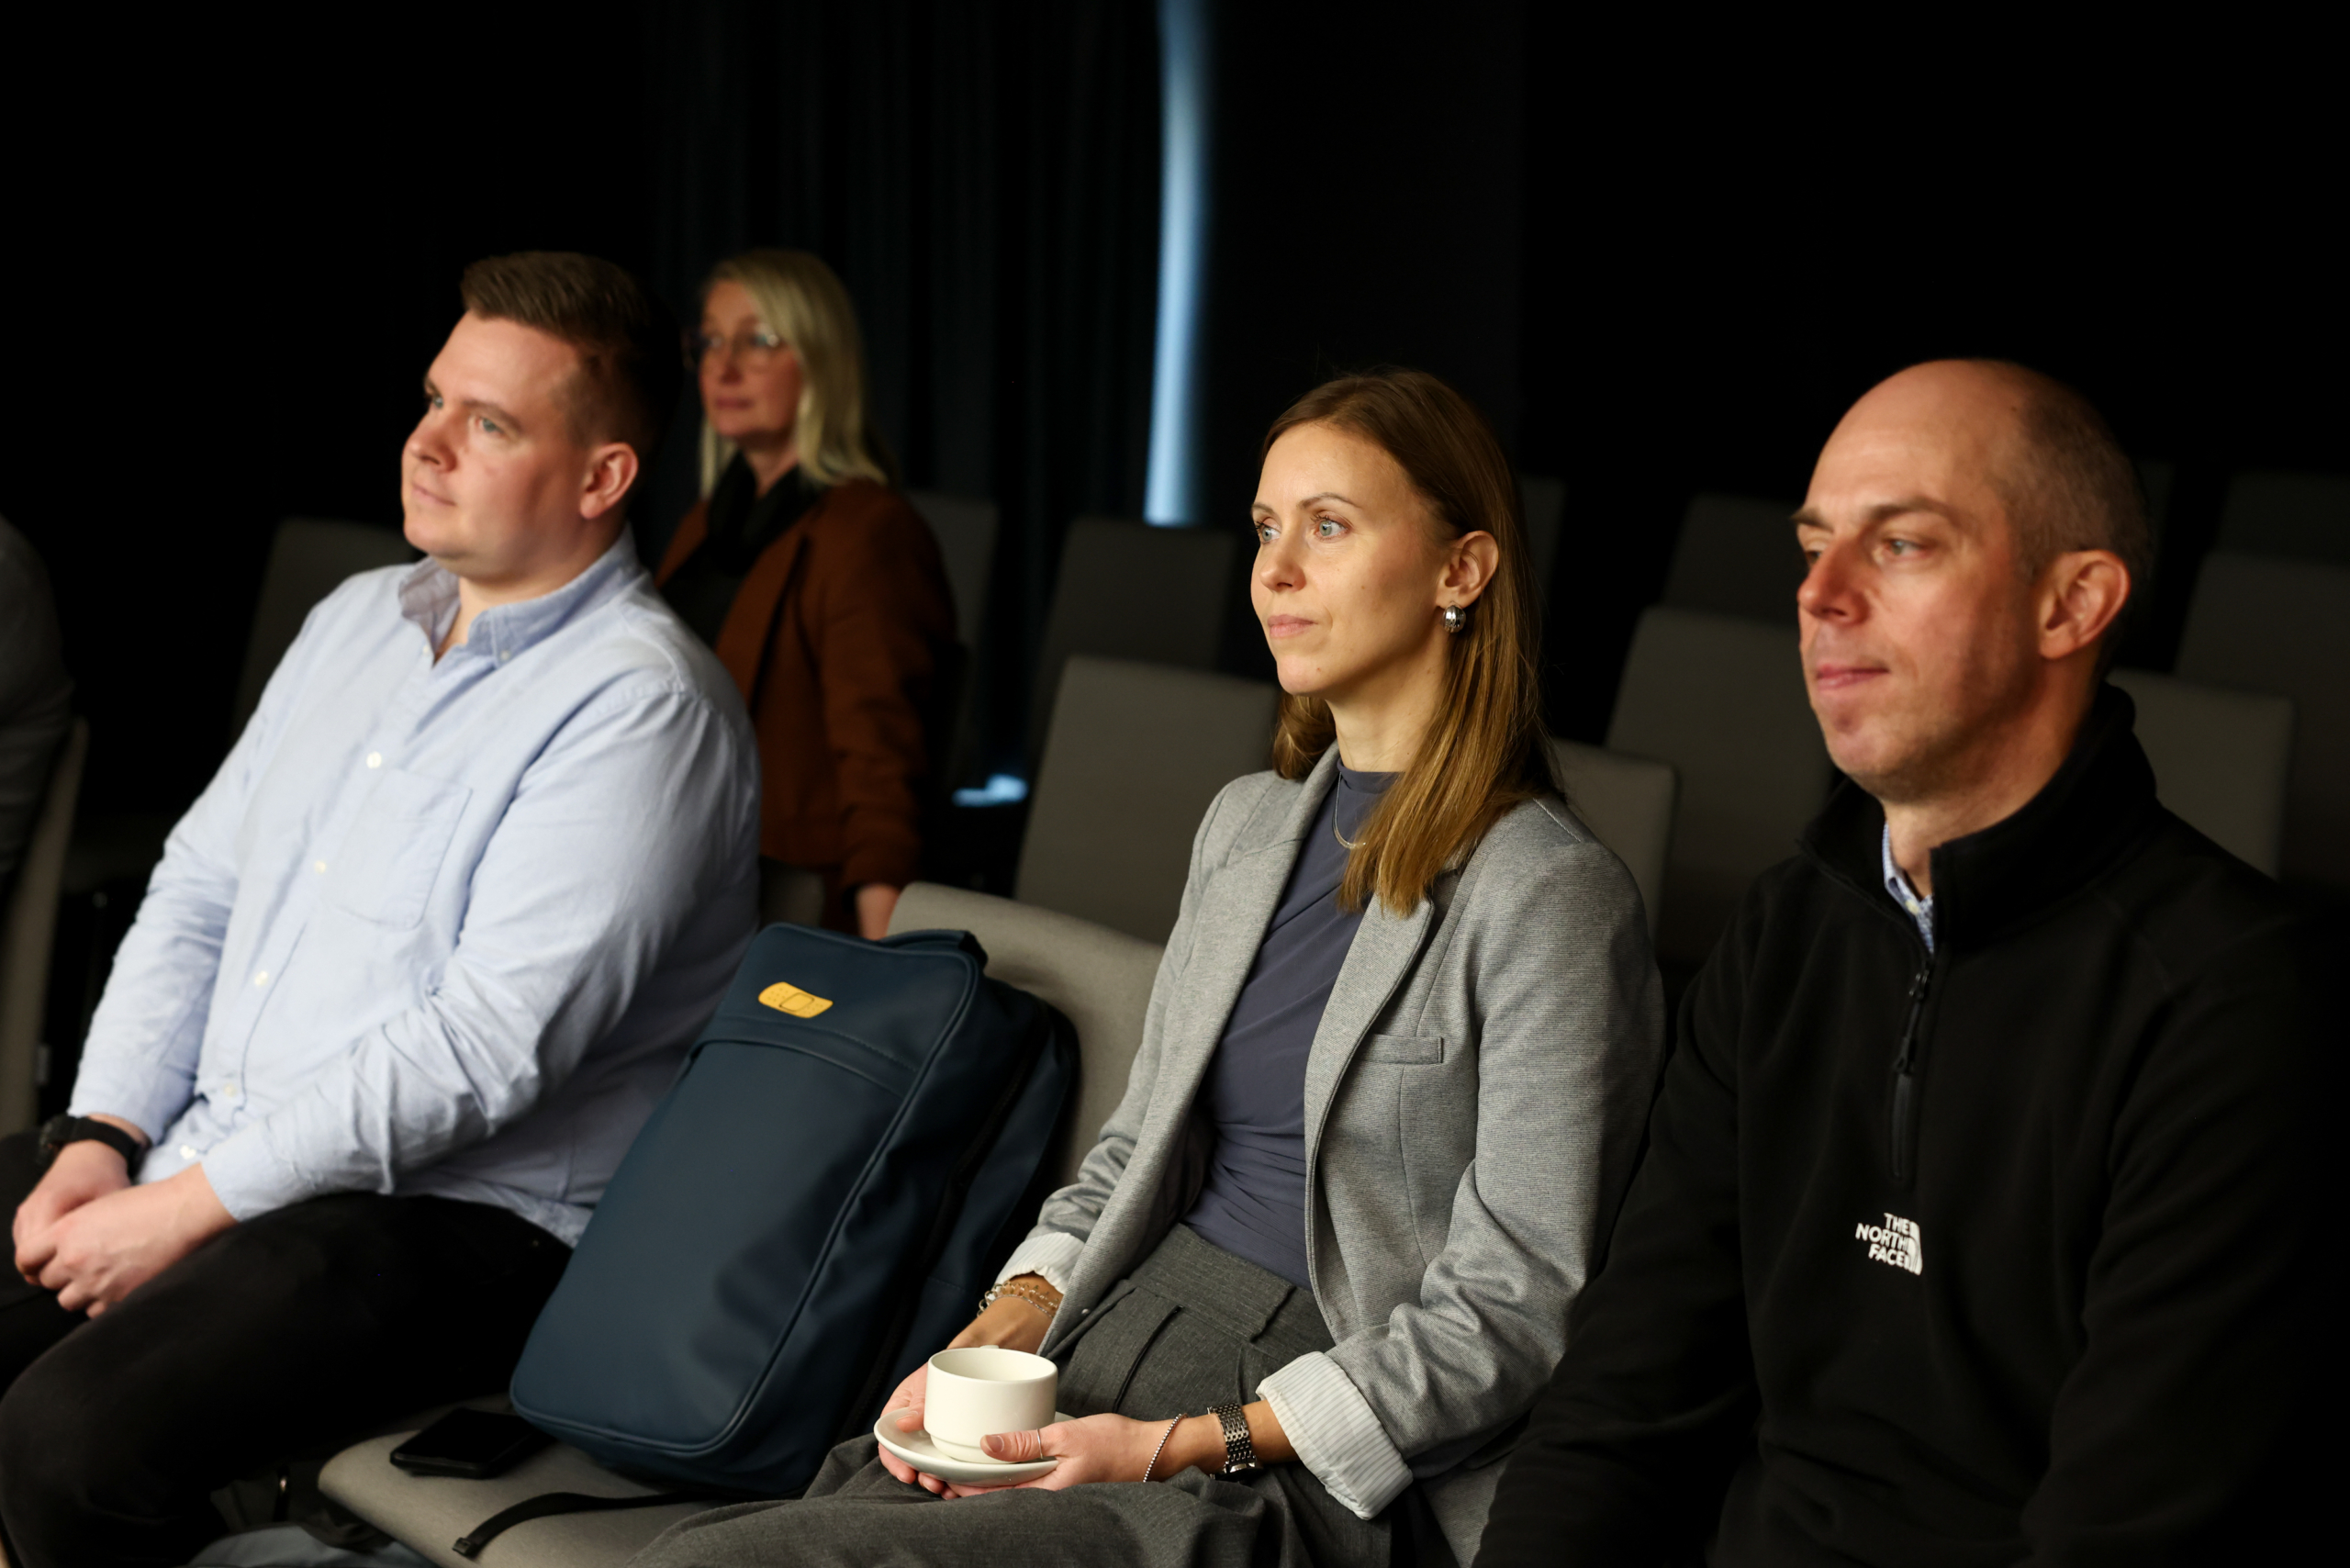
FinanceEstonia liikmed ja partnerid kogunesid 6. novembril järjekordsele “Saame tuttavaks“ kohtumisele, mida võõrustas FinanceEstonia uus liige, Leedu küberturvalisuse ettevõte Buck4Bug. Seekordse kohtumise keskmes oli finantssektori küberturvalisus ning küsimus, kuidas avastada ja kõrvaldada turvanõrkused enne, kui kurjategijad jõuavad neid ära kasutada.
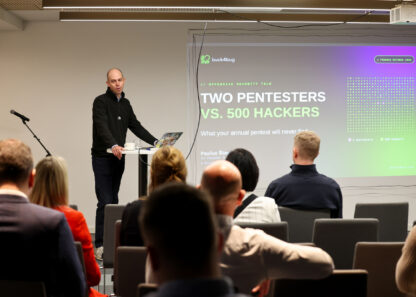
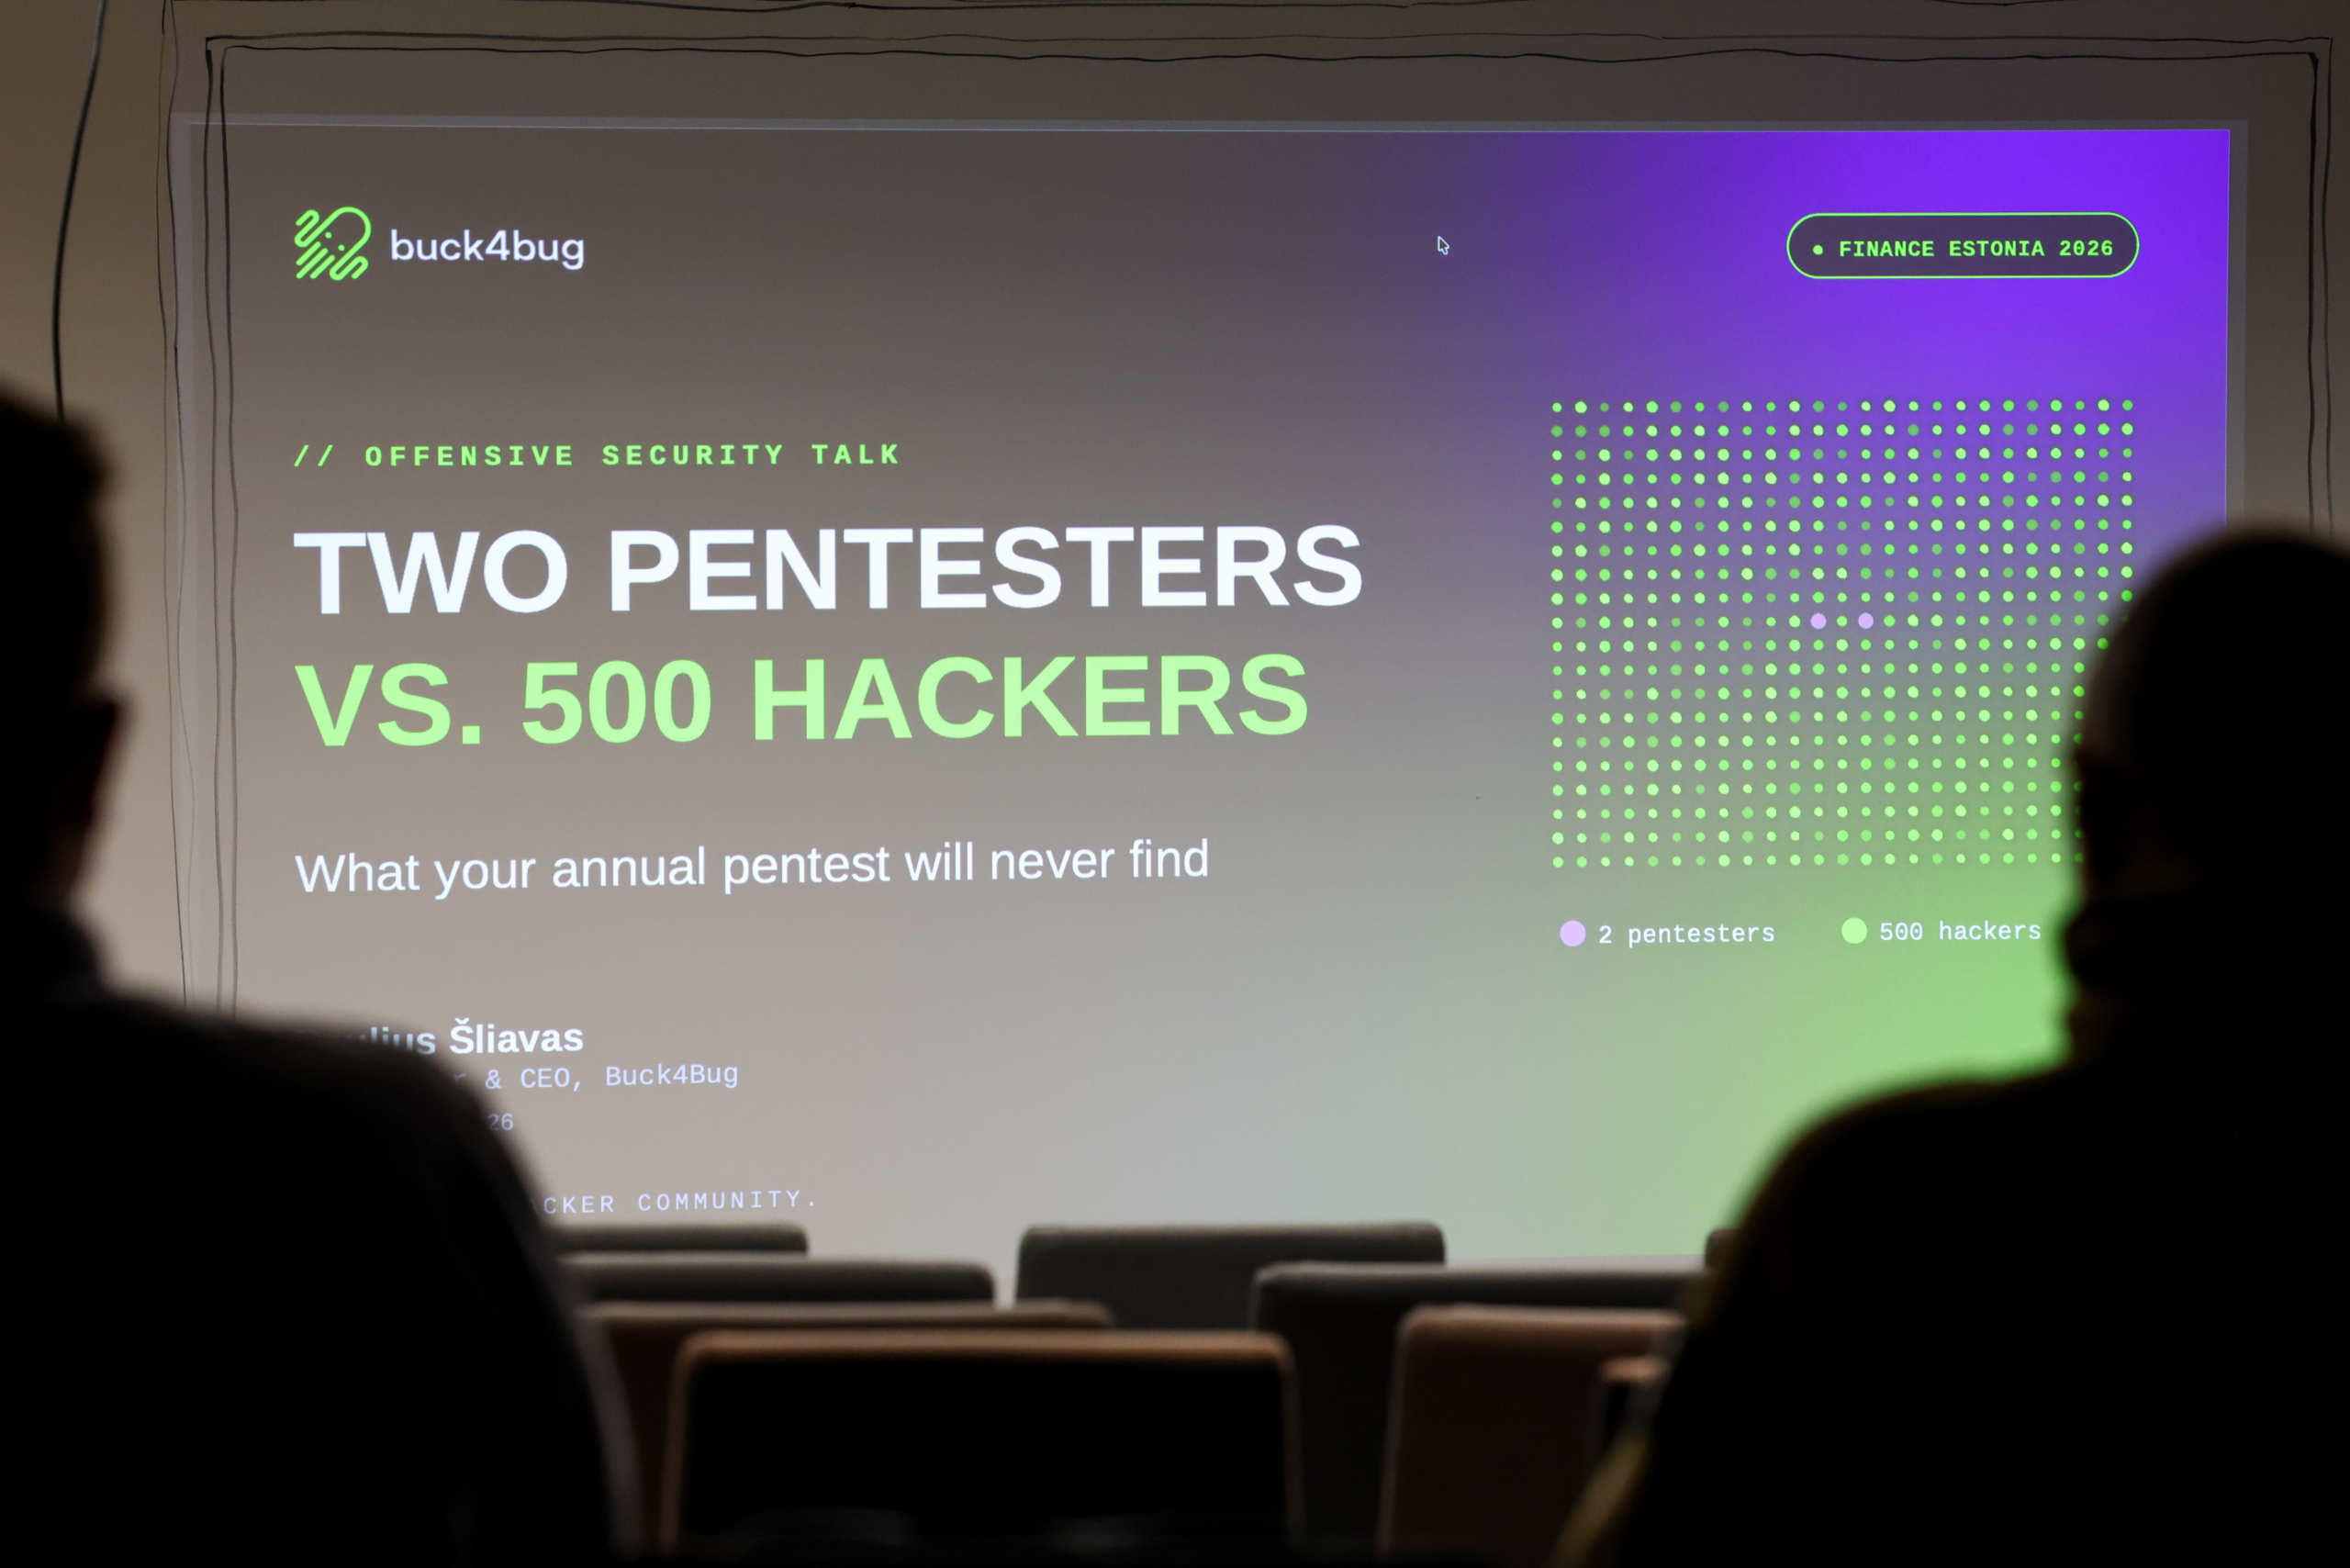
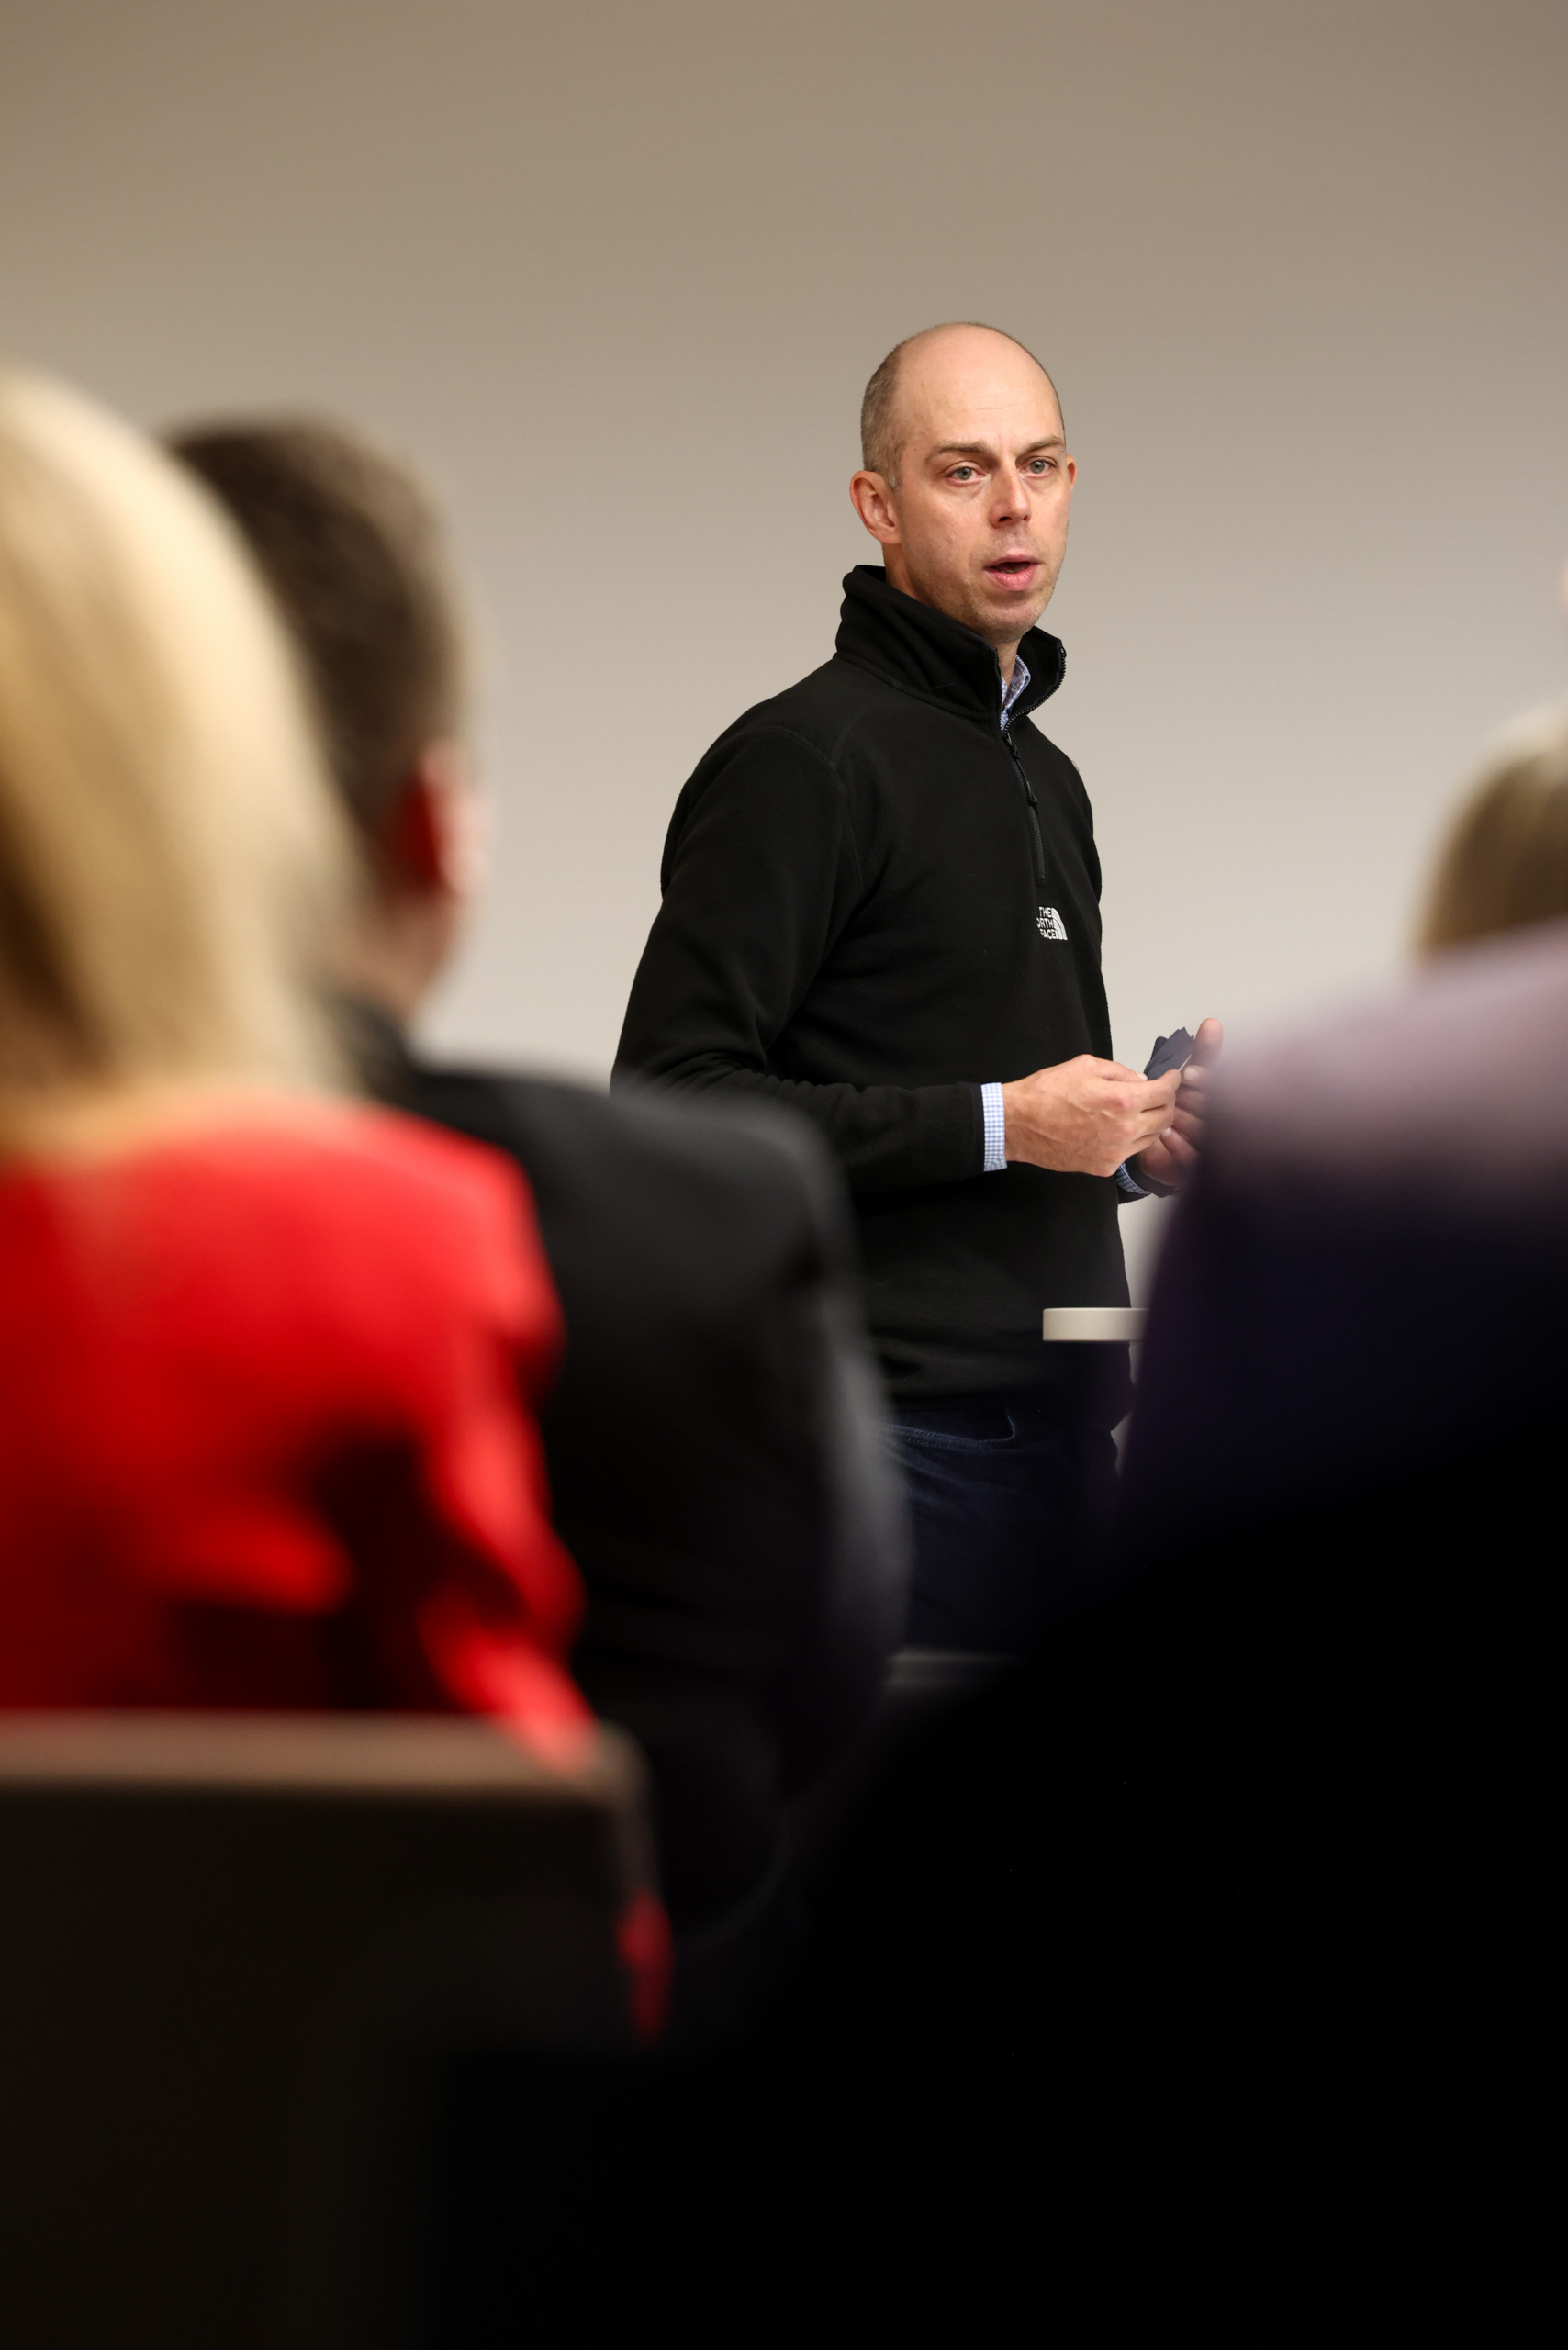
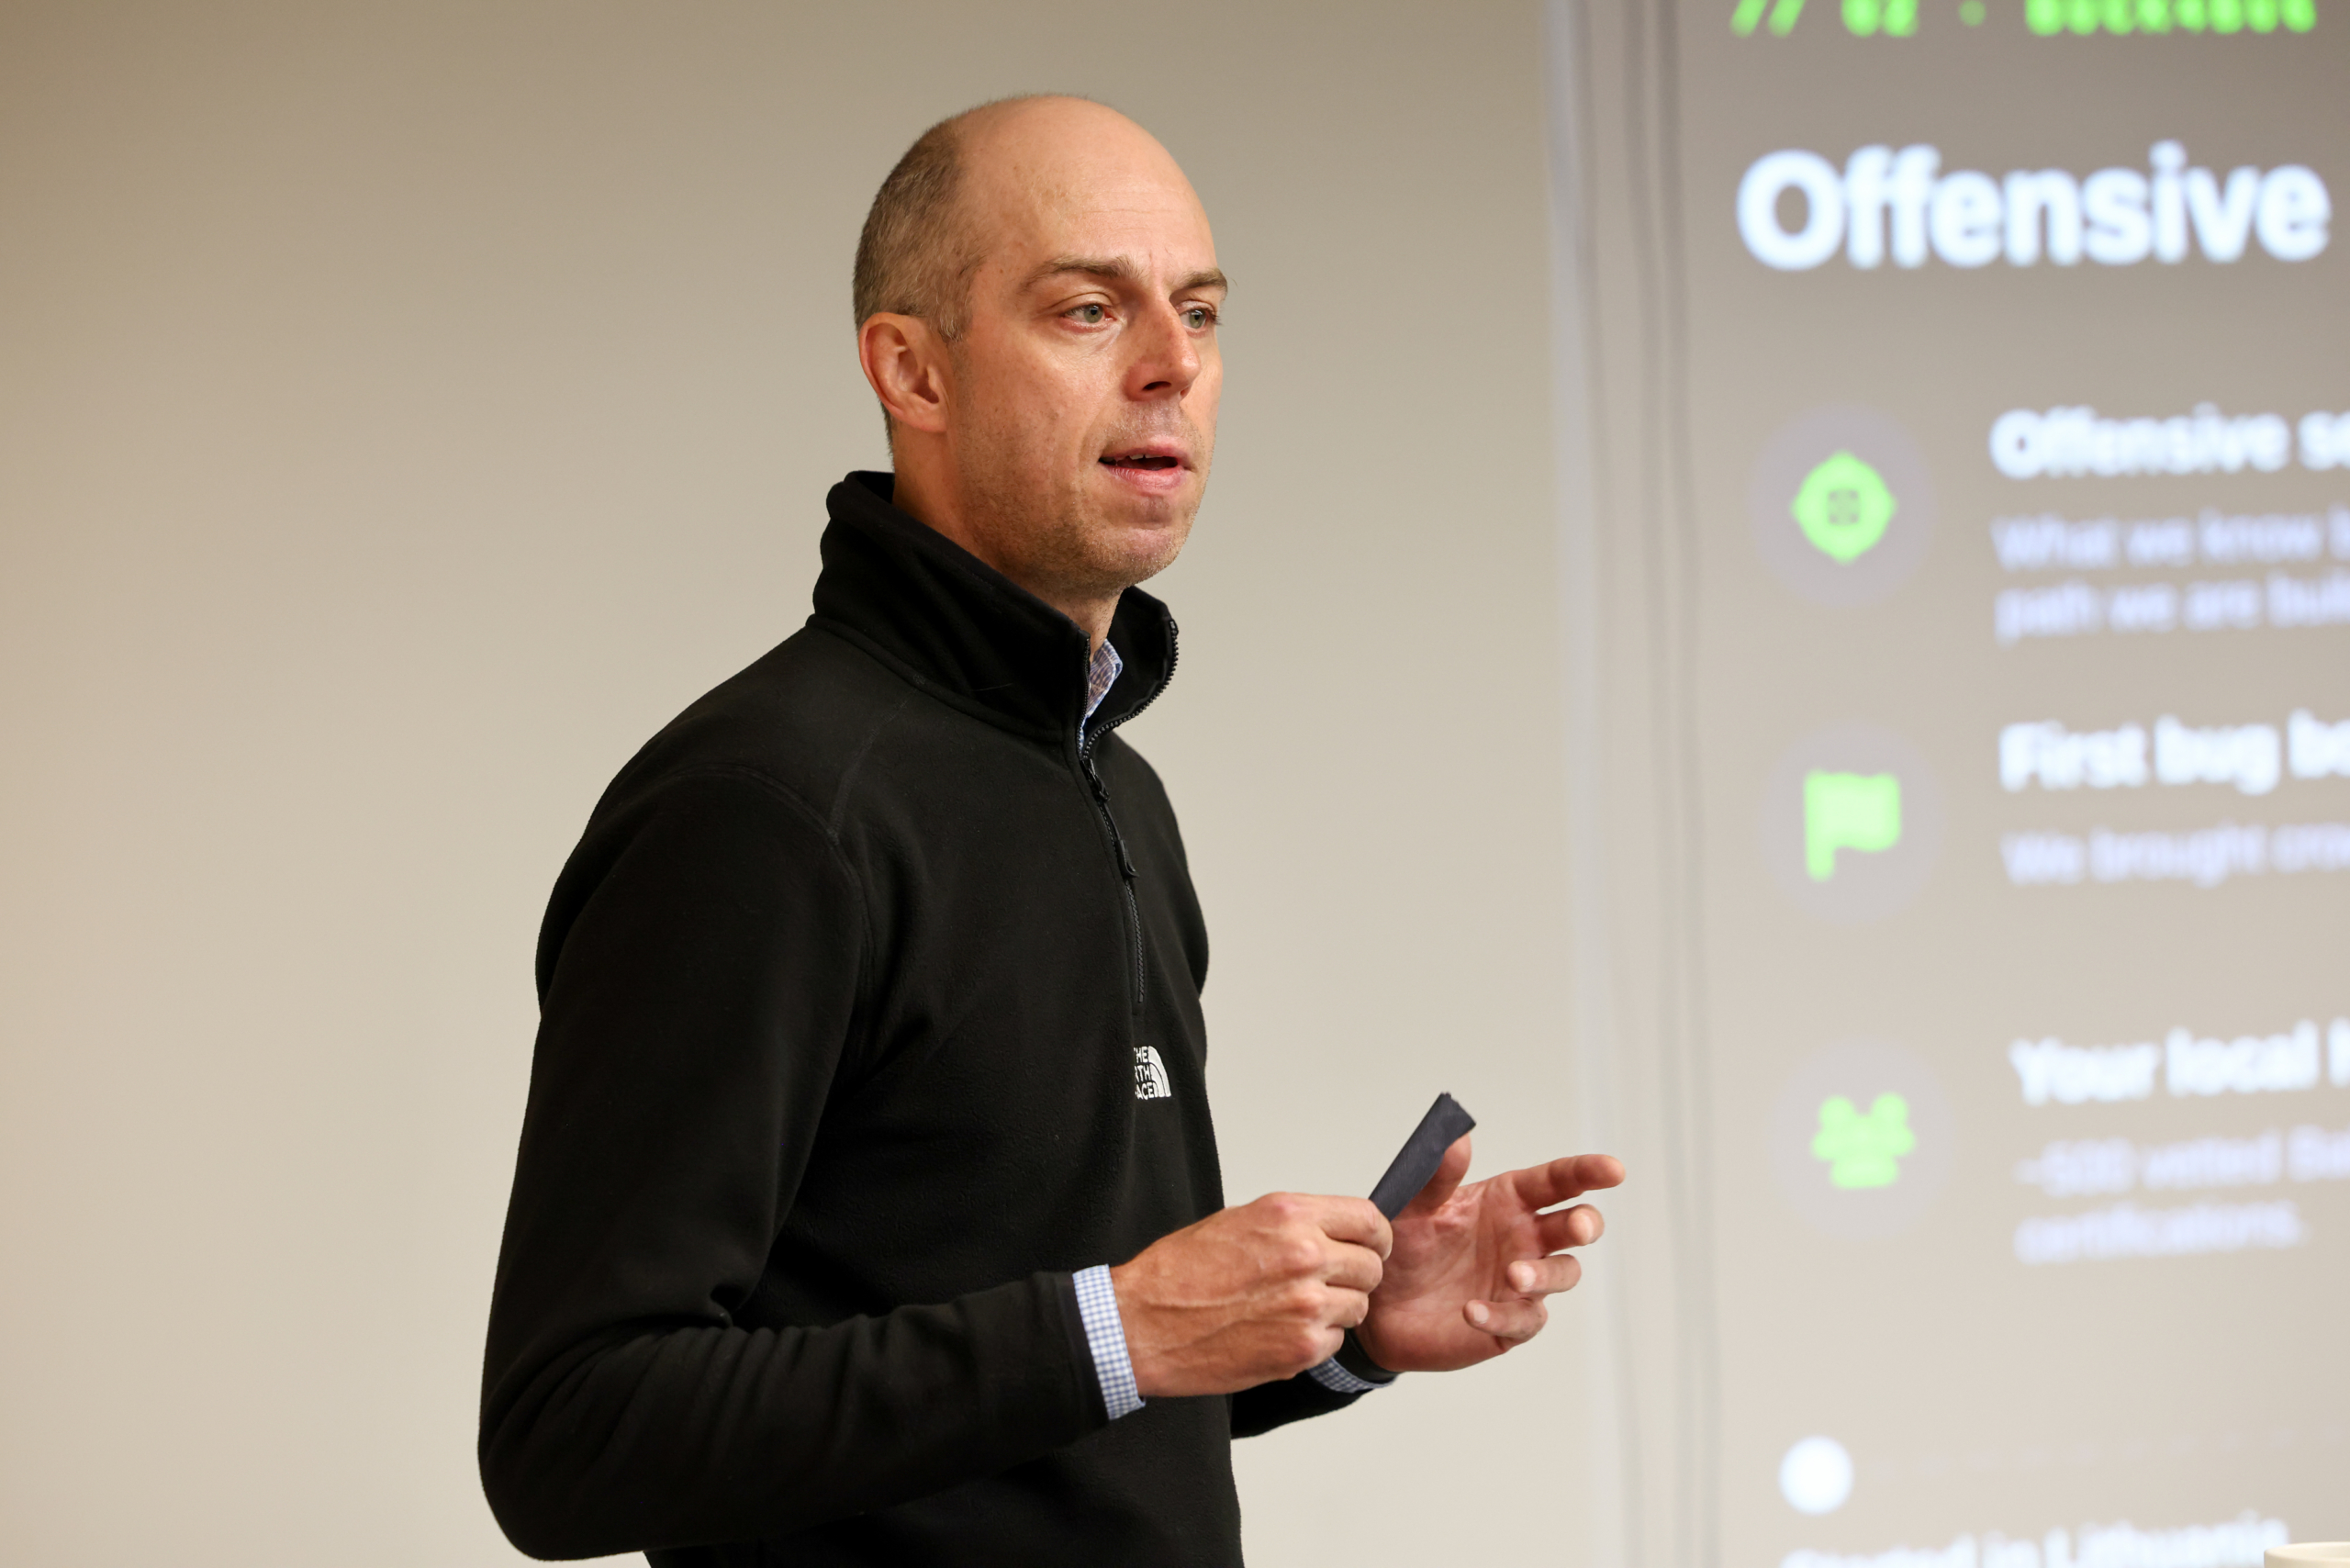
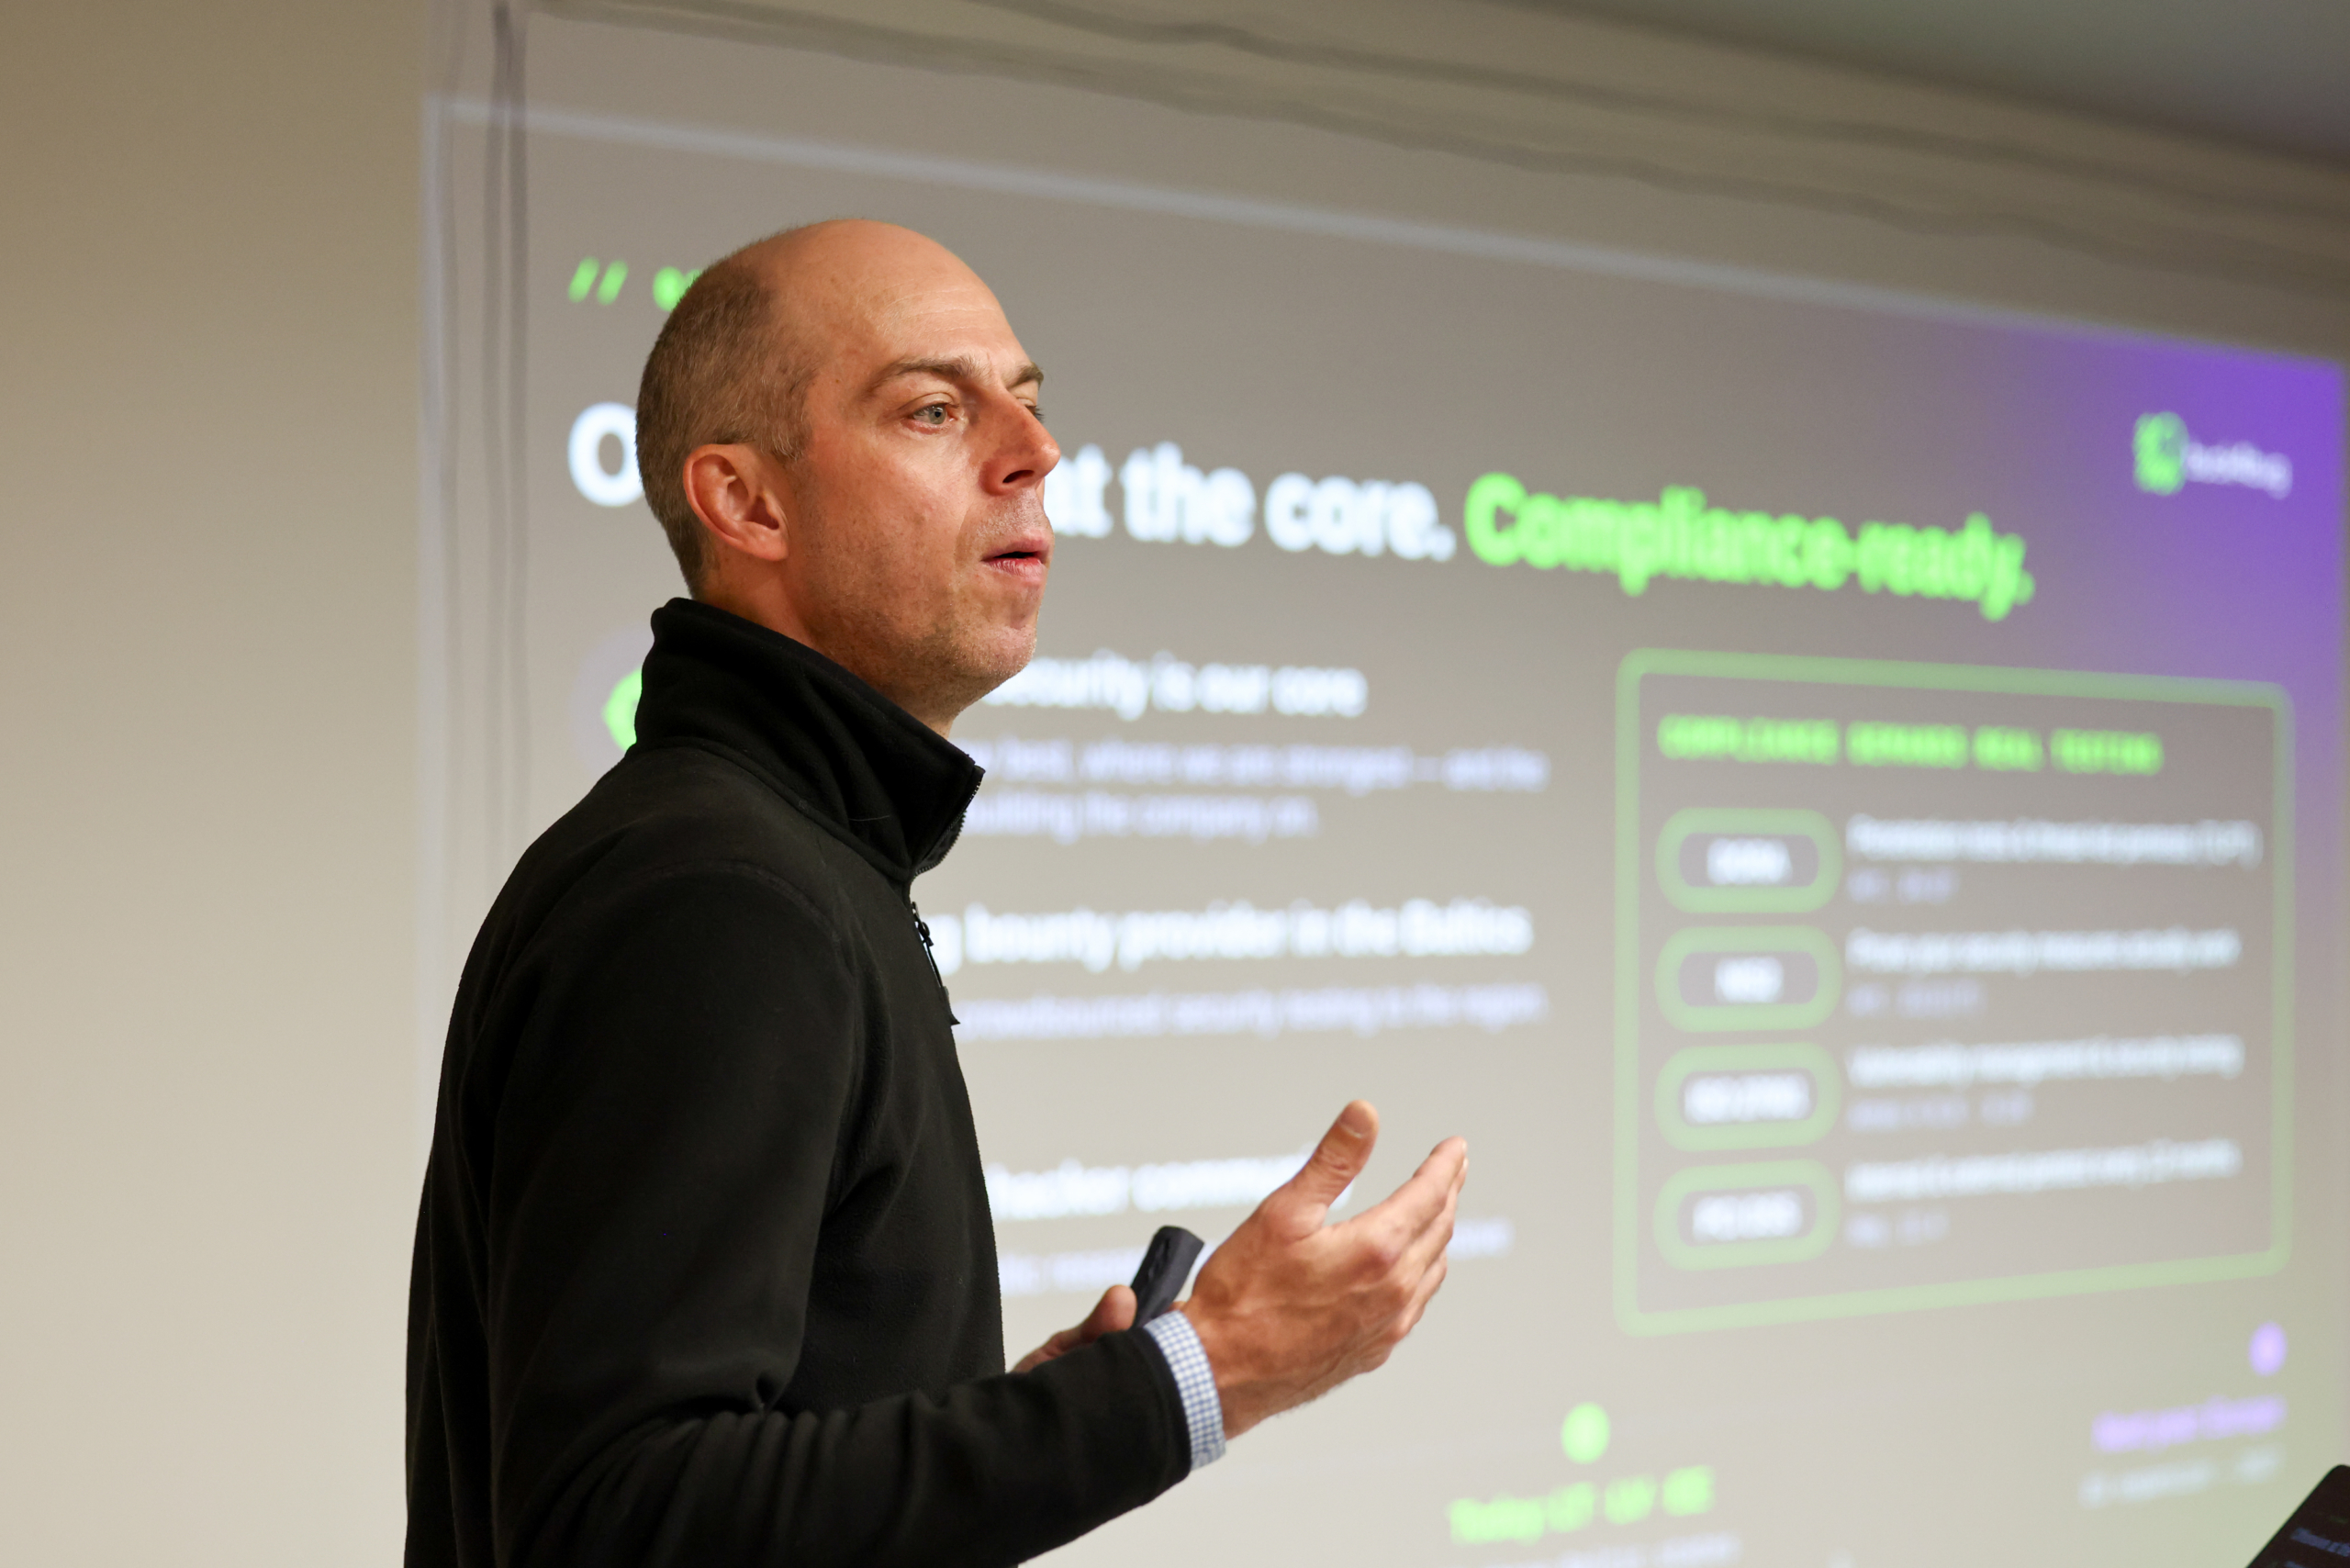
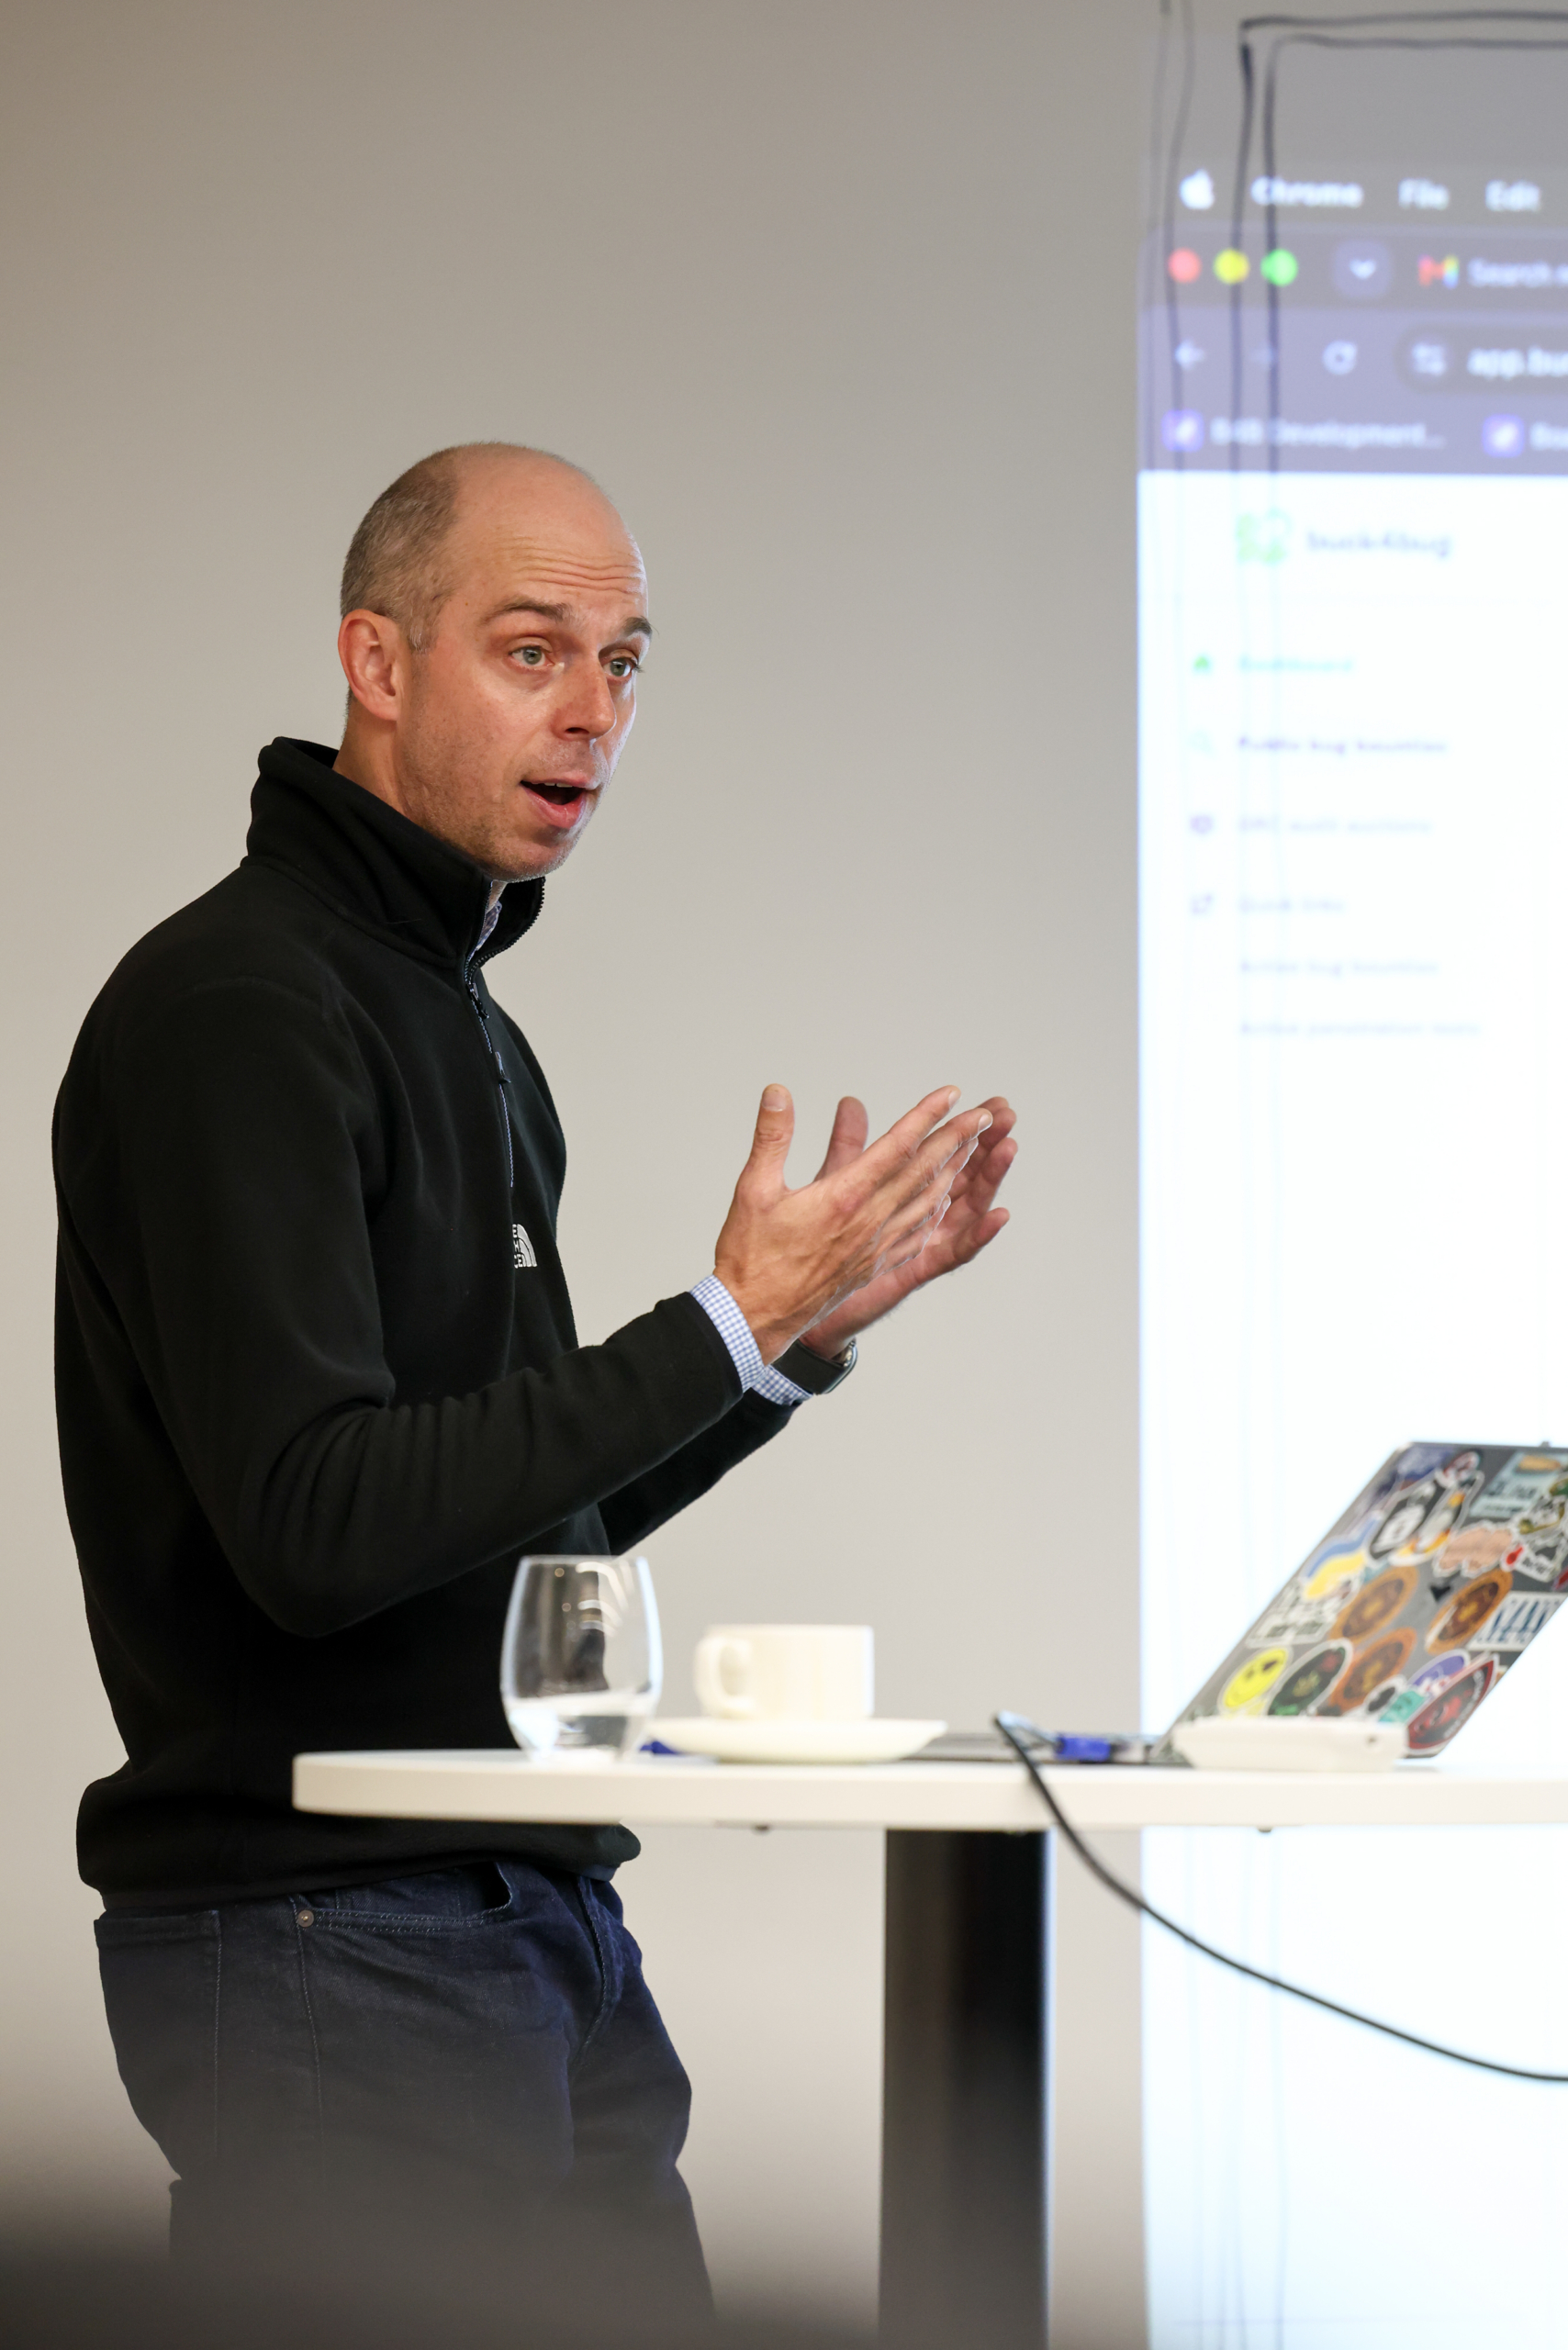
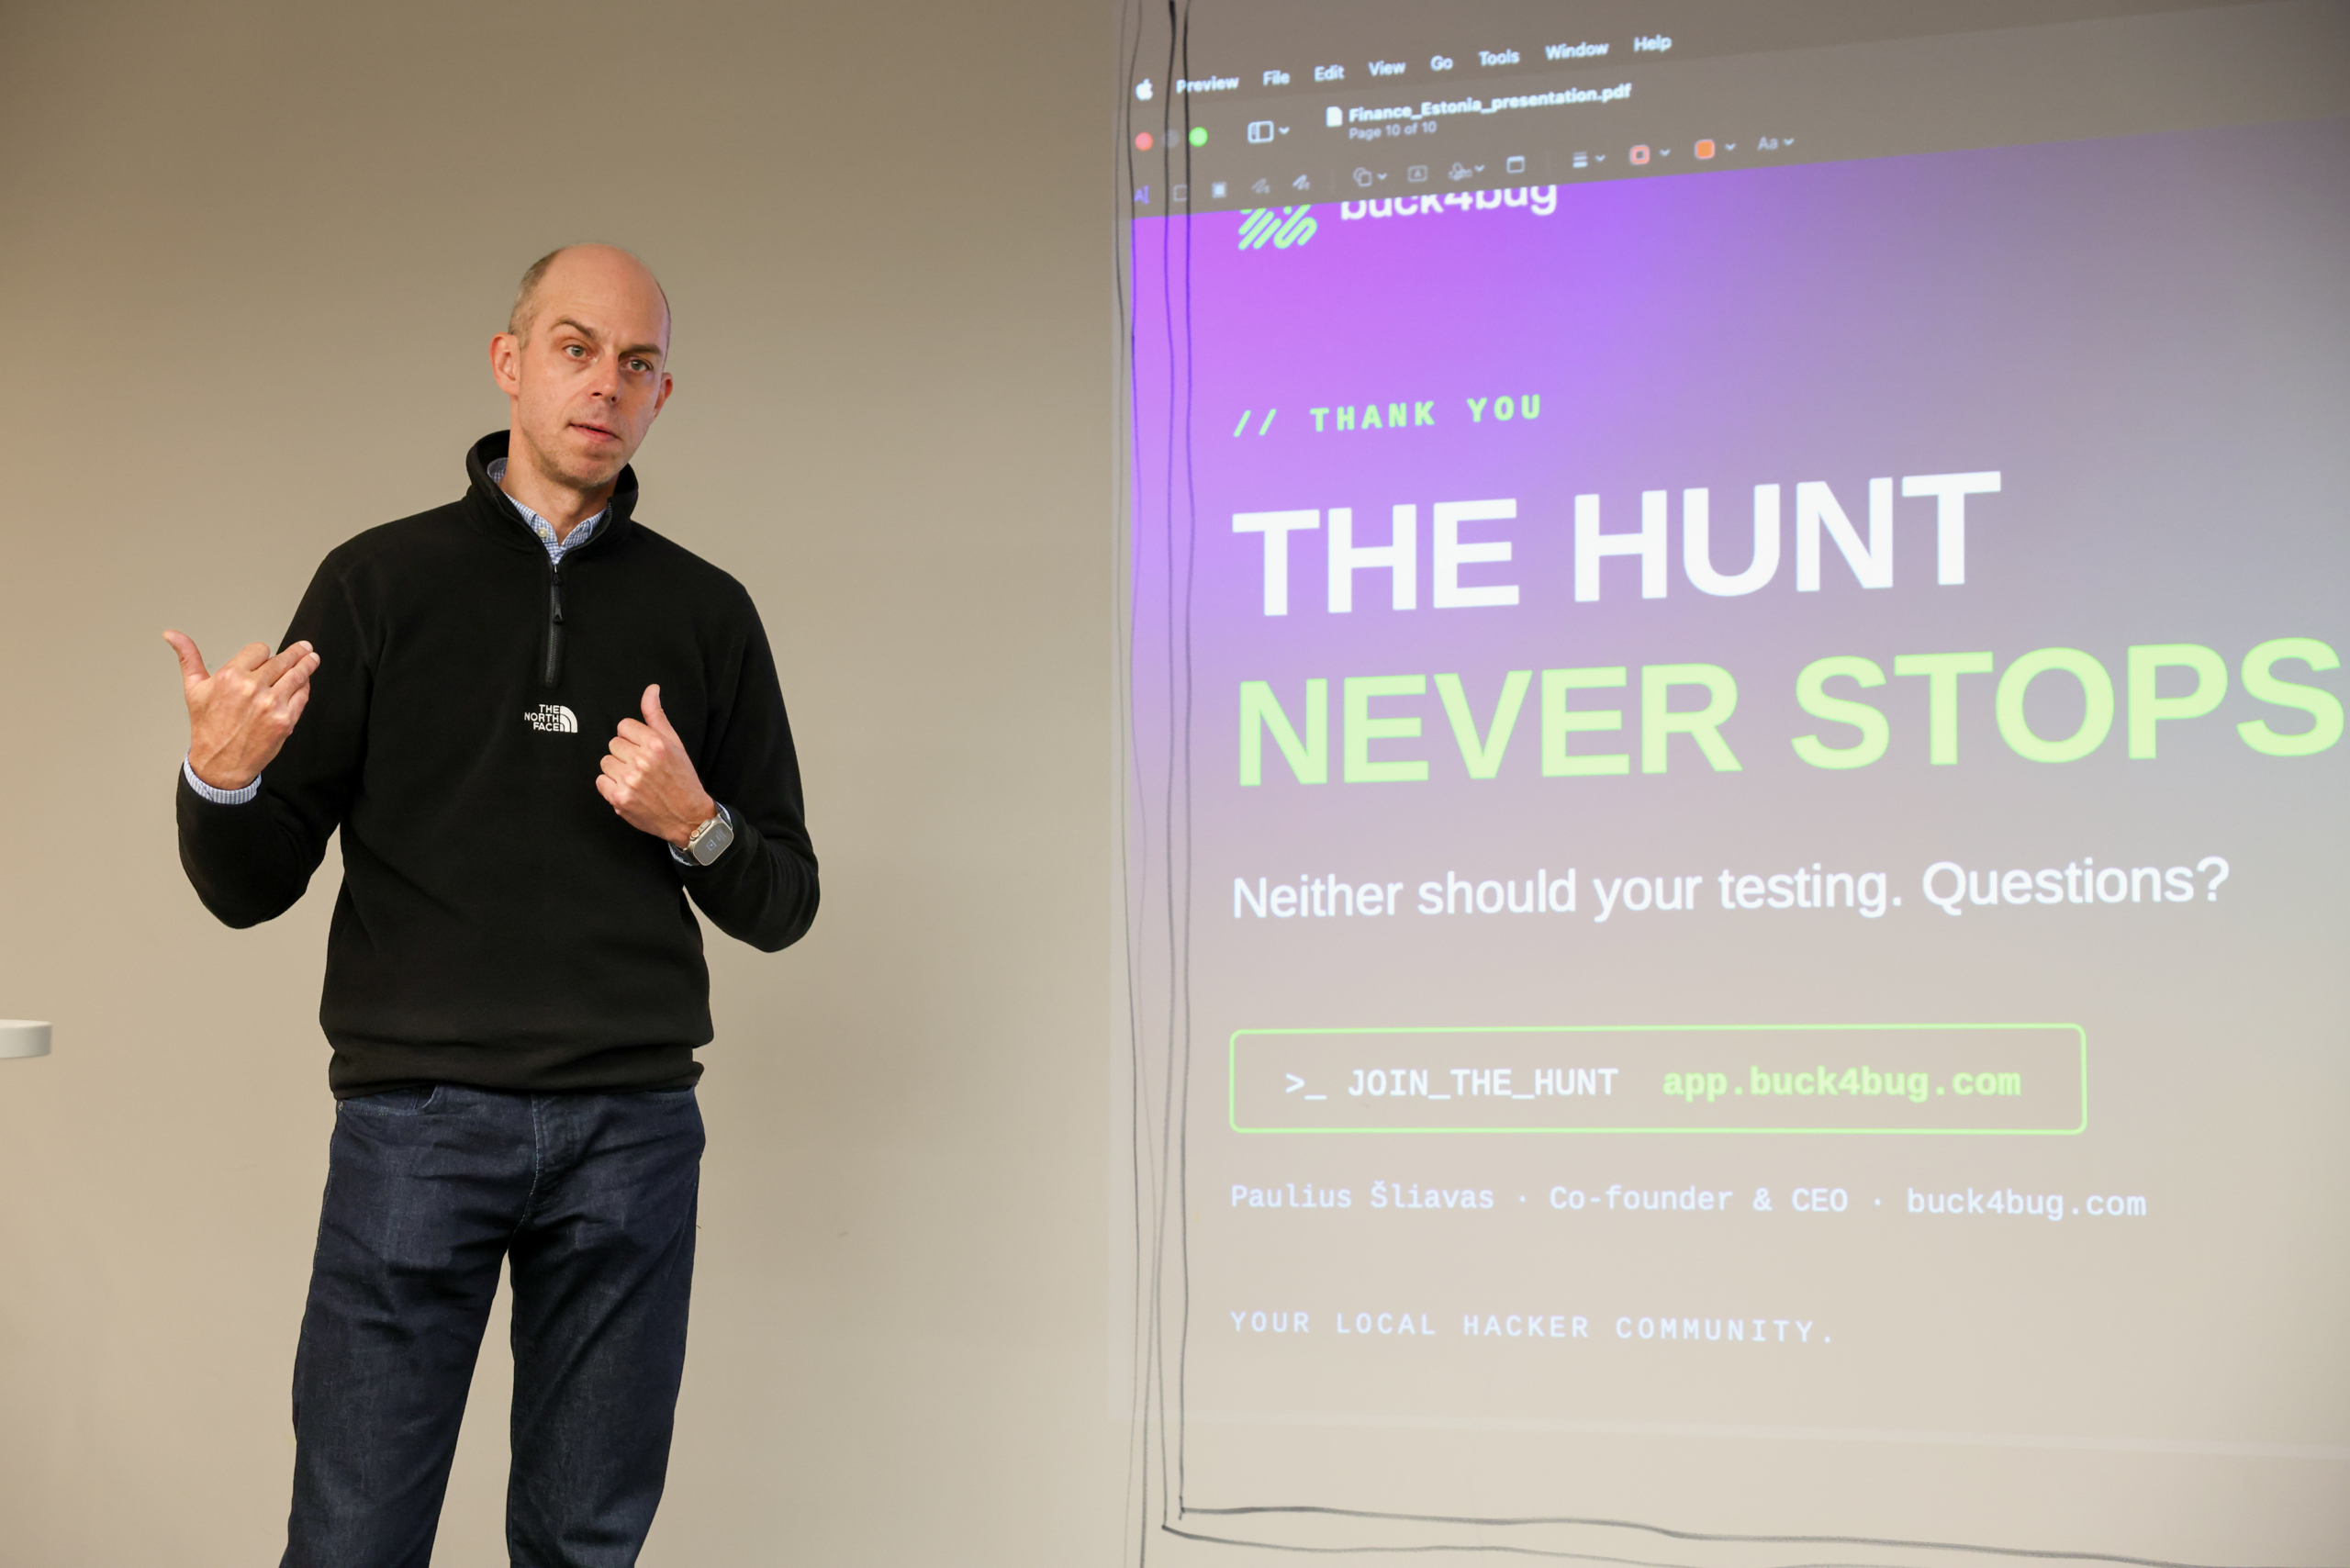
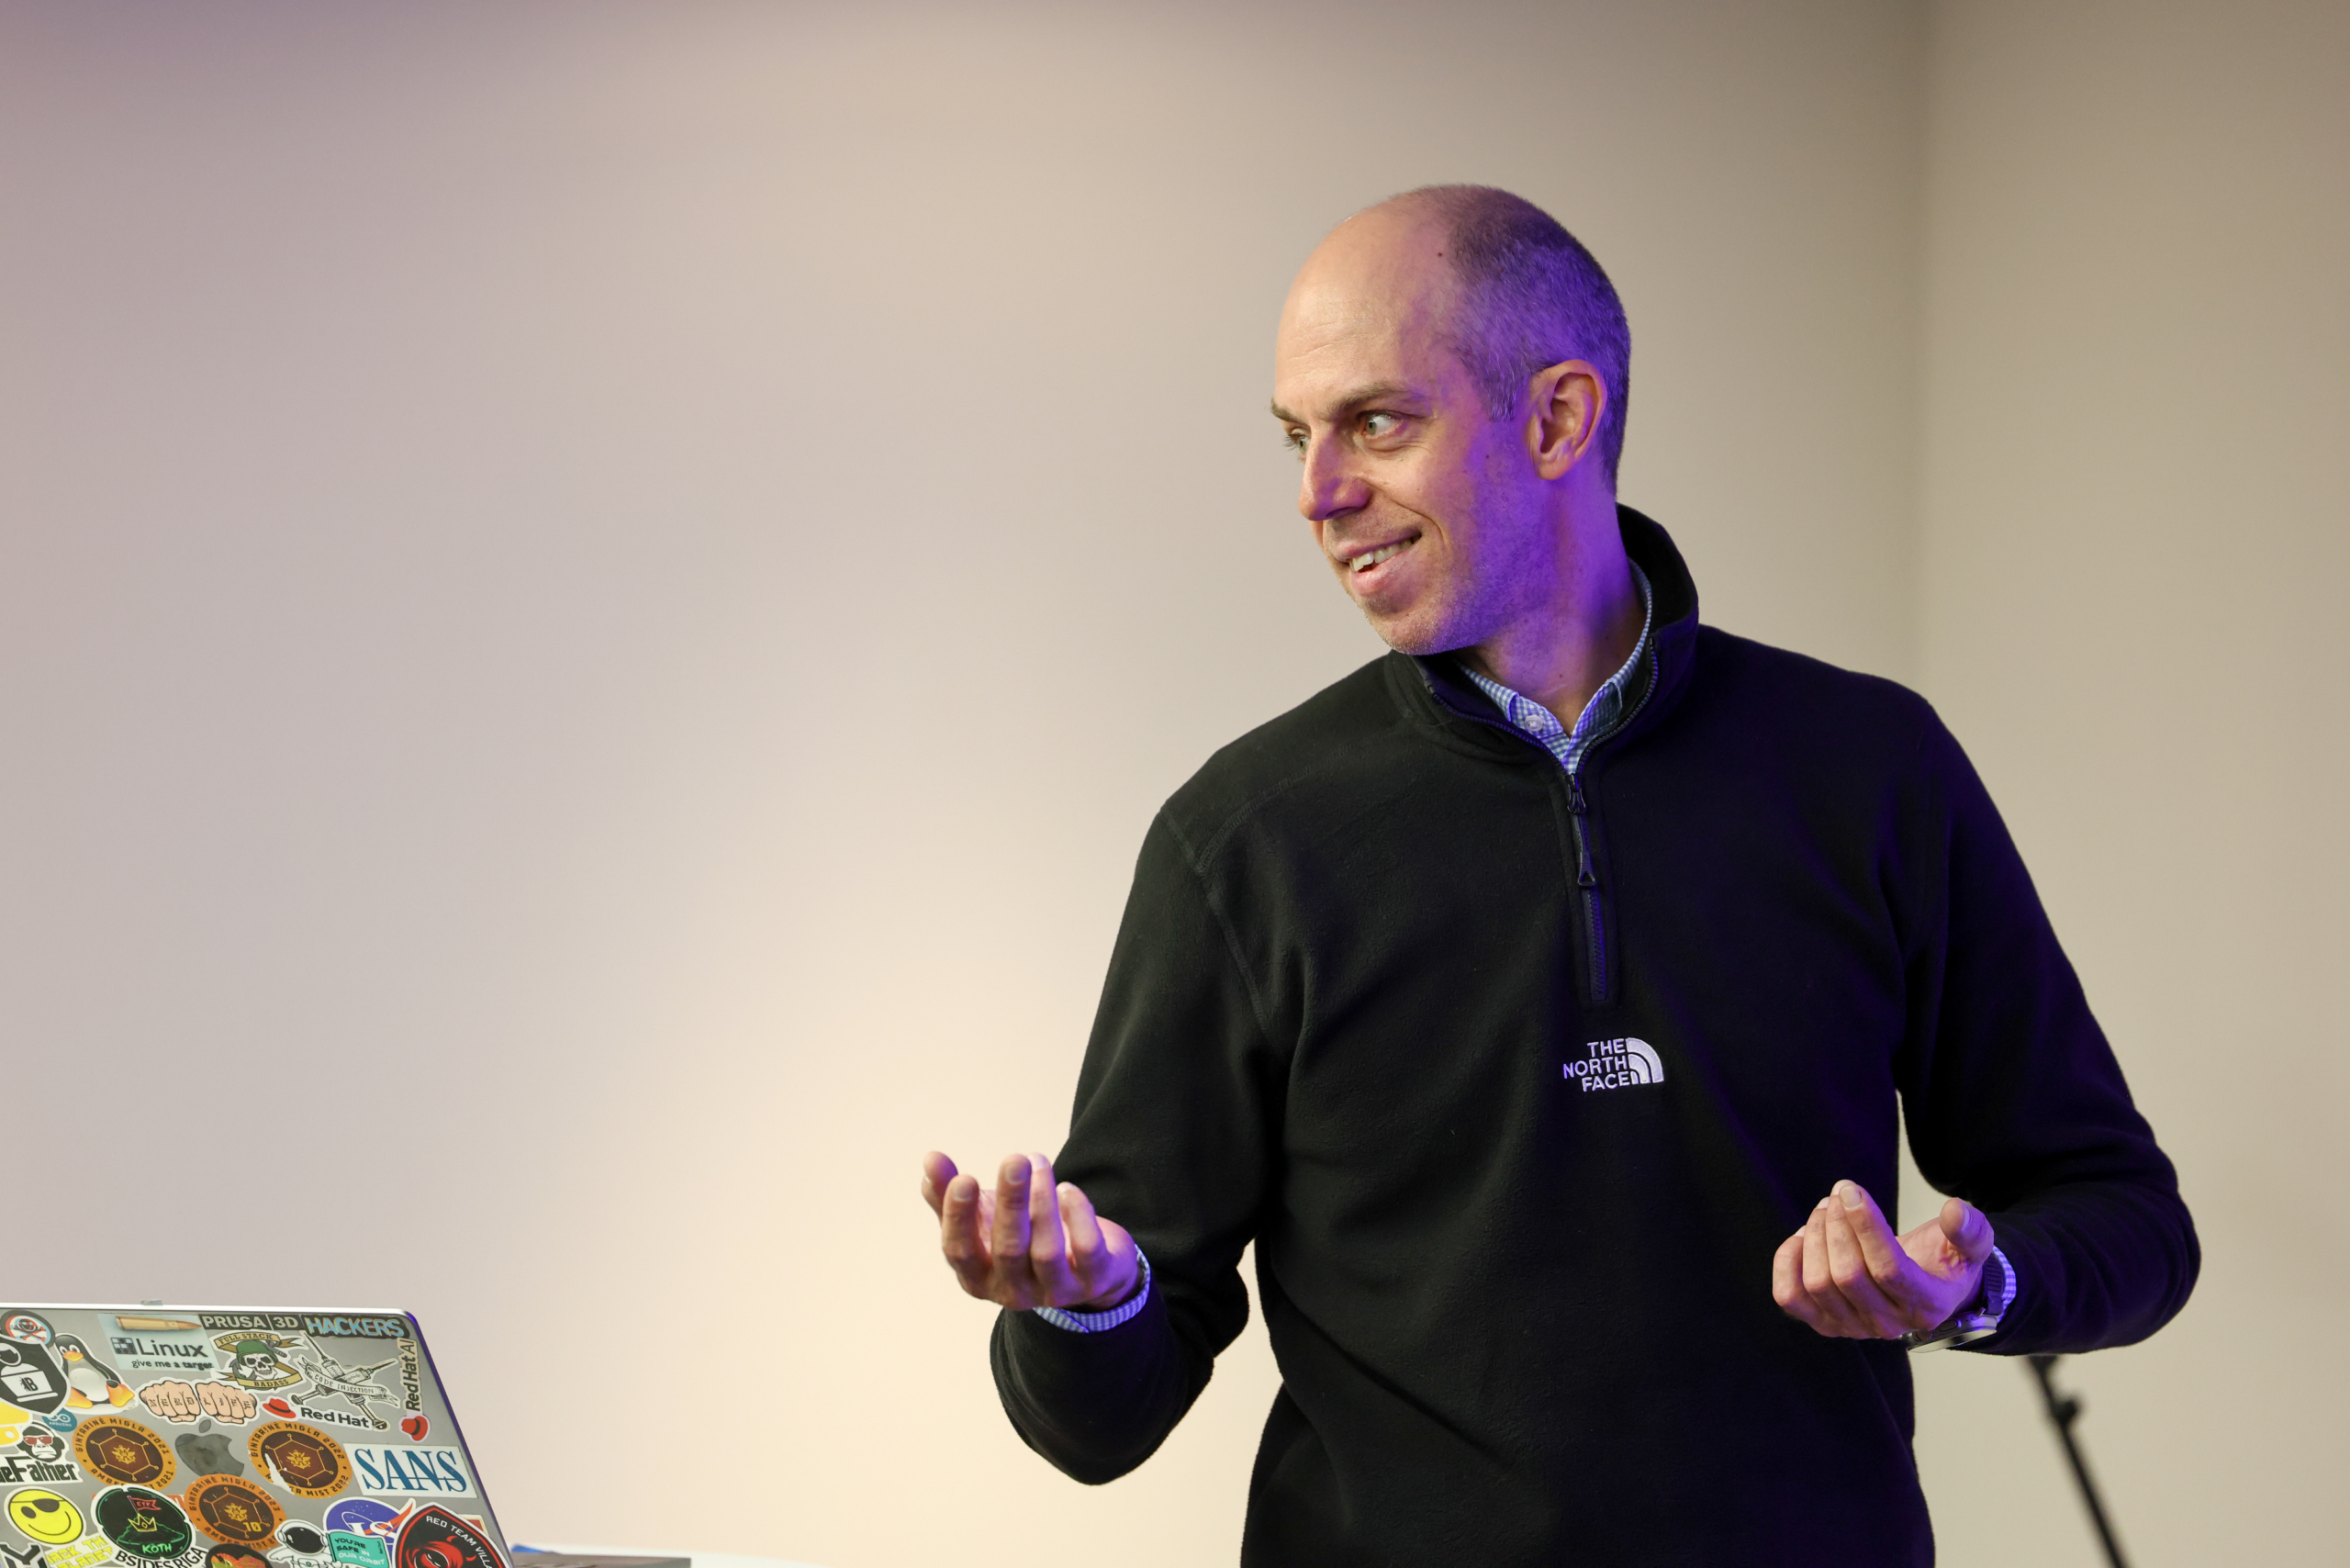
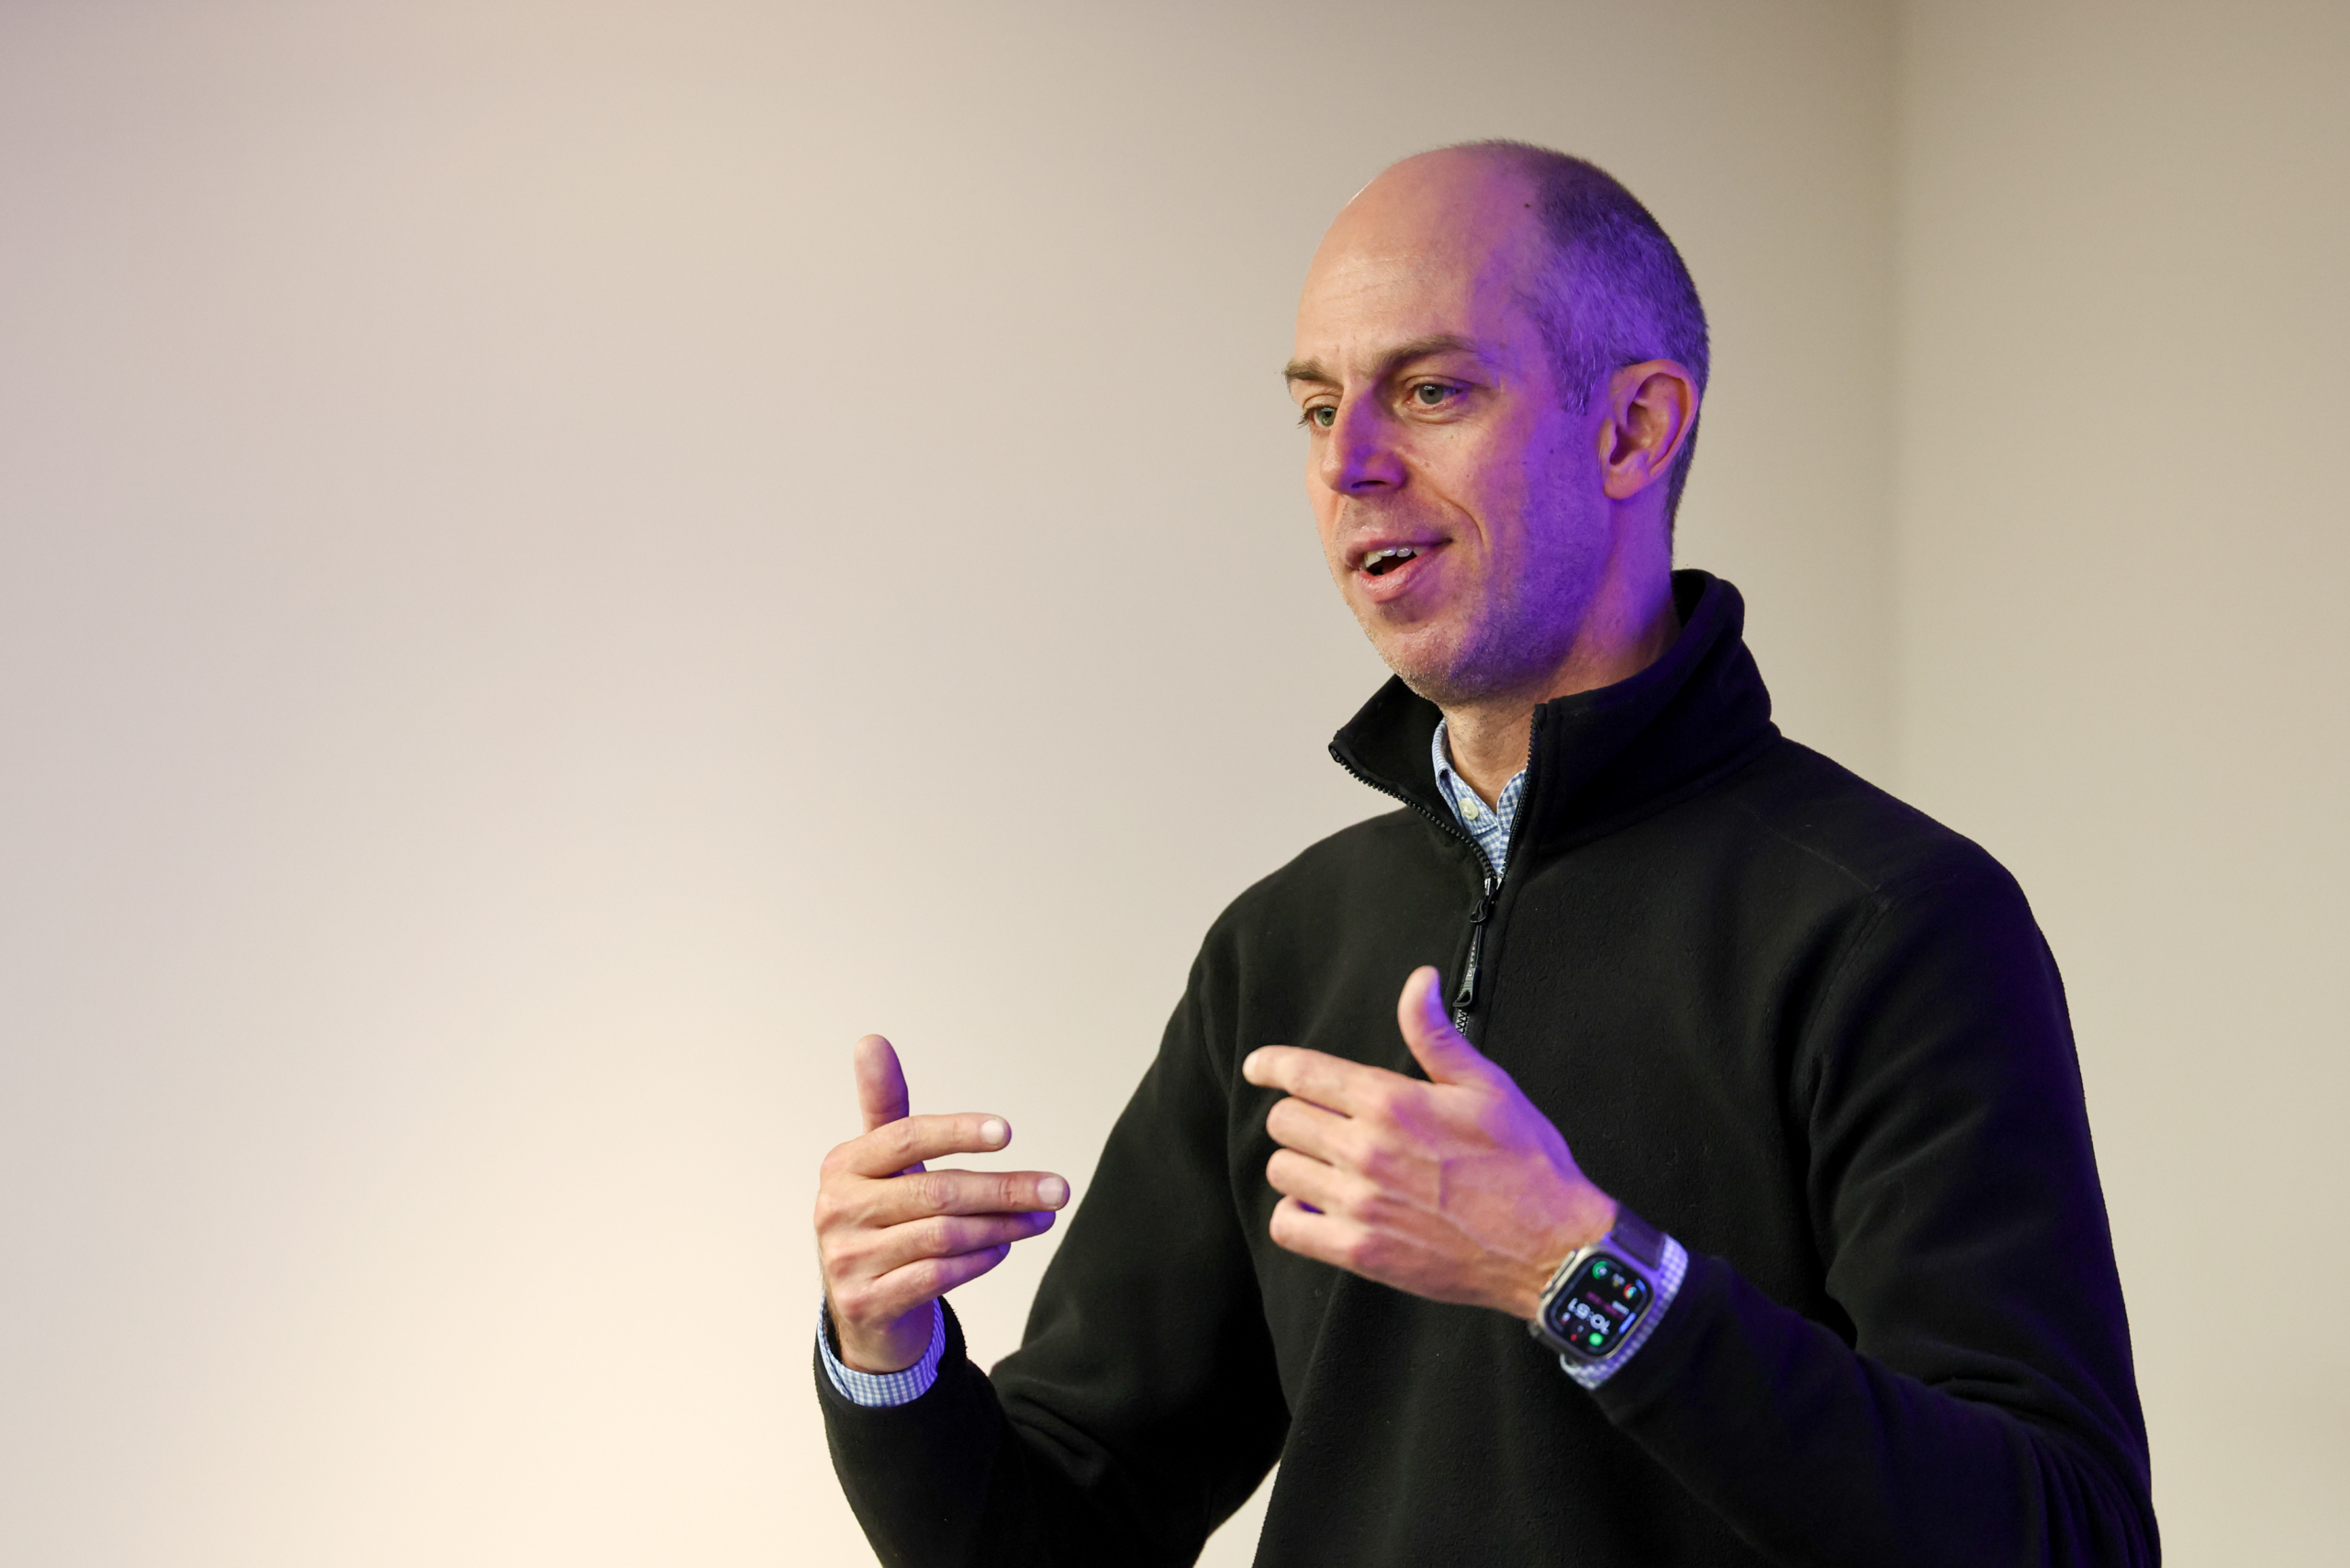
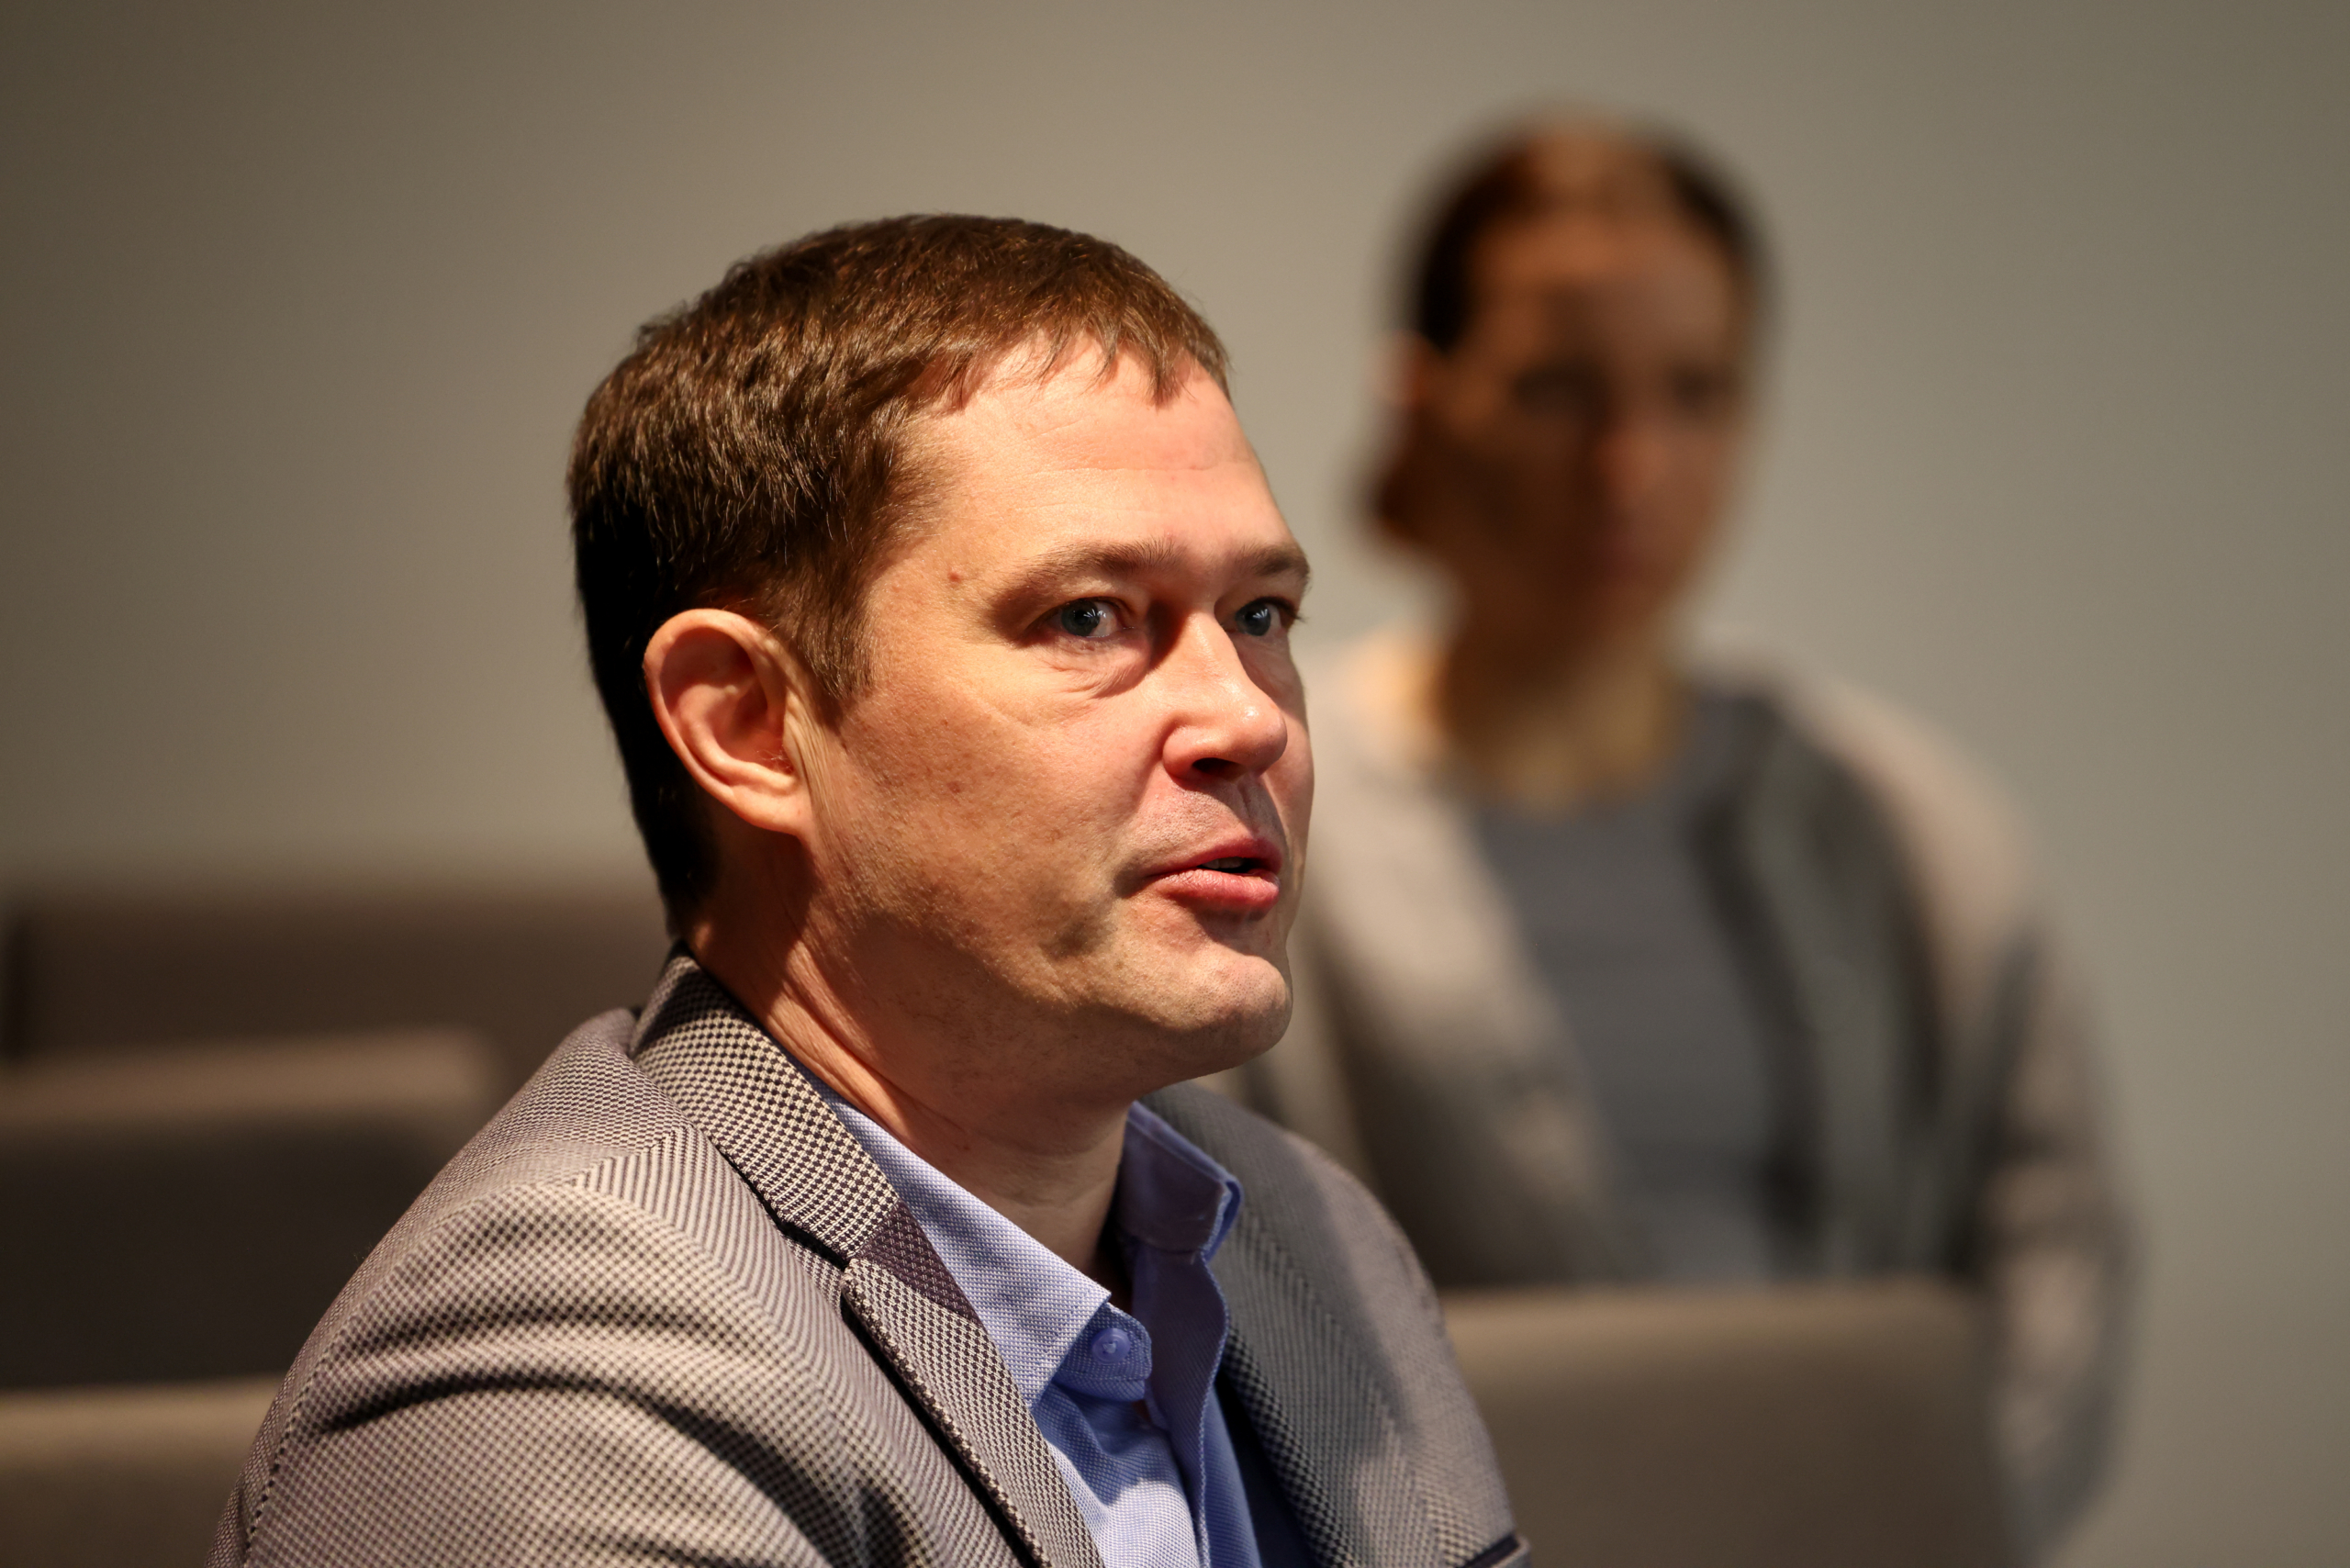
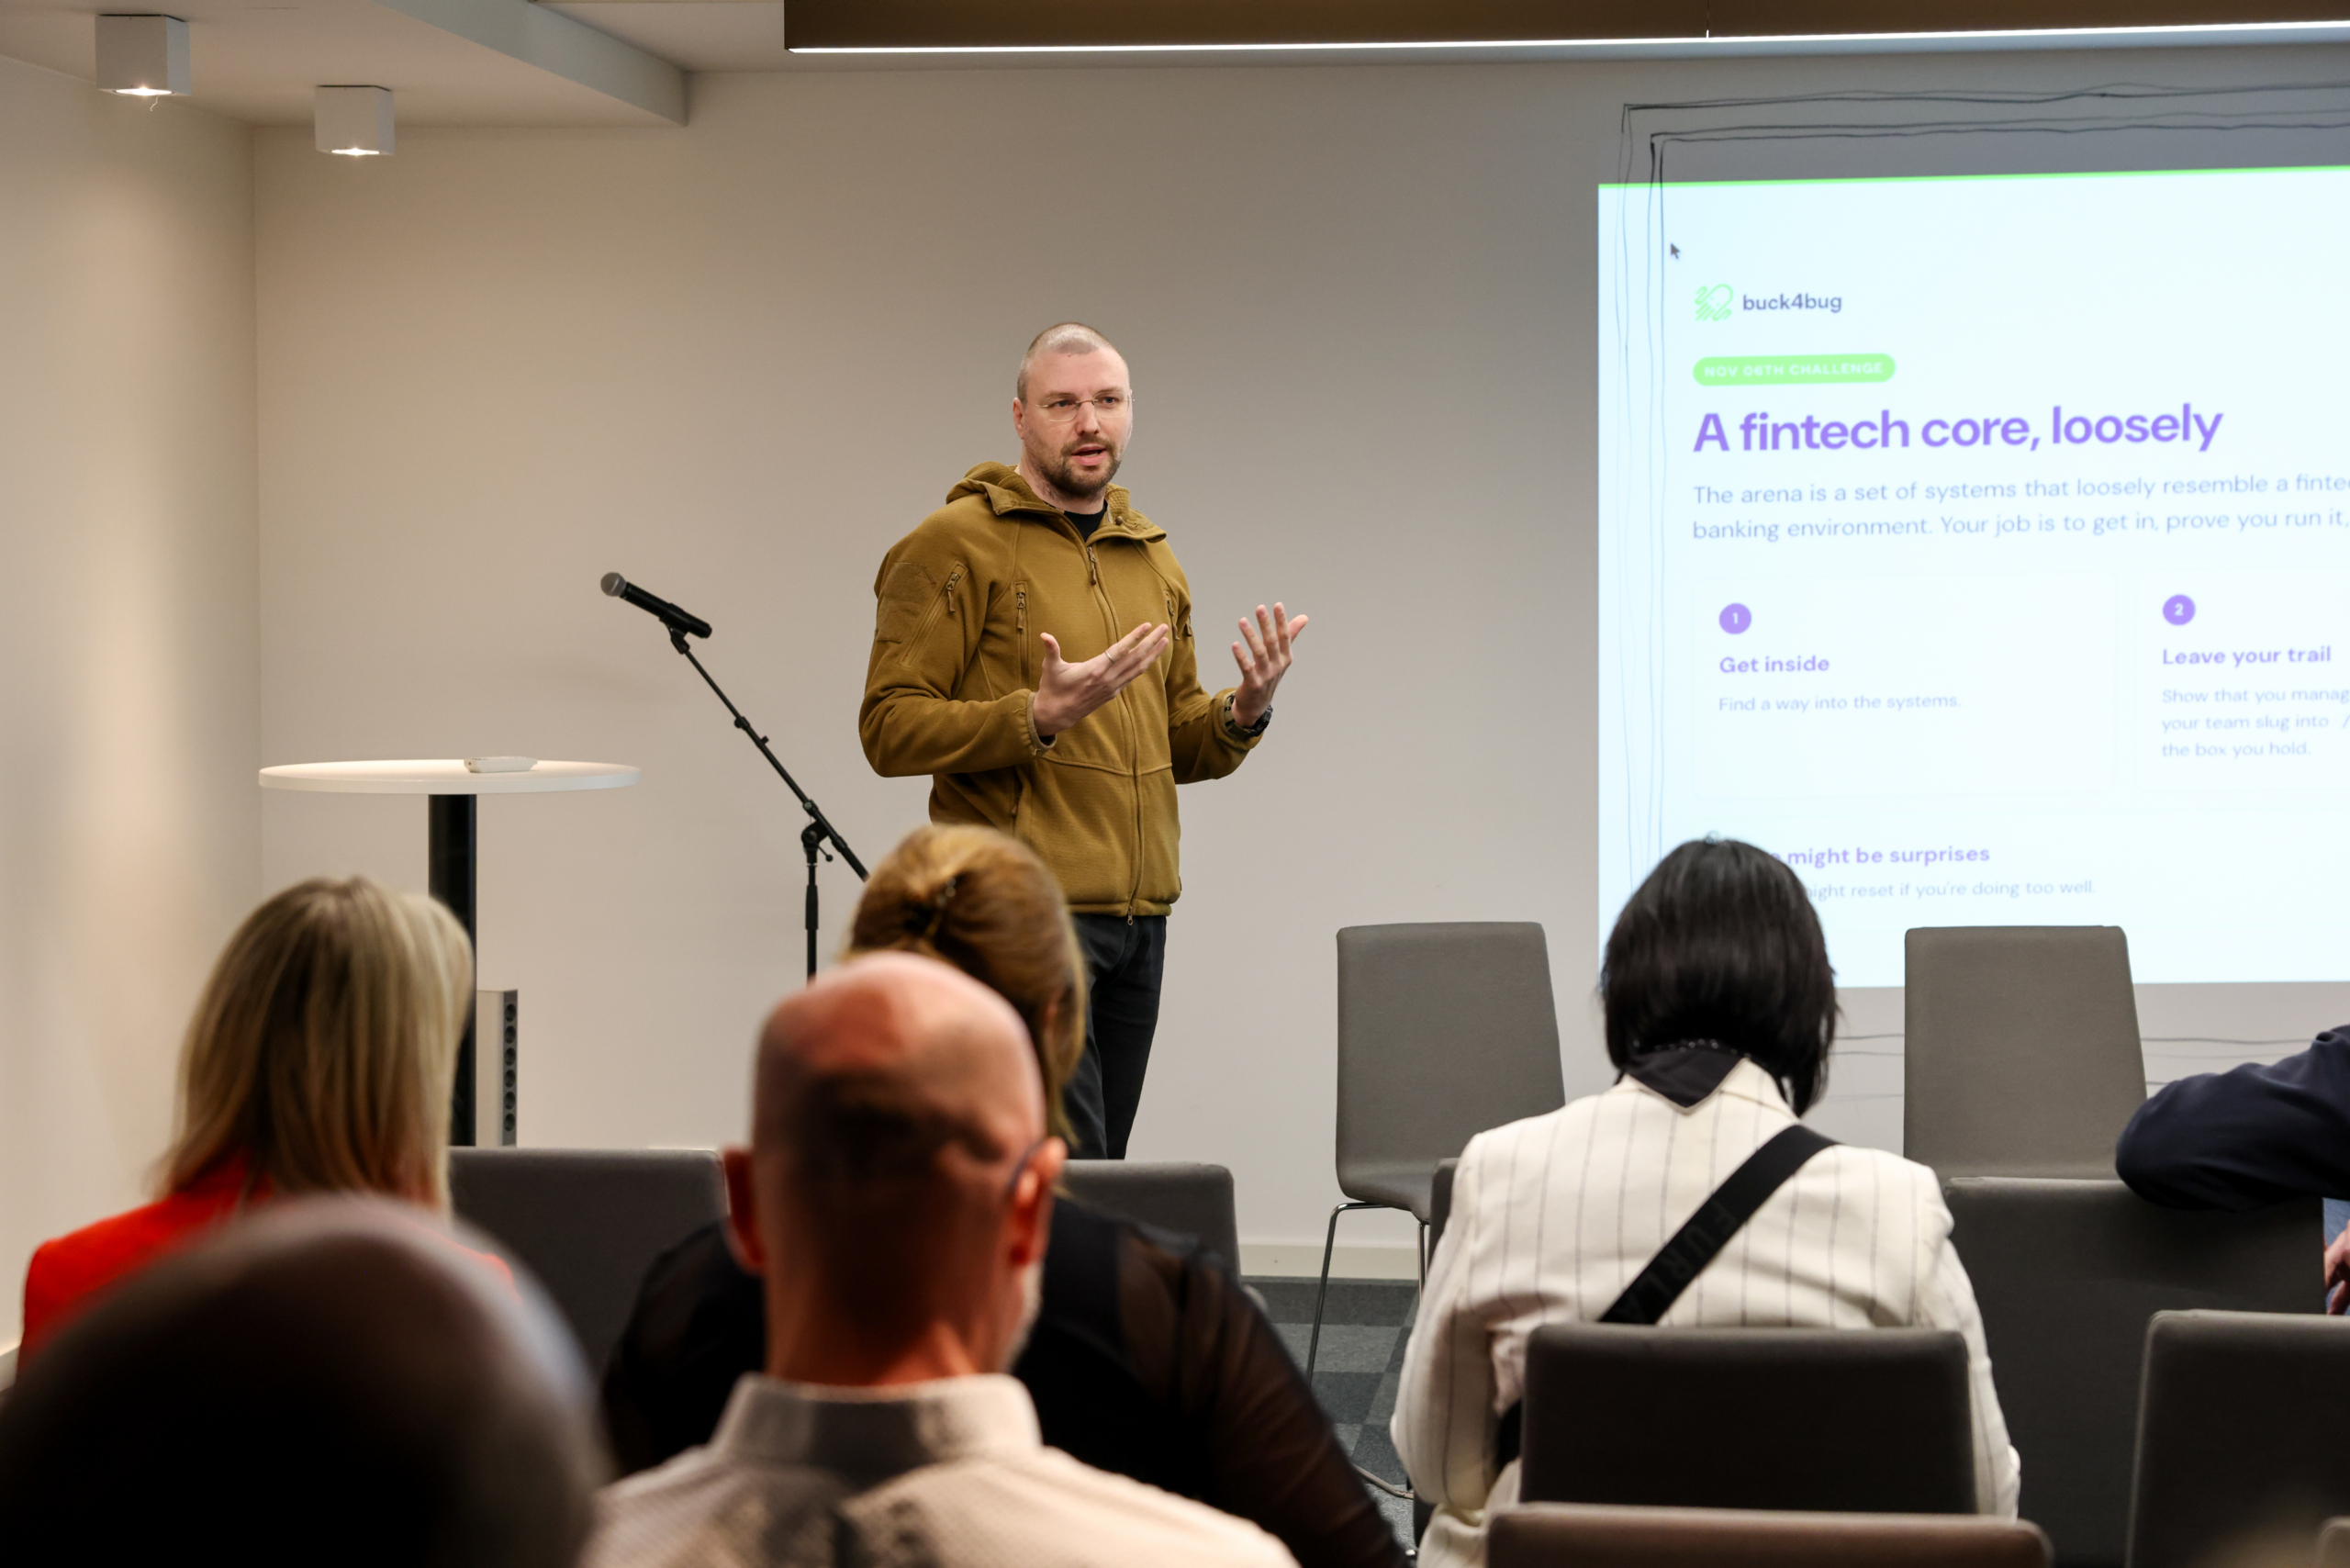
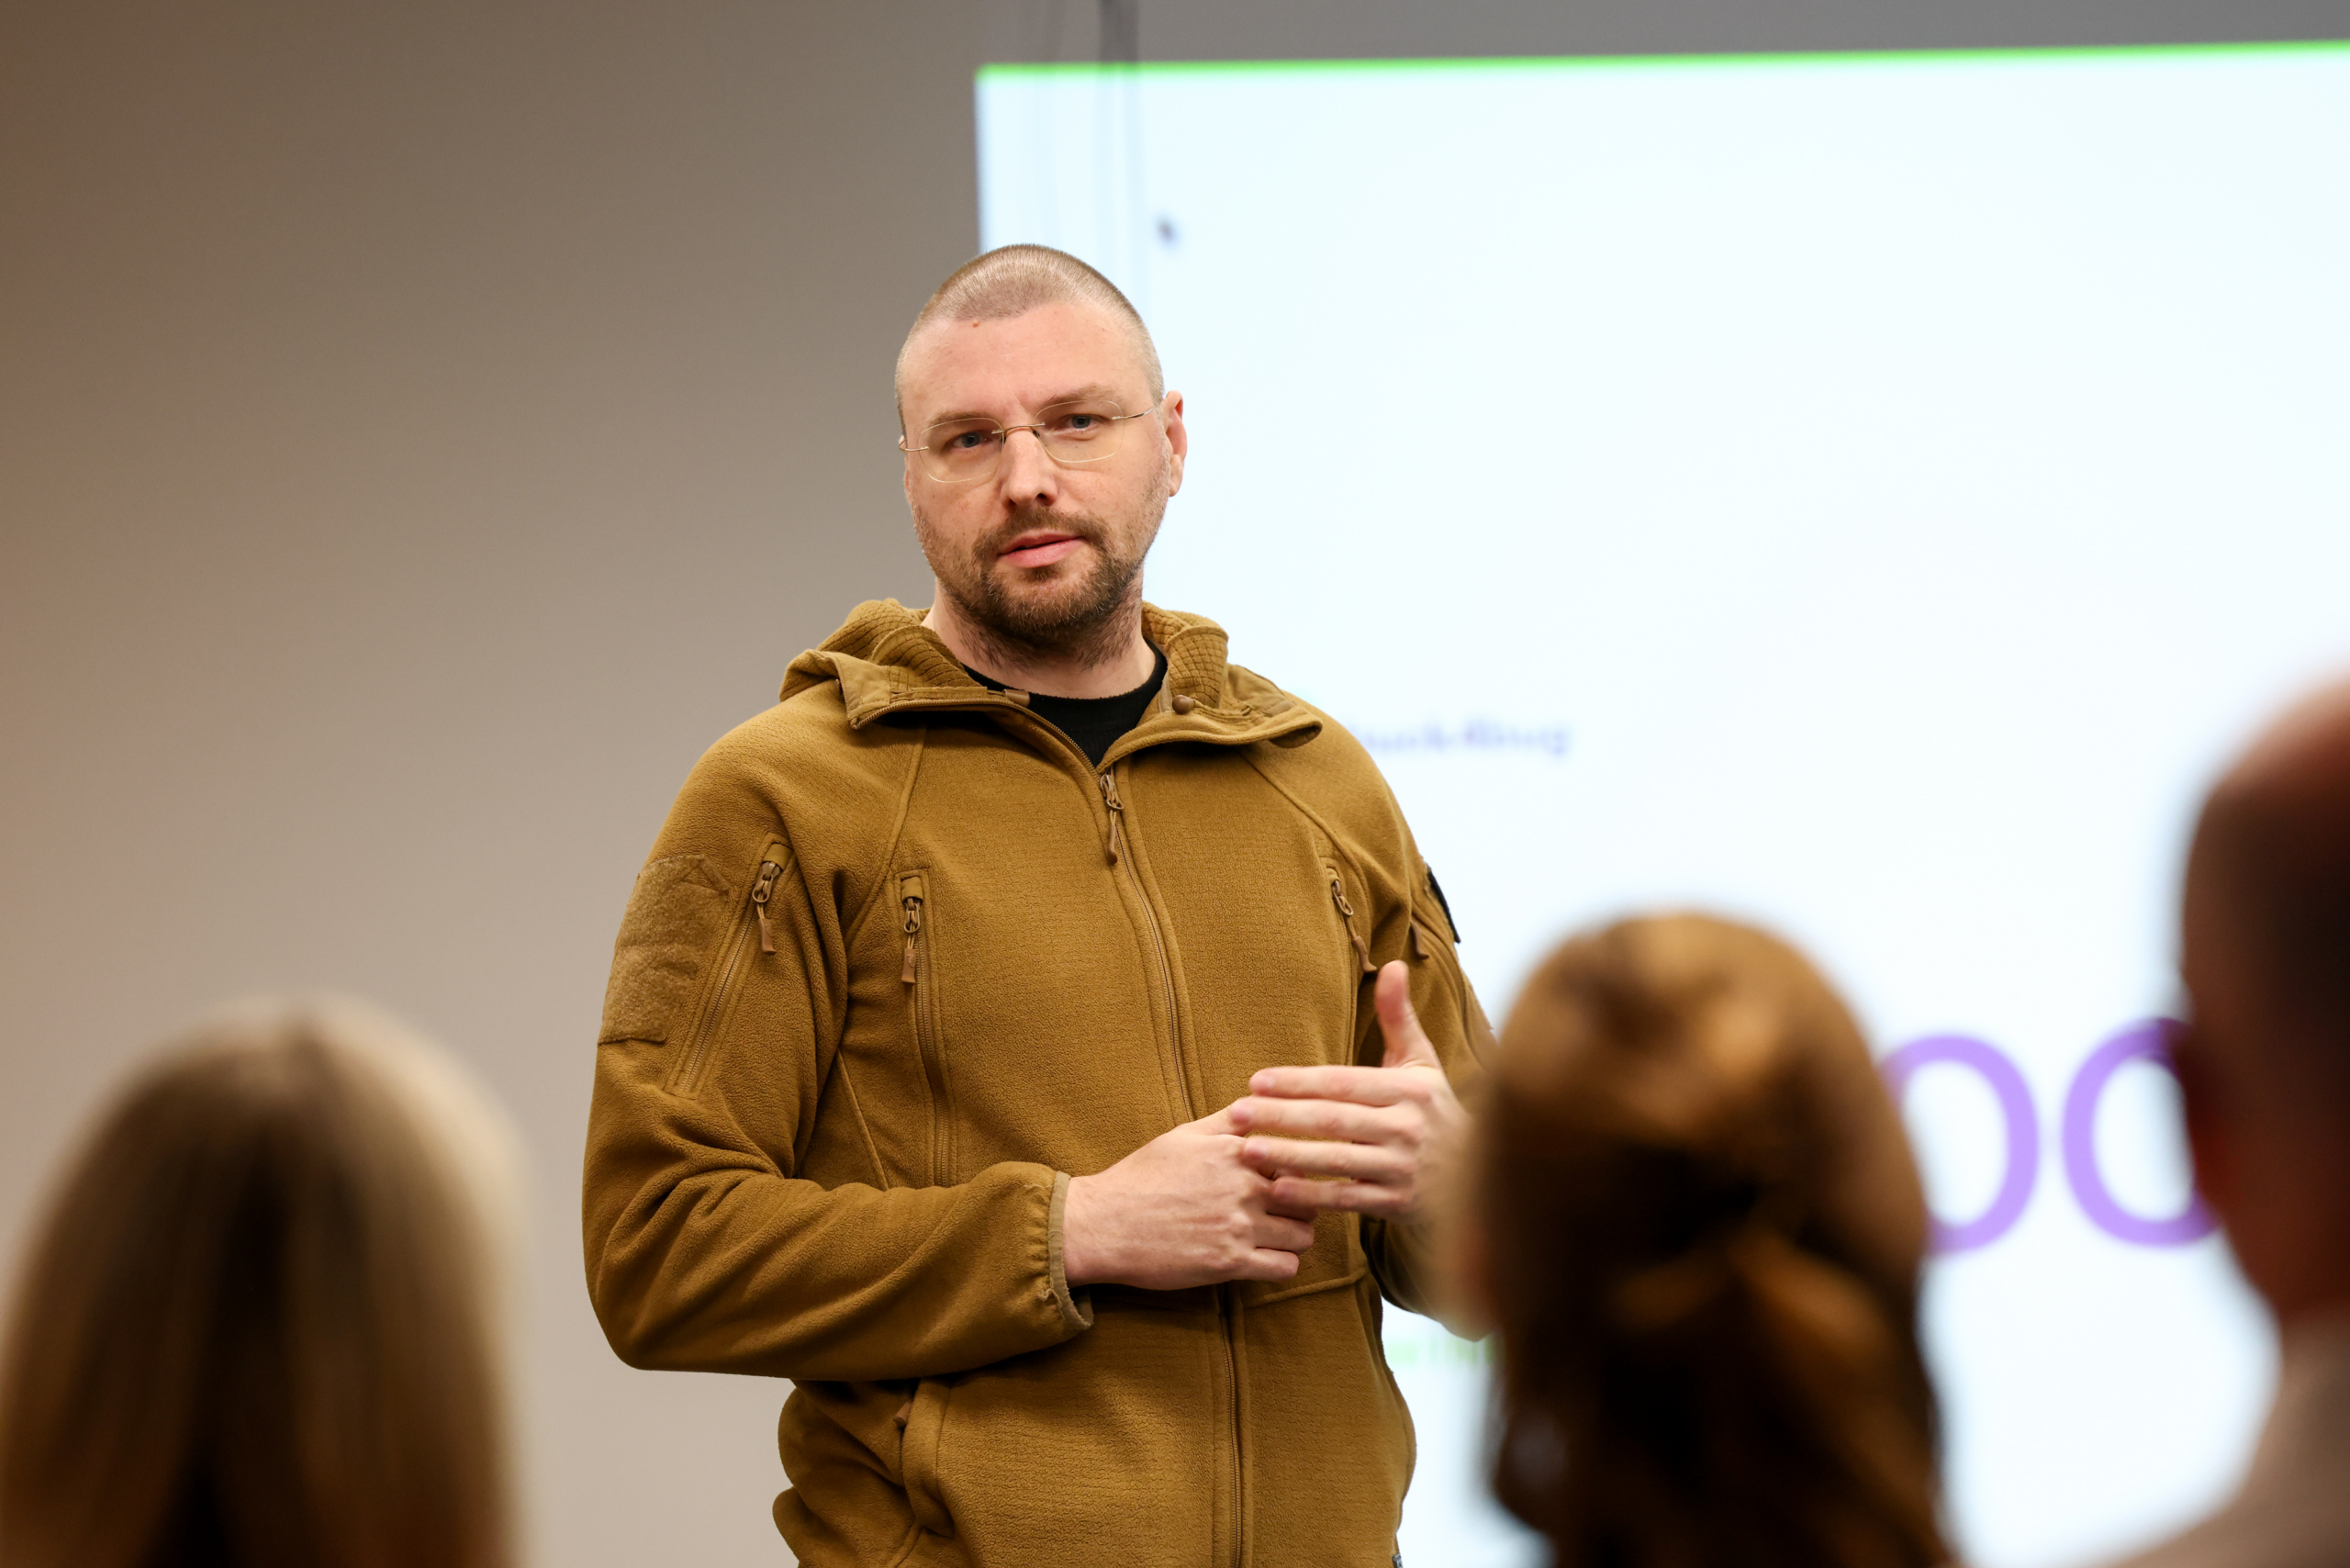
Buck4Bugi asutaja ja tegevjuht Paulius Šliavas tutvustas ettevõtte tegevust ning eetiliste häkkerite kaasamisel põhinevat bug bounty mudelit, mis võimaldab ettevõtetel oma süsteemide turvalisust järjepidevalt kontrollida. Šliavas rõhutas, et kord aastas tehtavast turvatestist ei pruugi piisata, sest uued haavatavused võivad ilmneda igal ajal. Lisaks kuulutati kohtumisel välja Buck4Bugi häkkimisväljakutse King of the Hill, kus osalejad said oma oskused proovile panna simuleeritud pangasüsteemis.
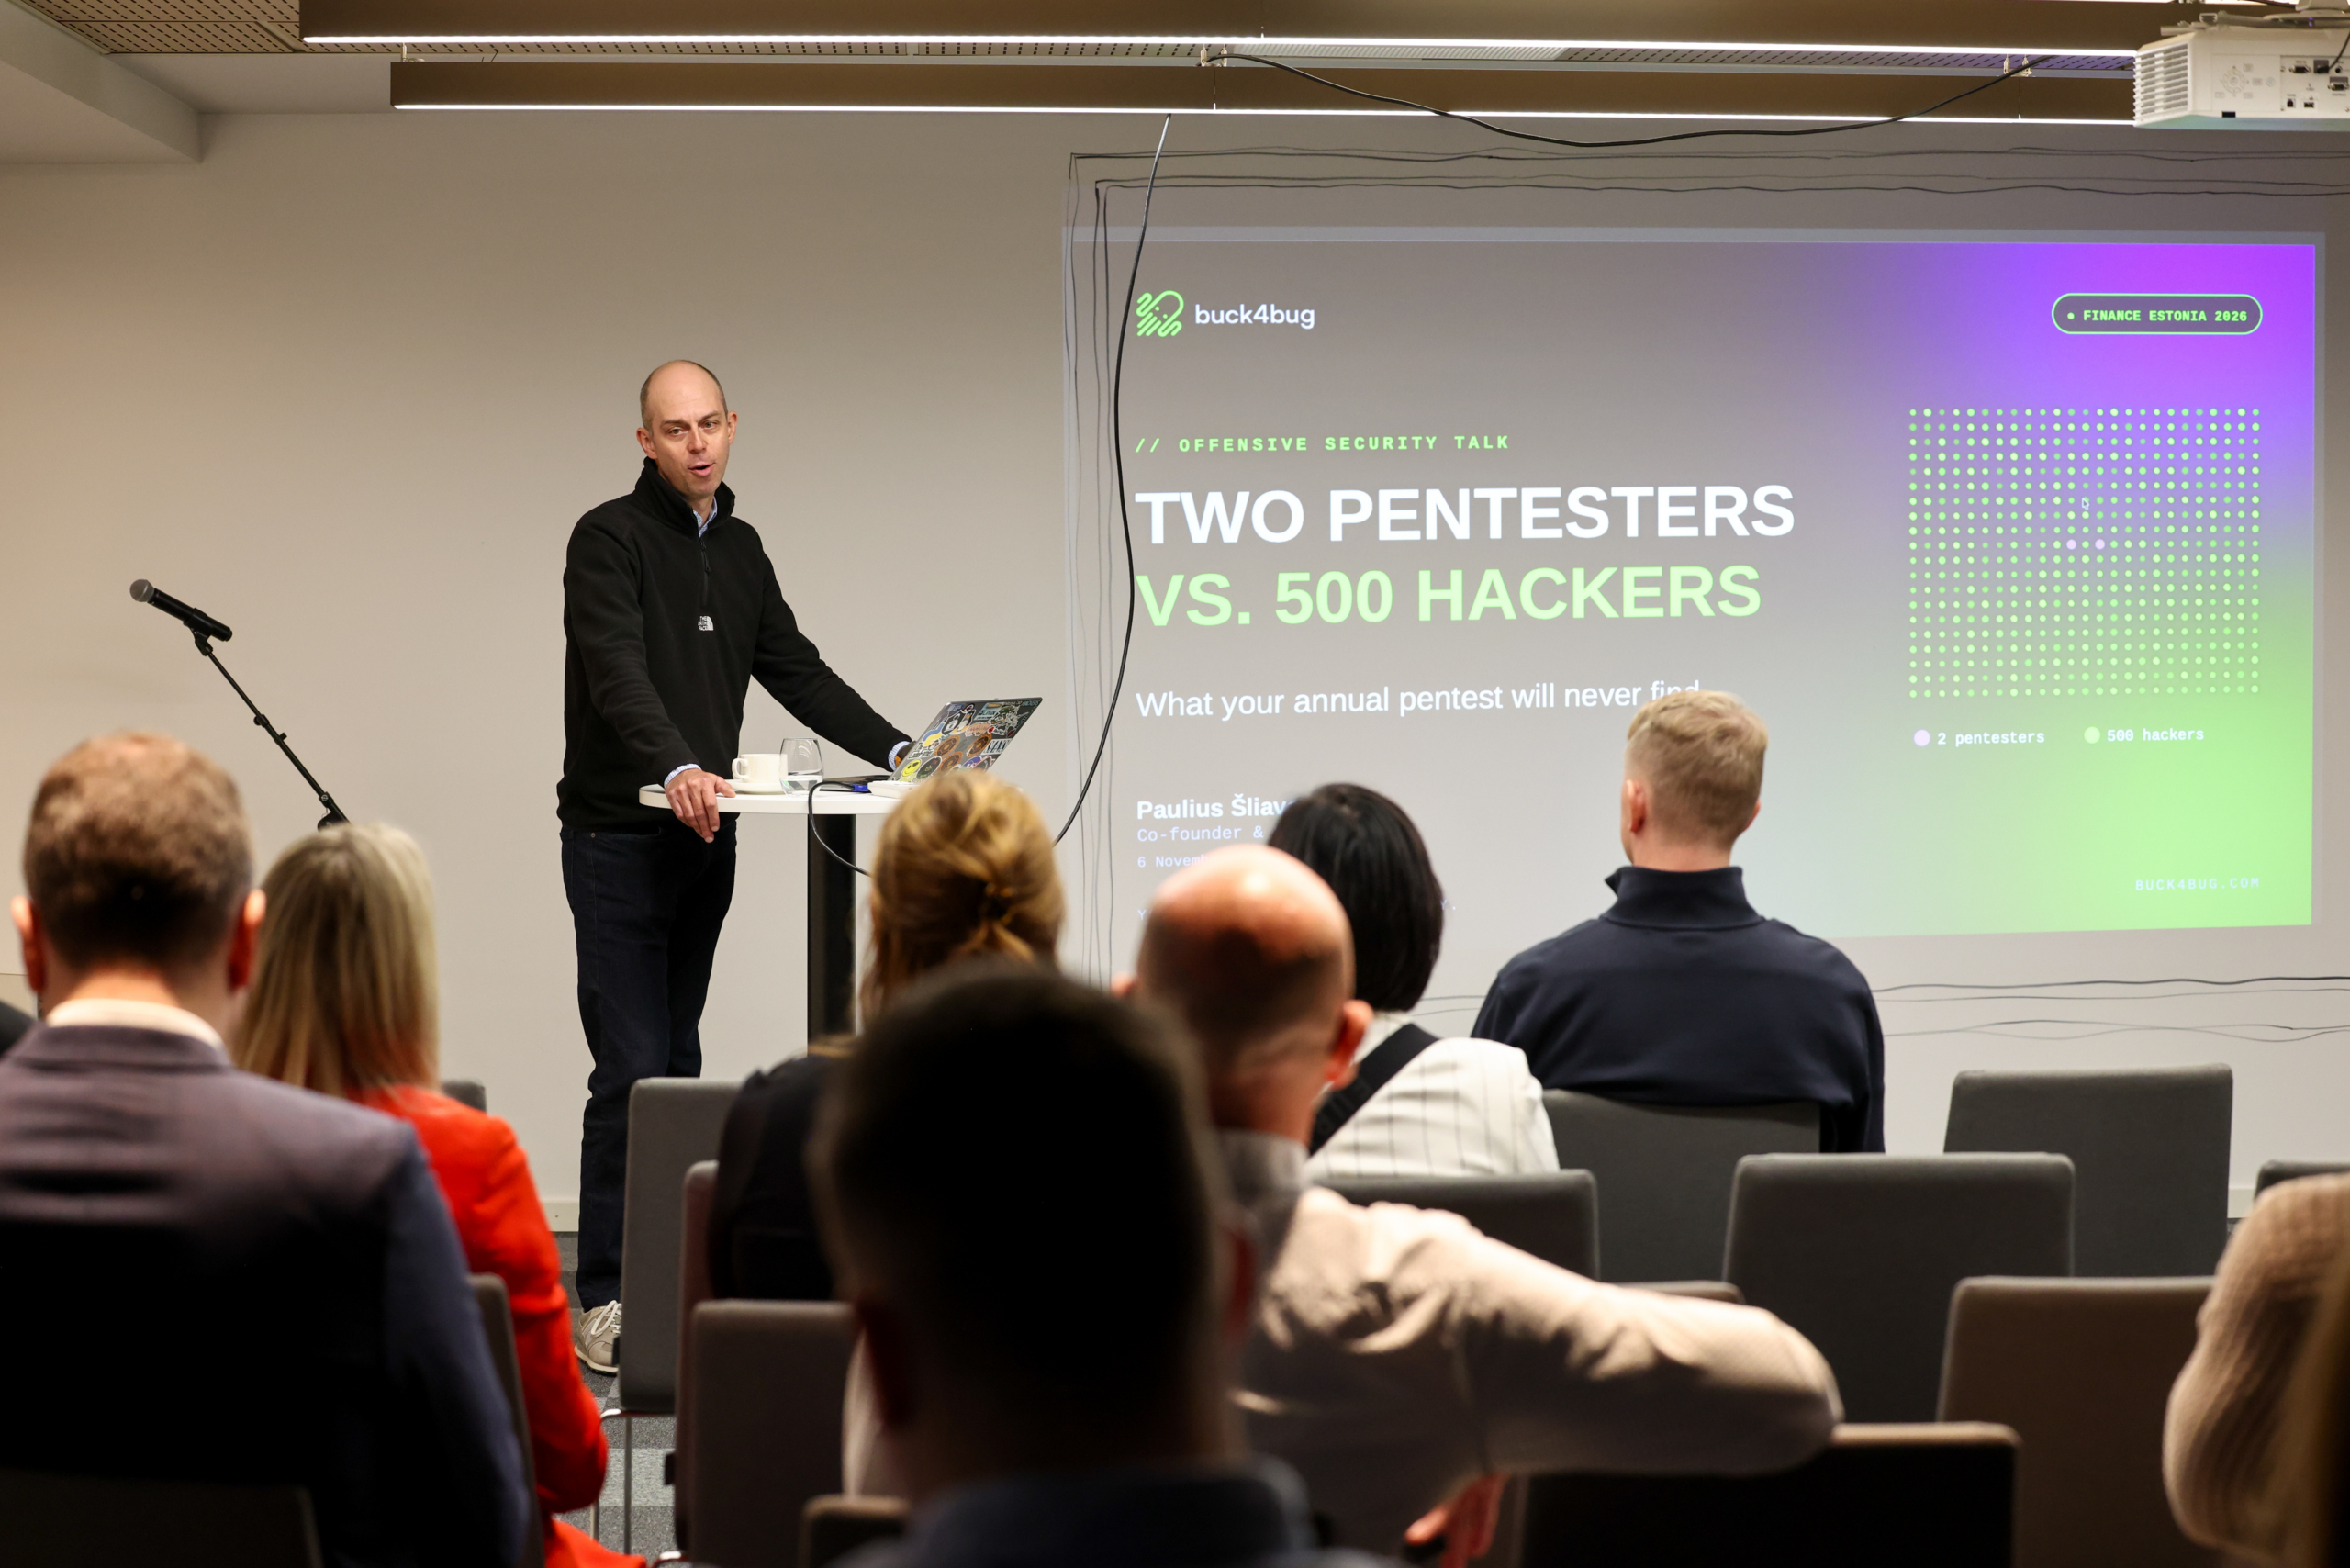
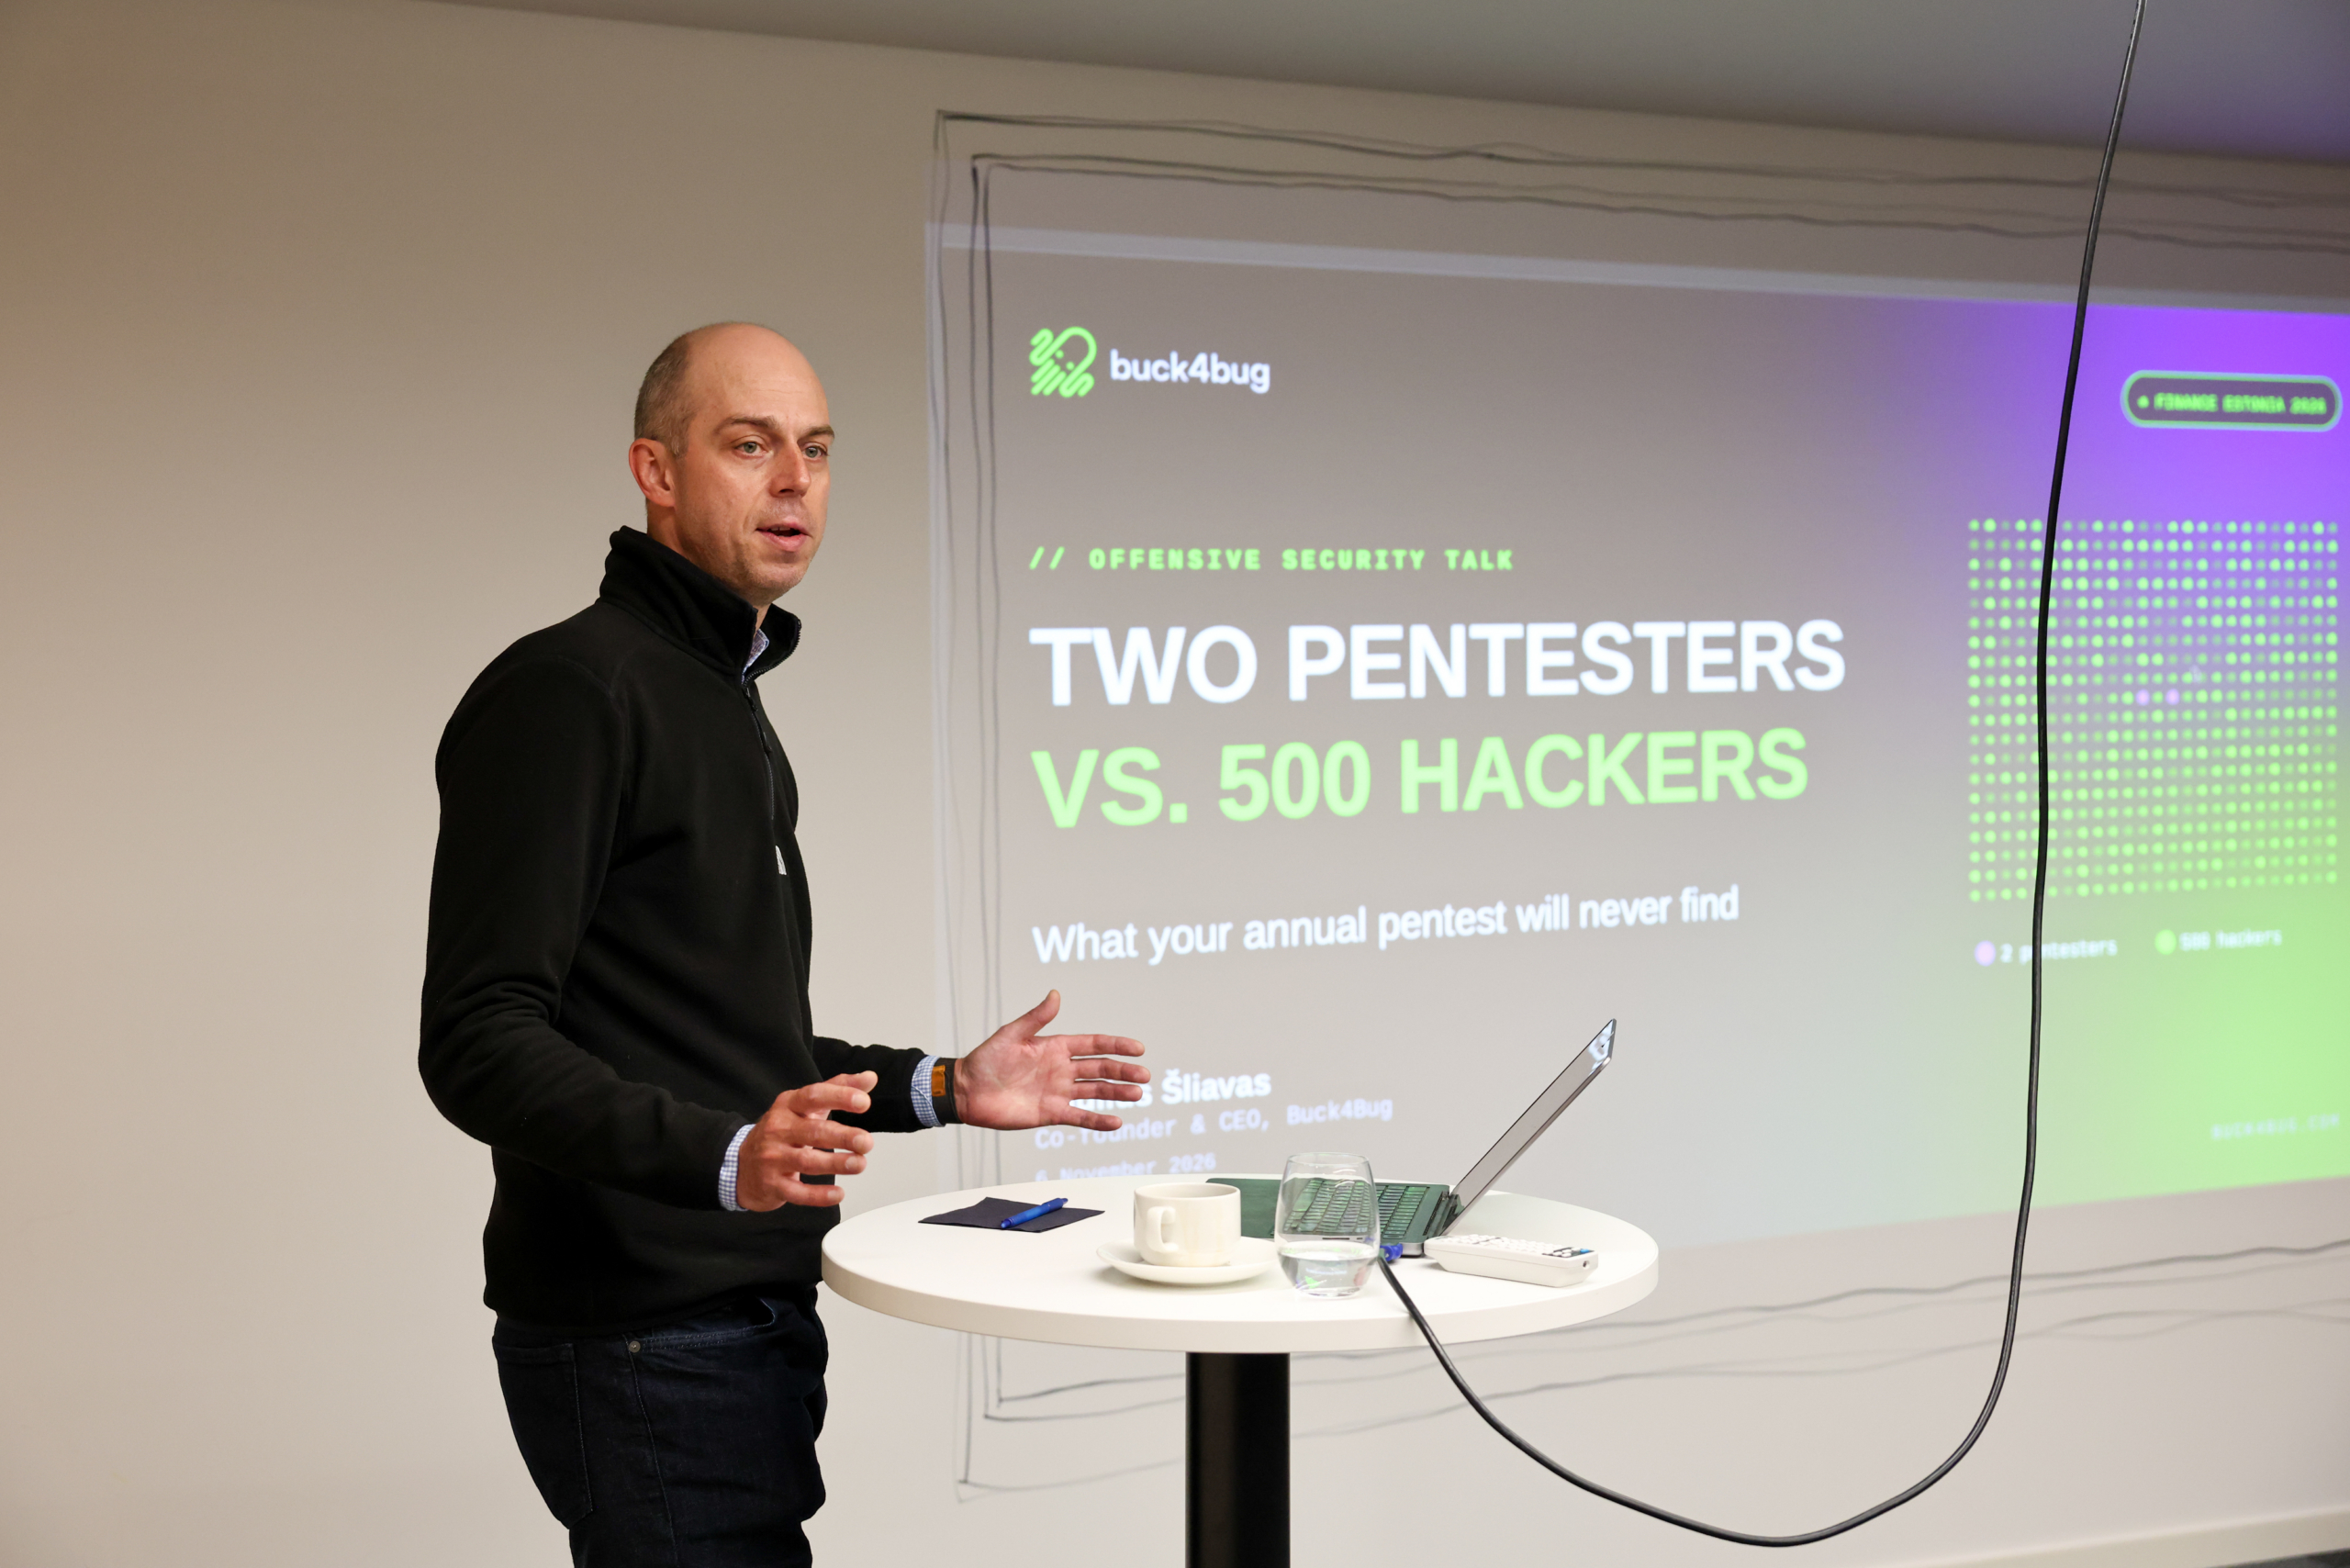
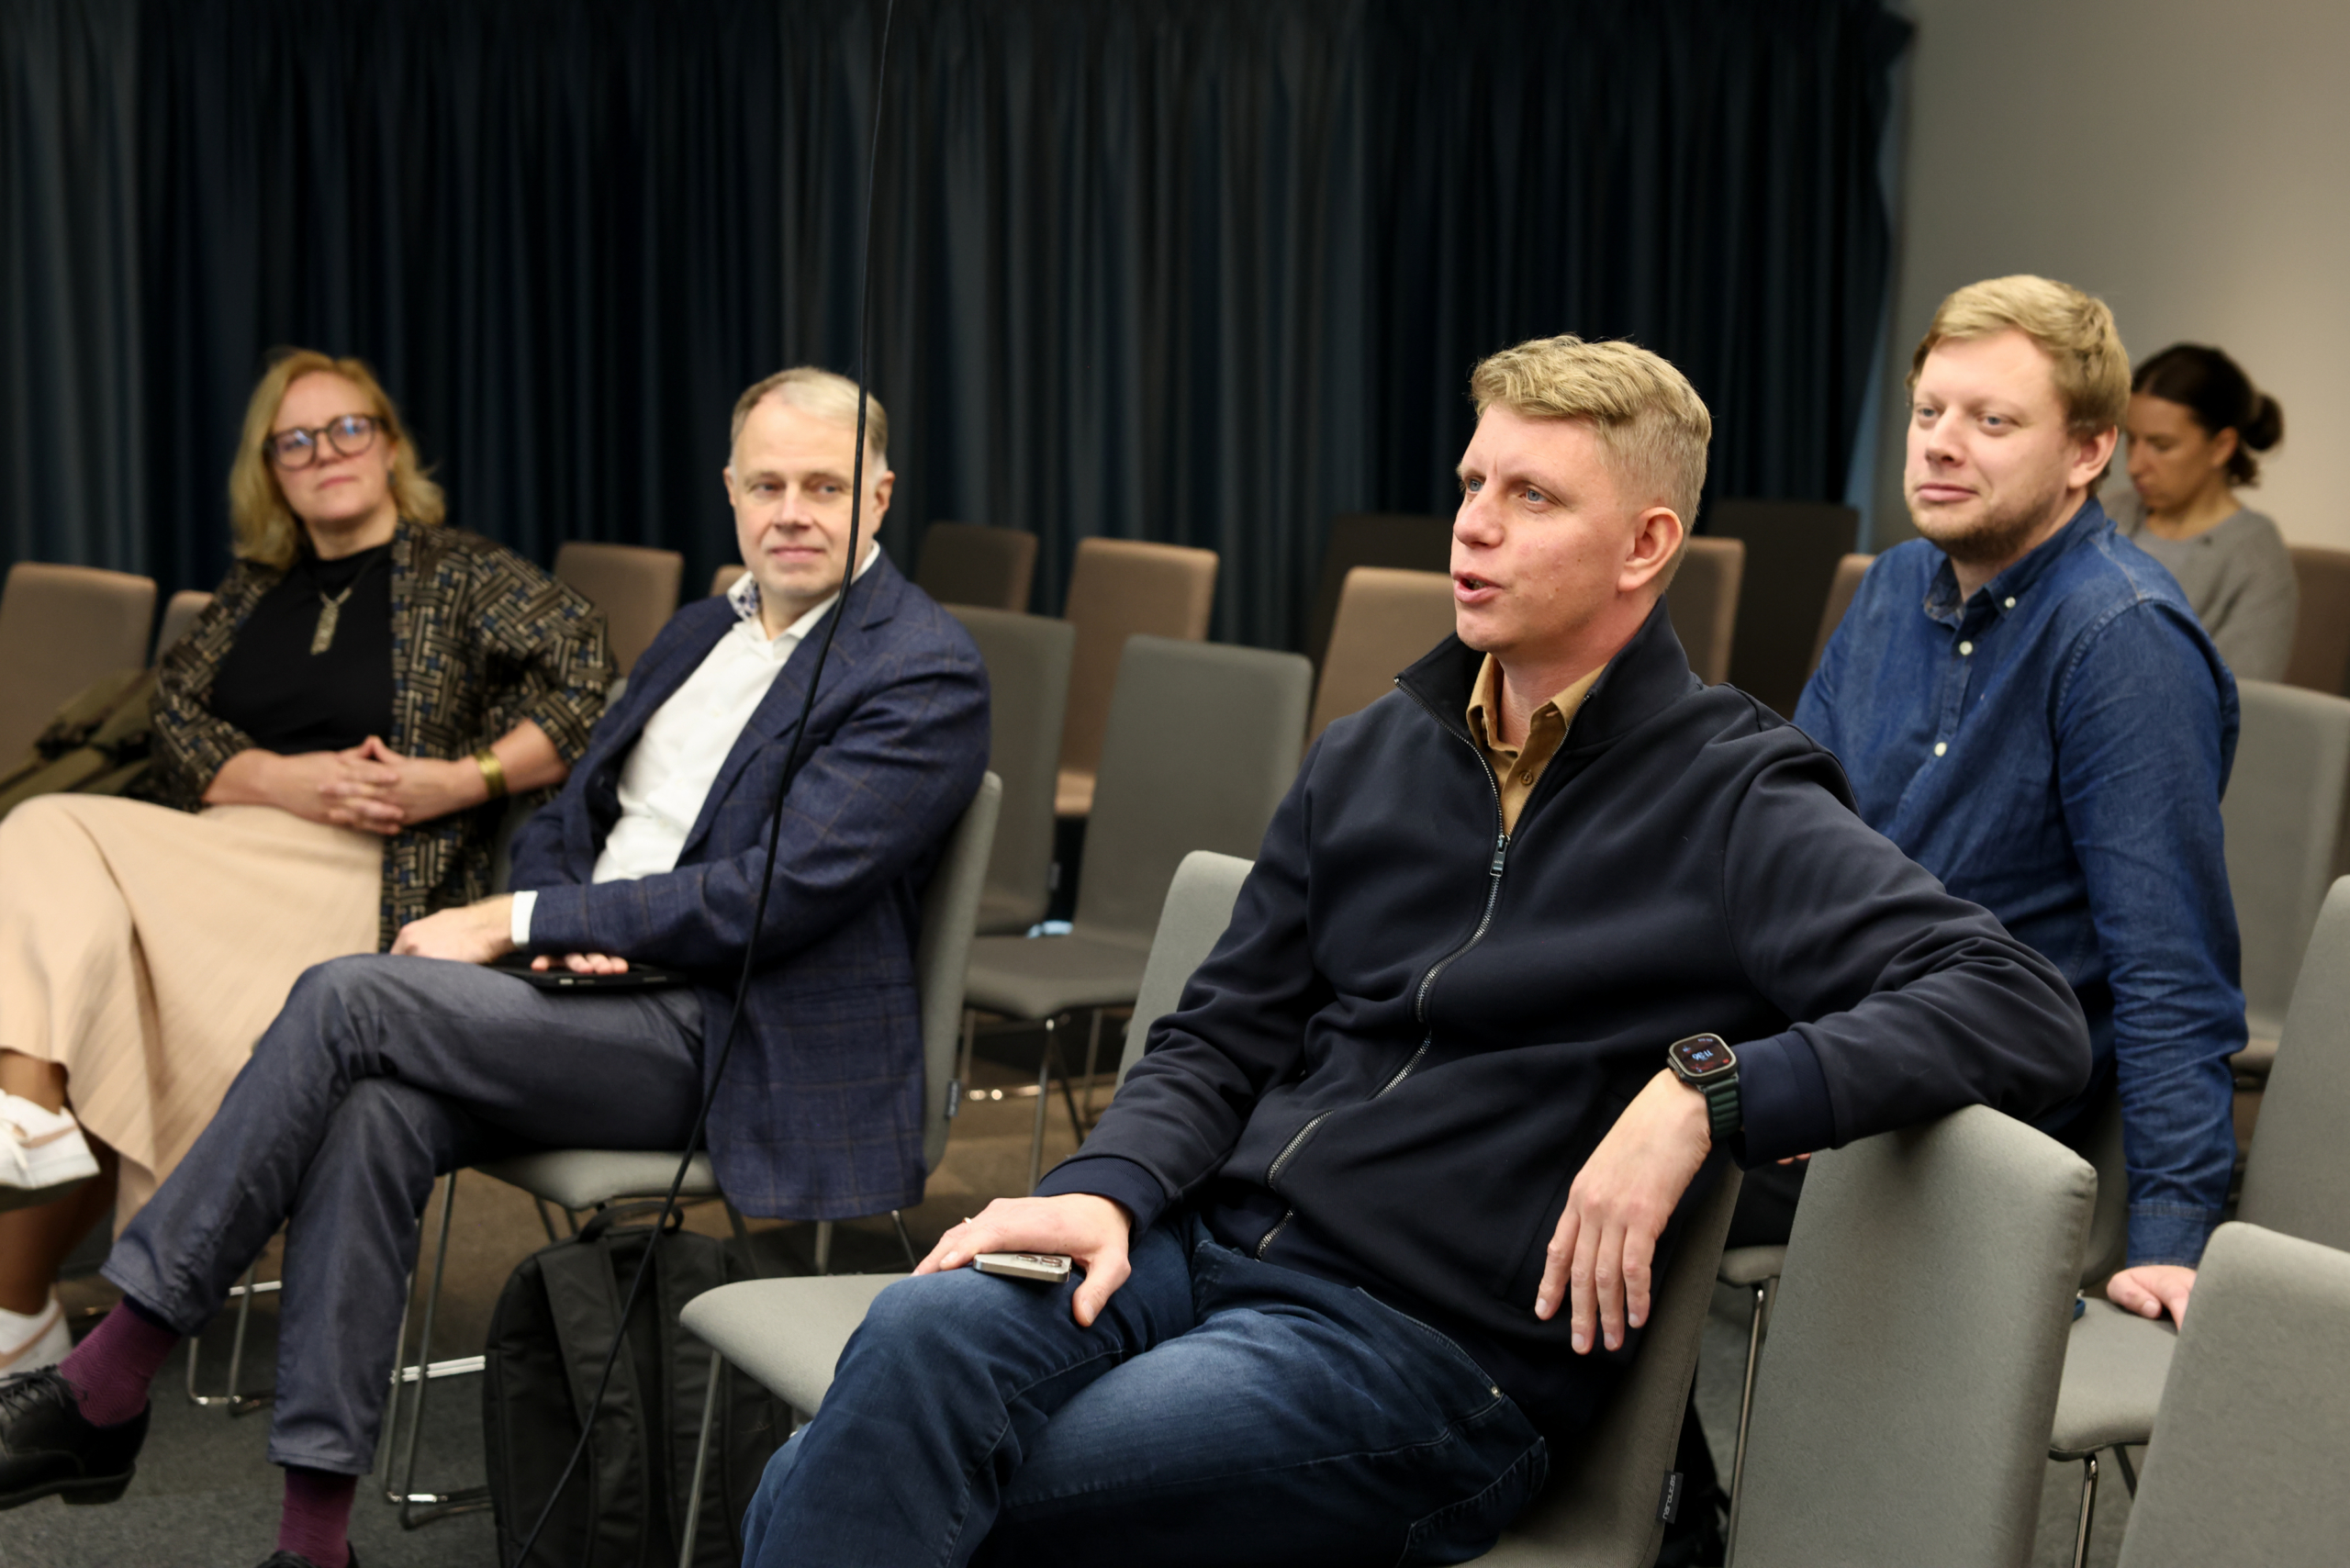
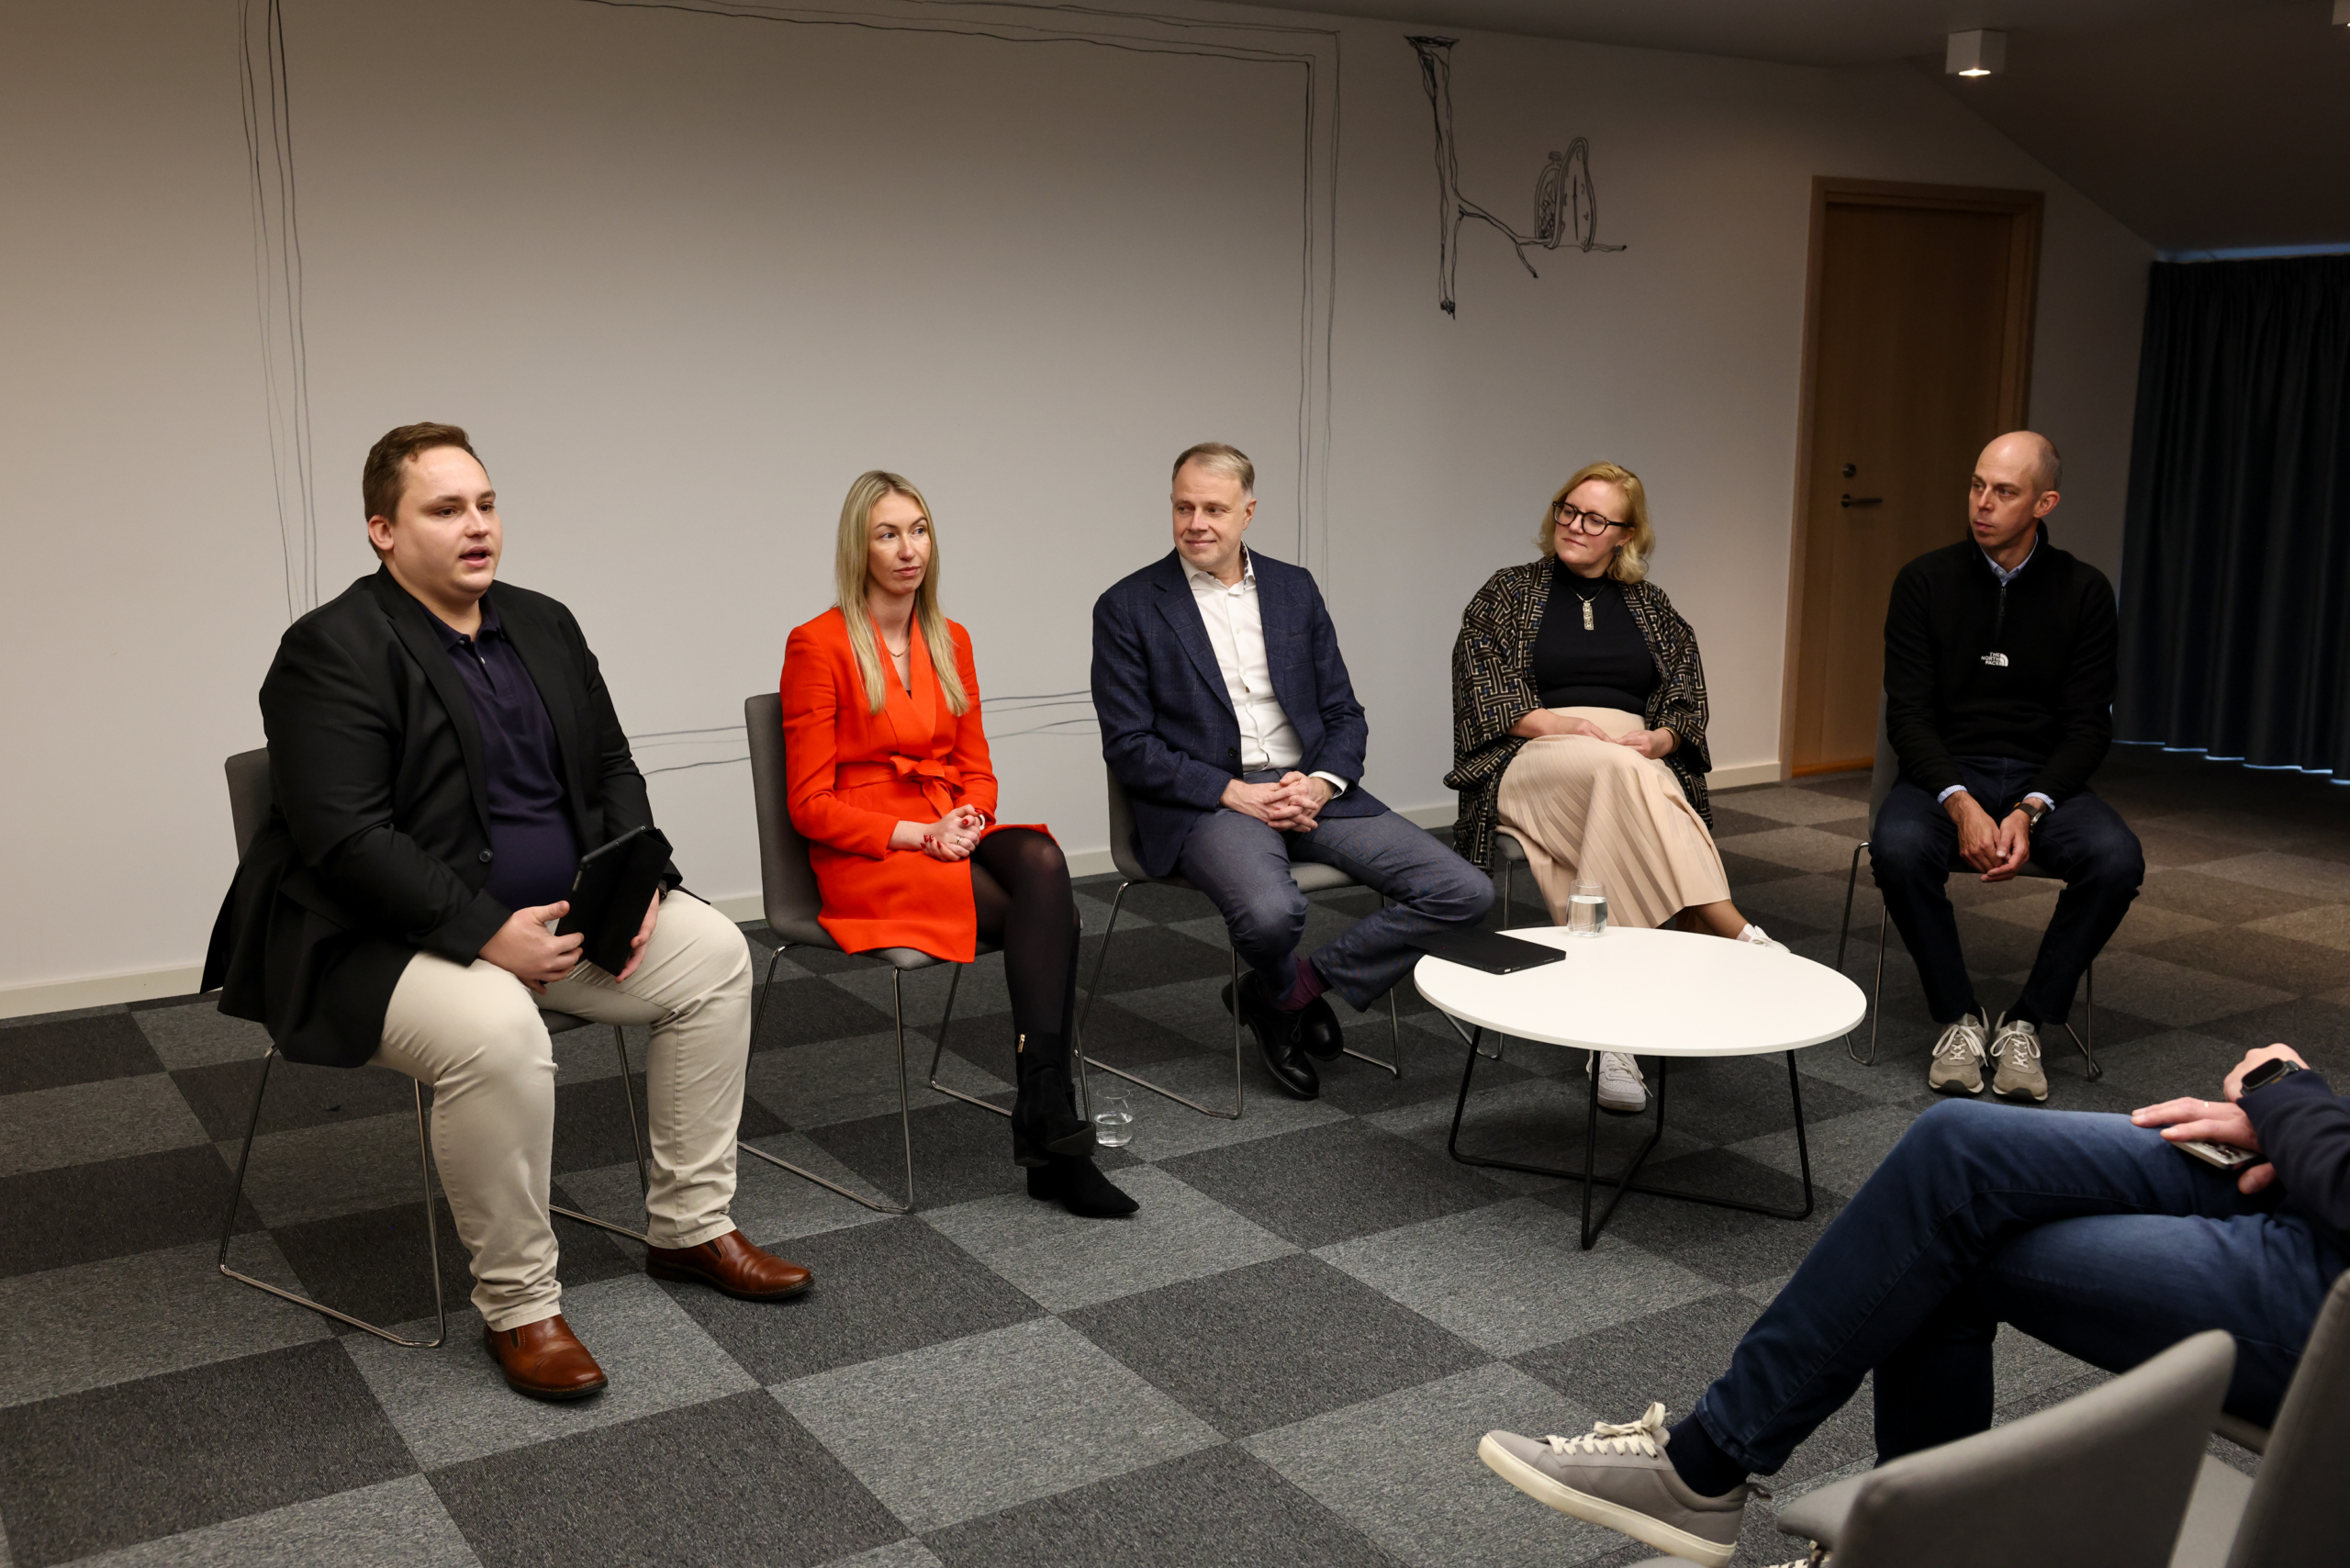
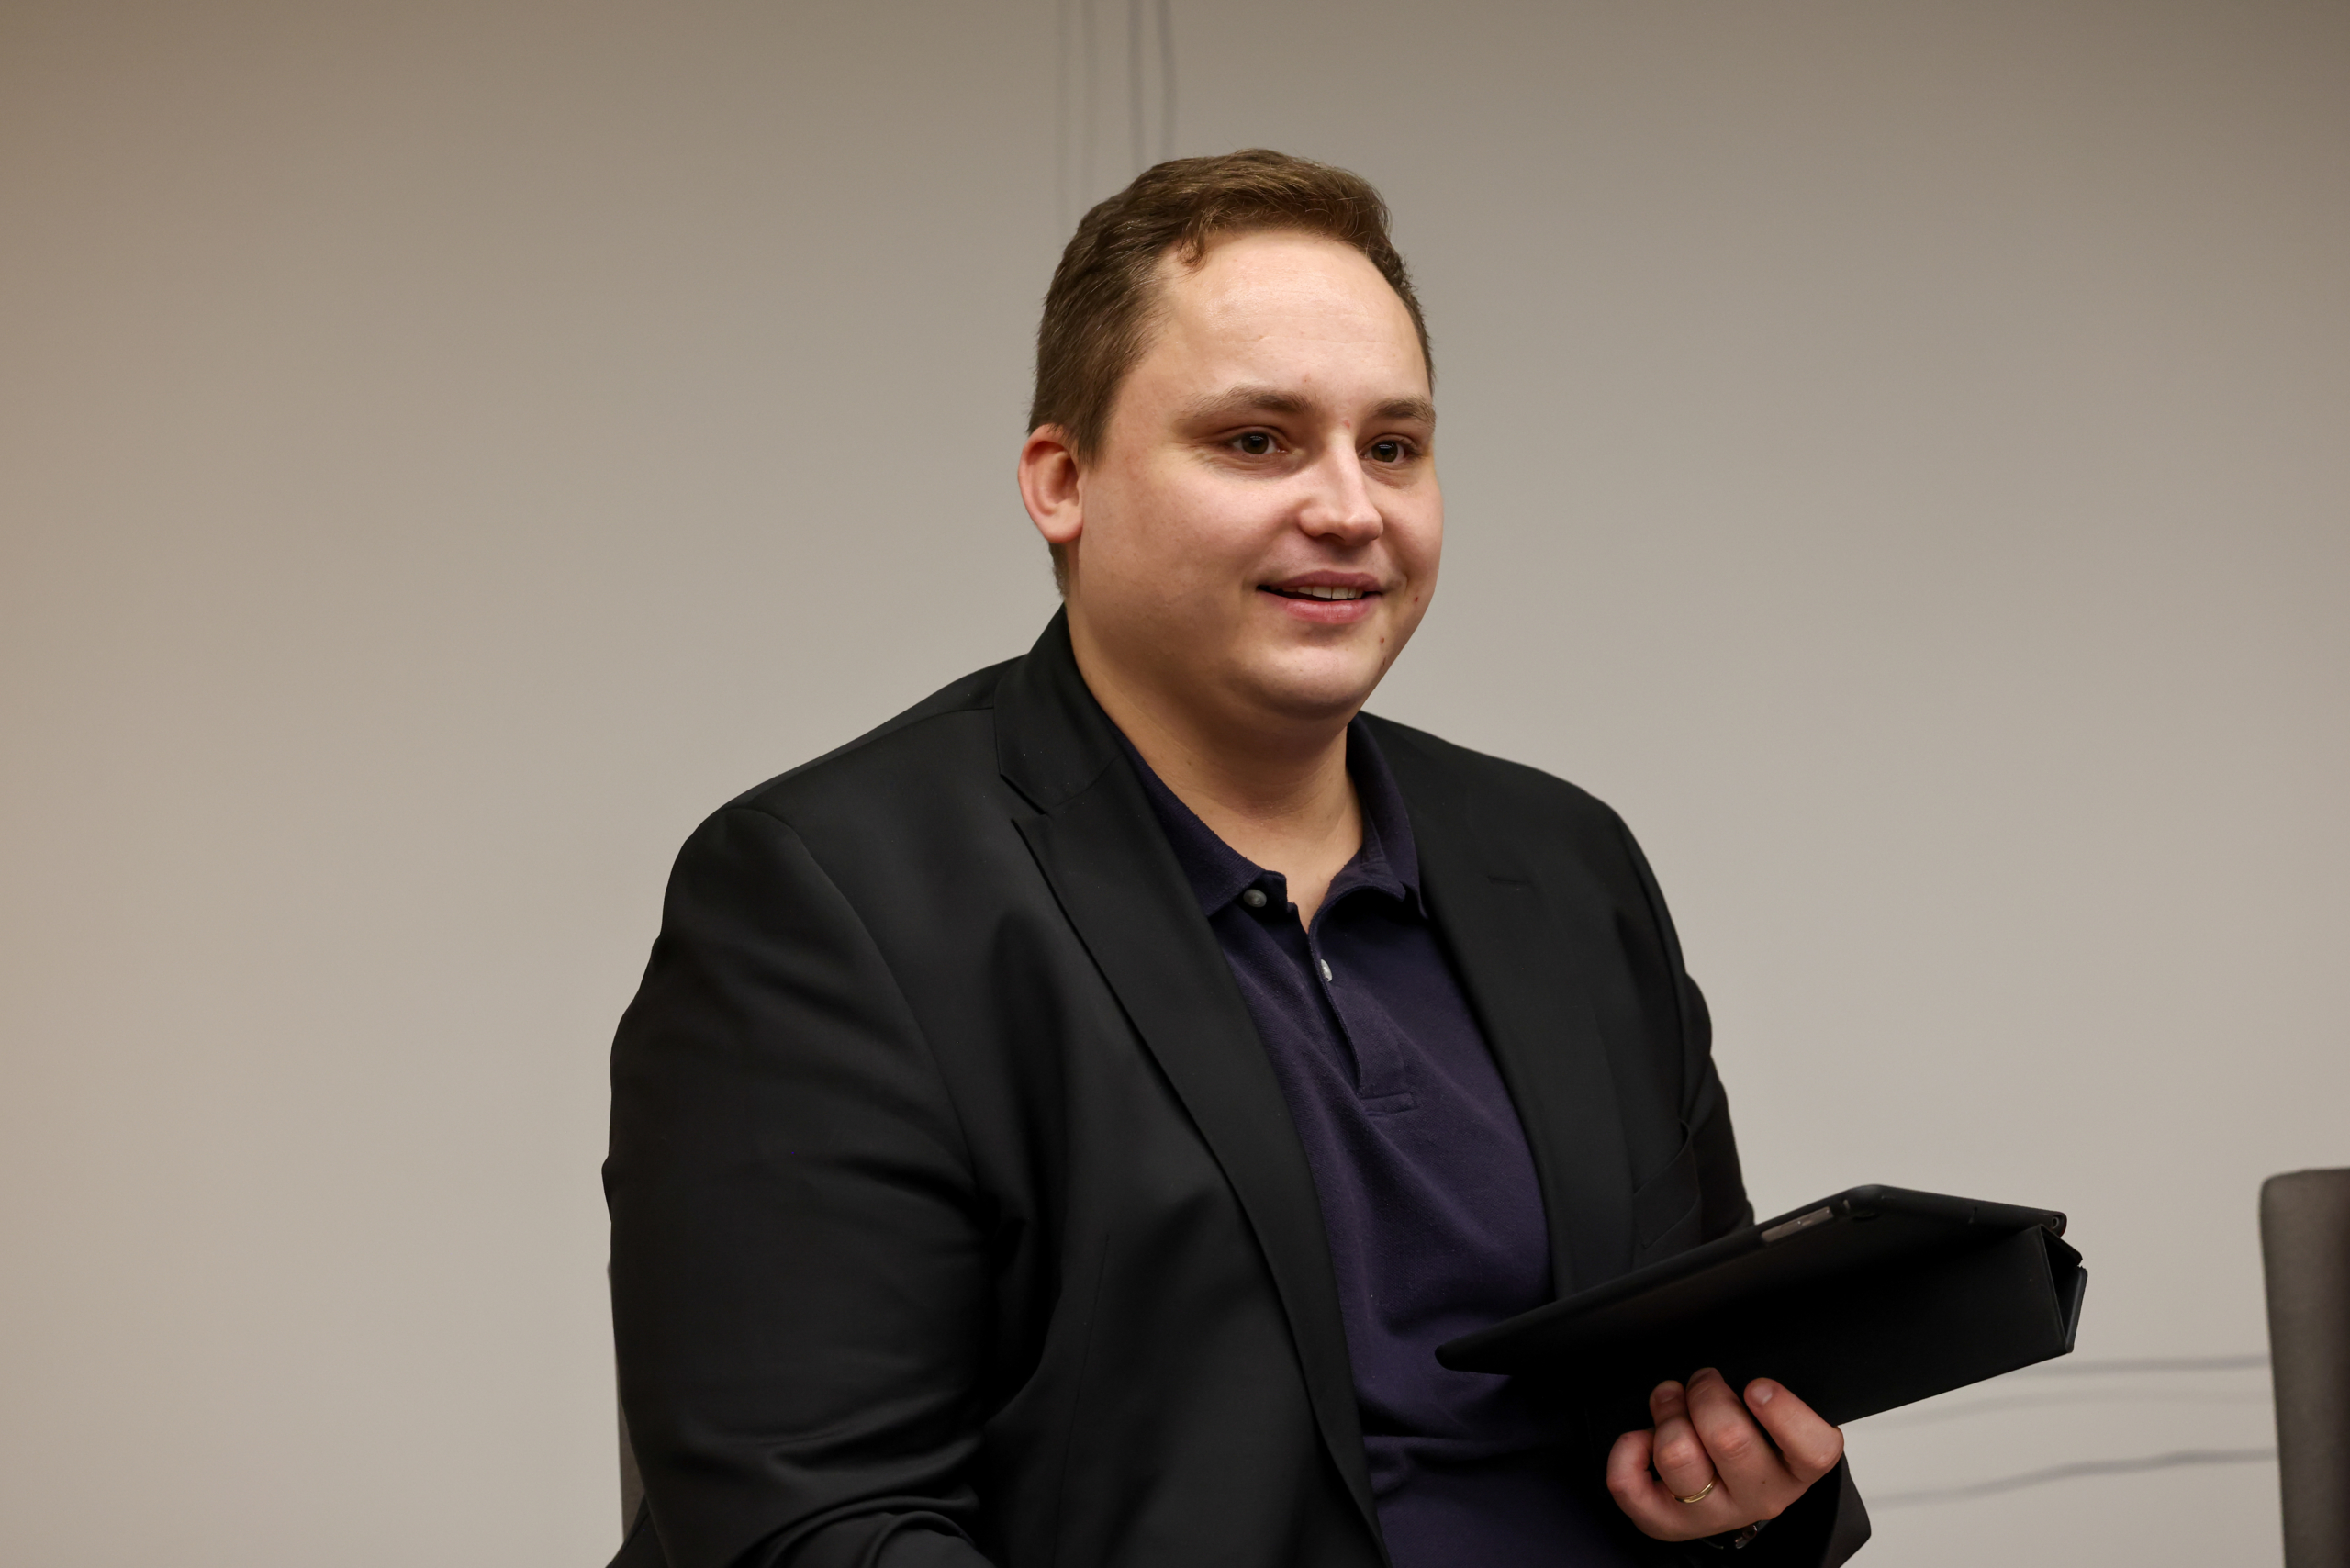
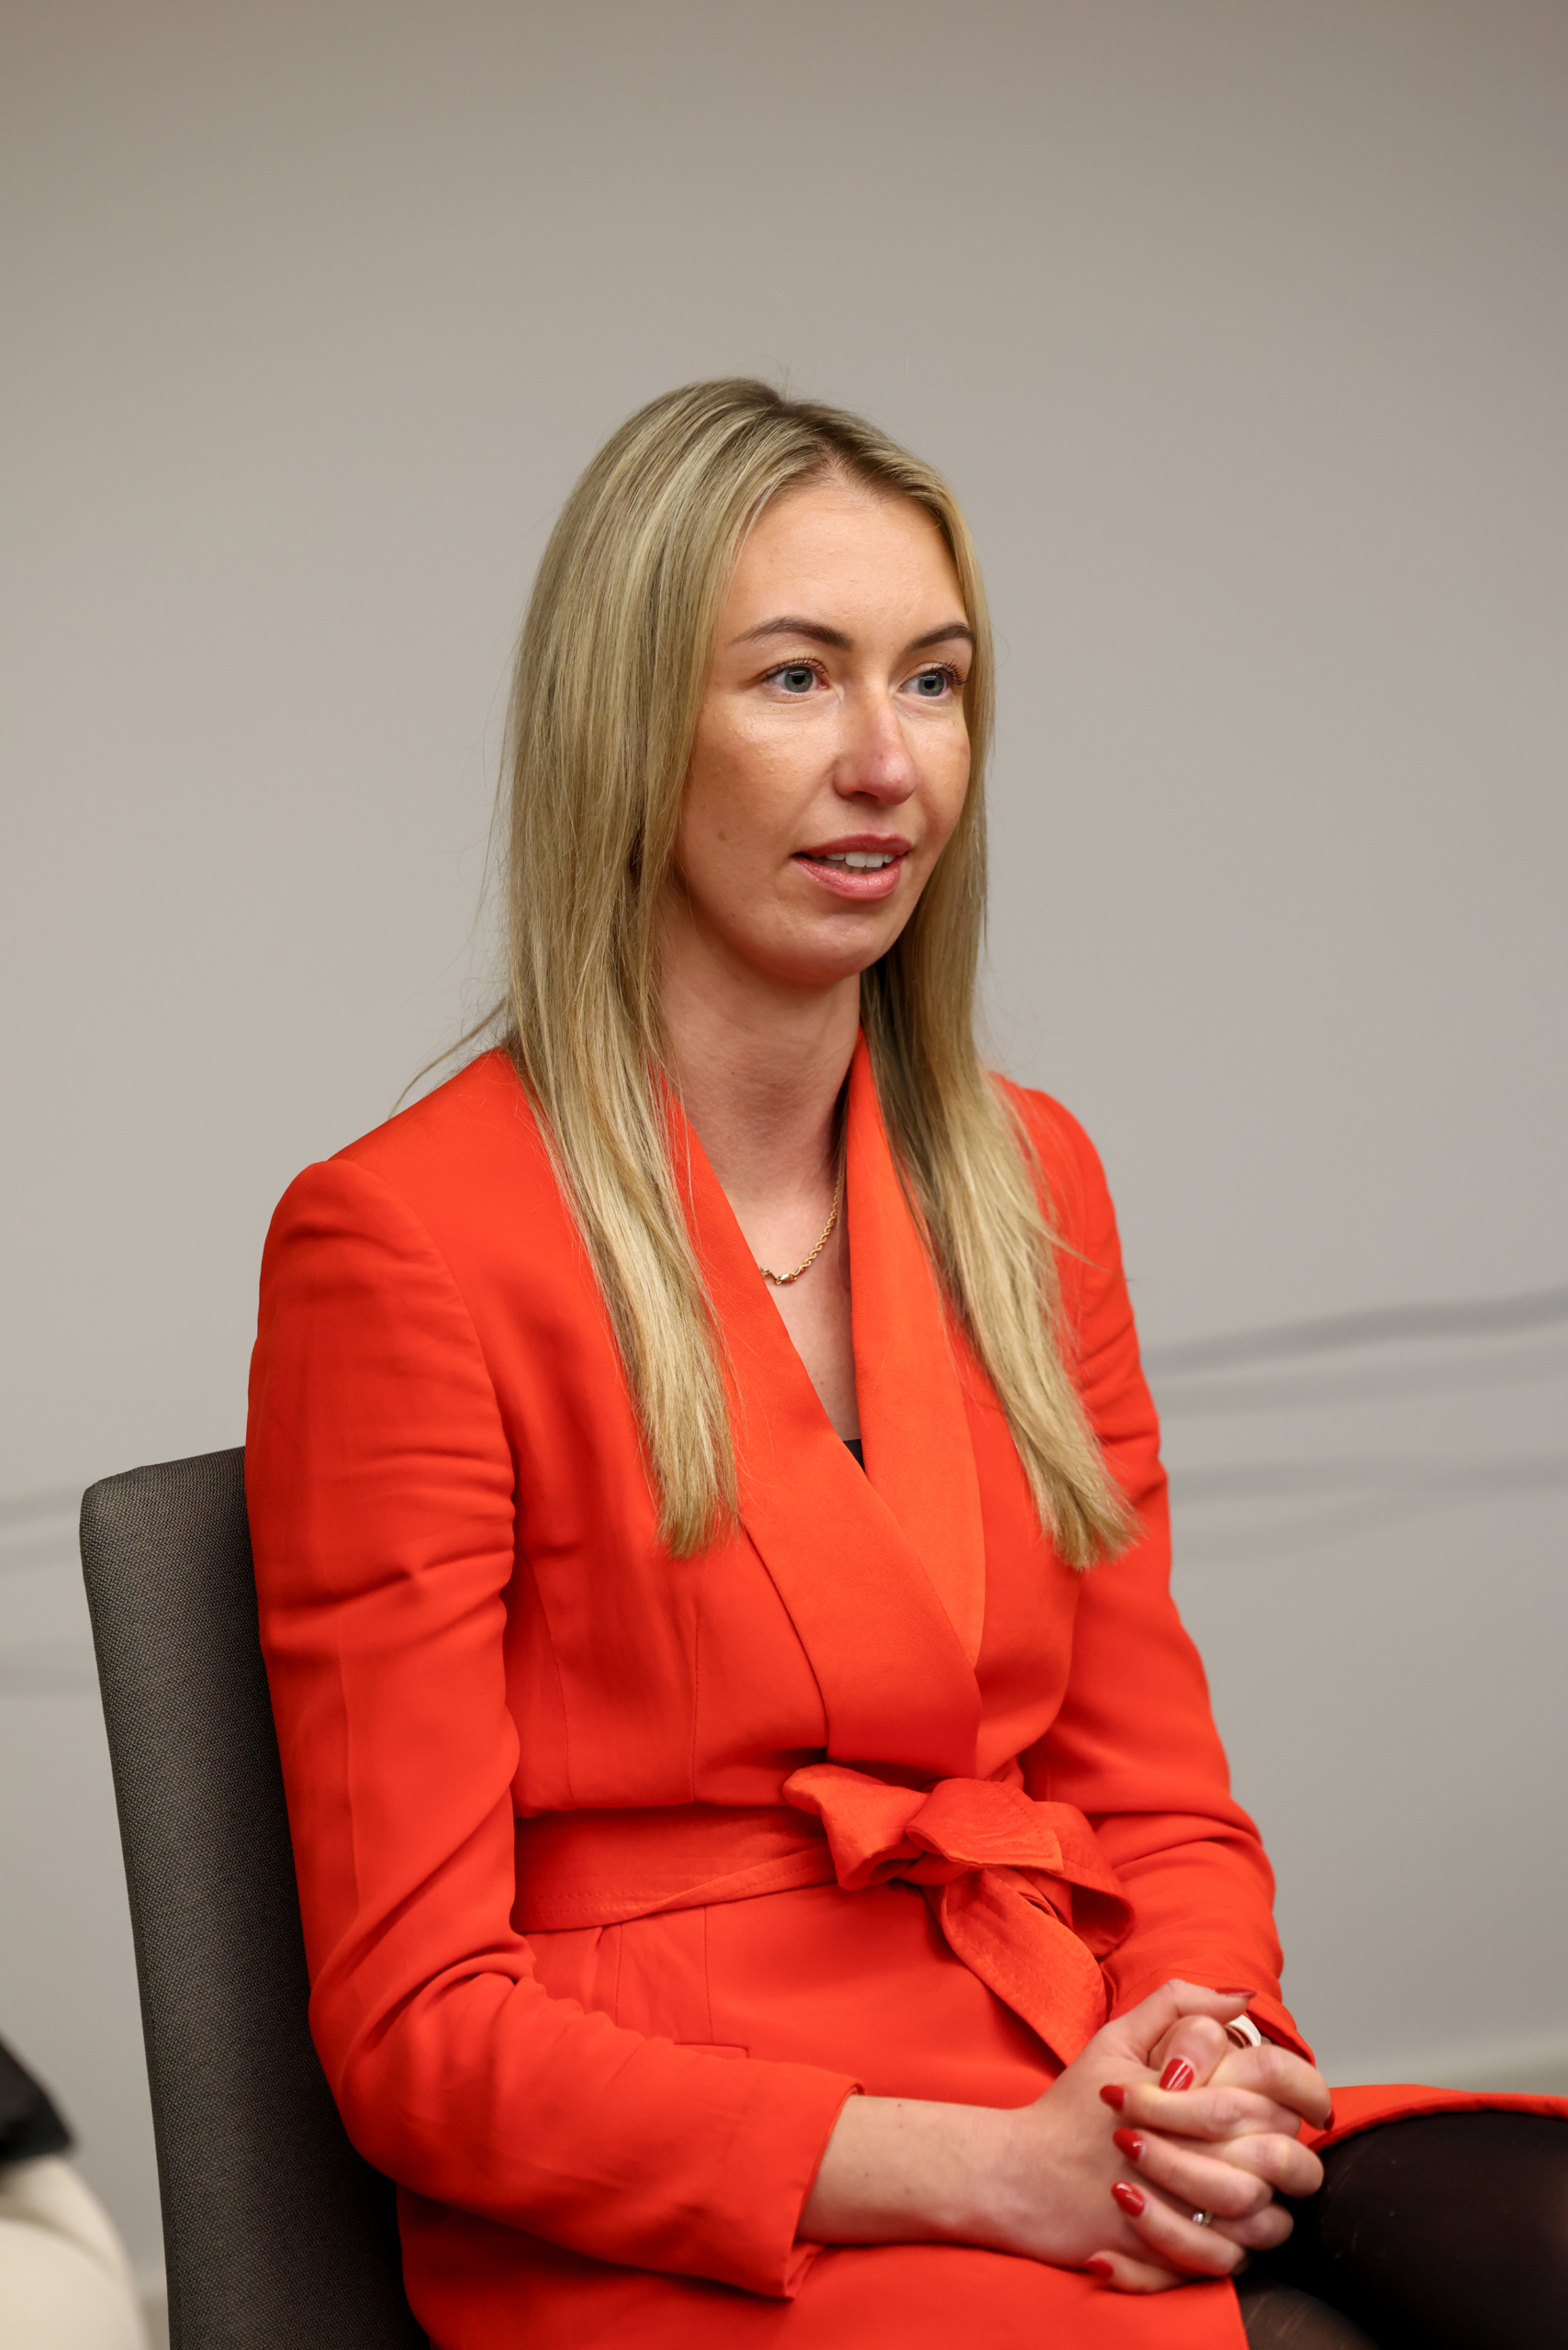
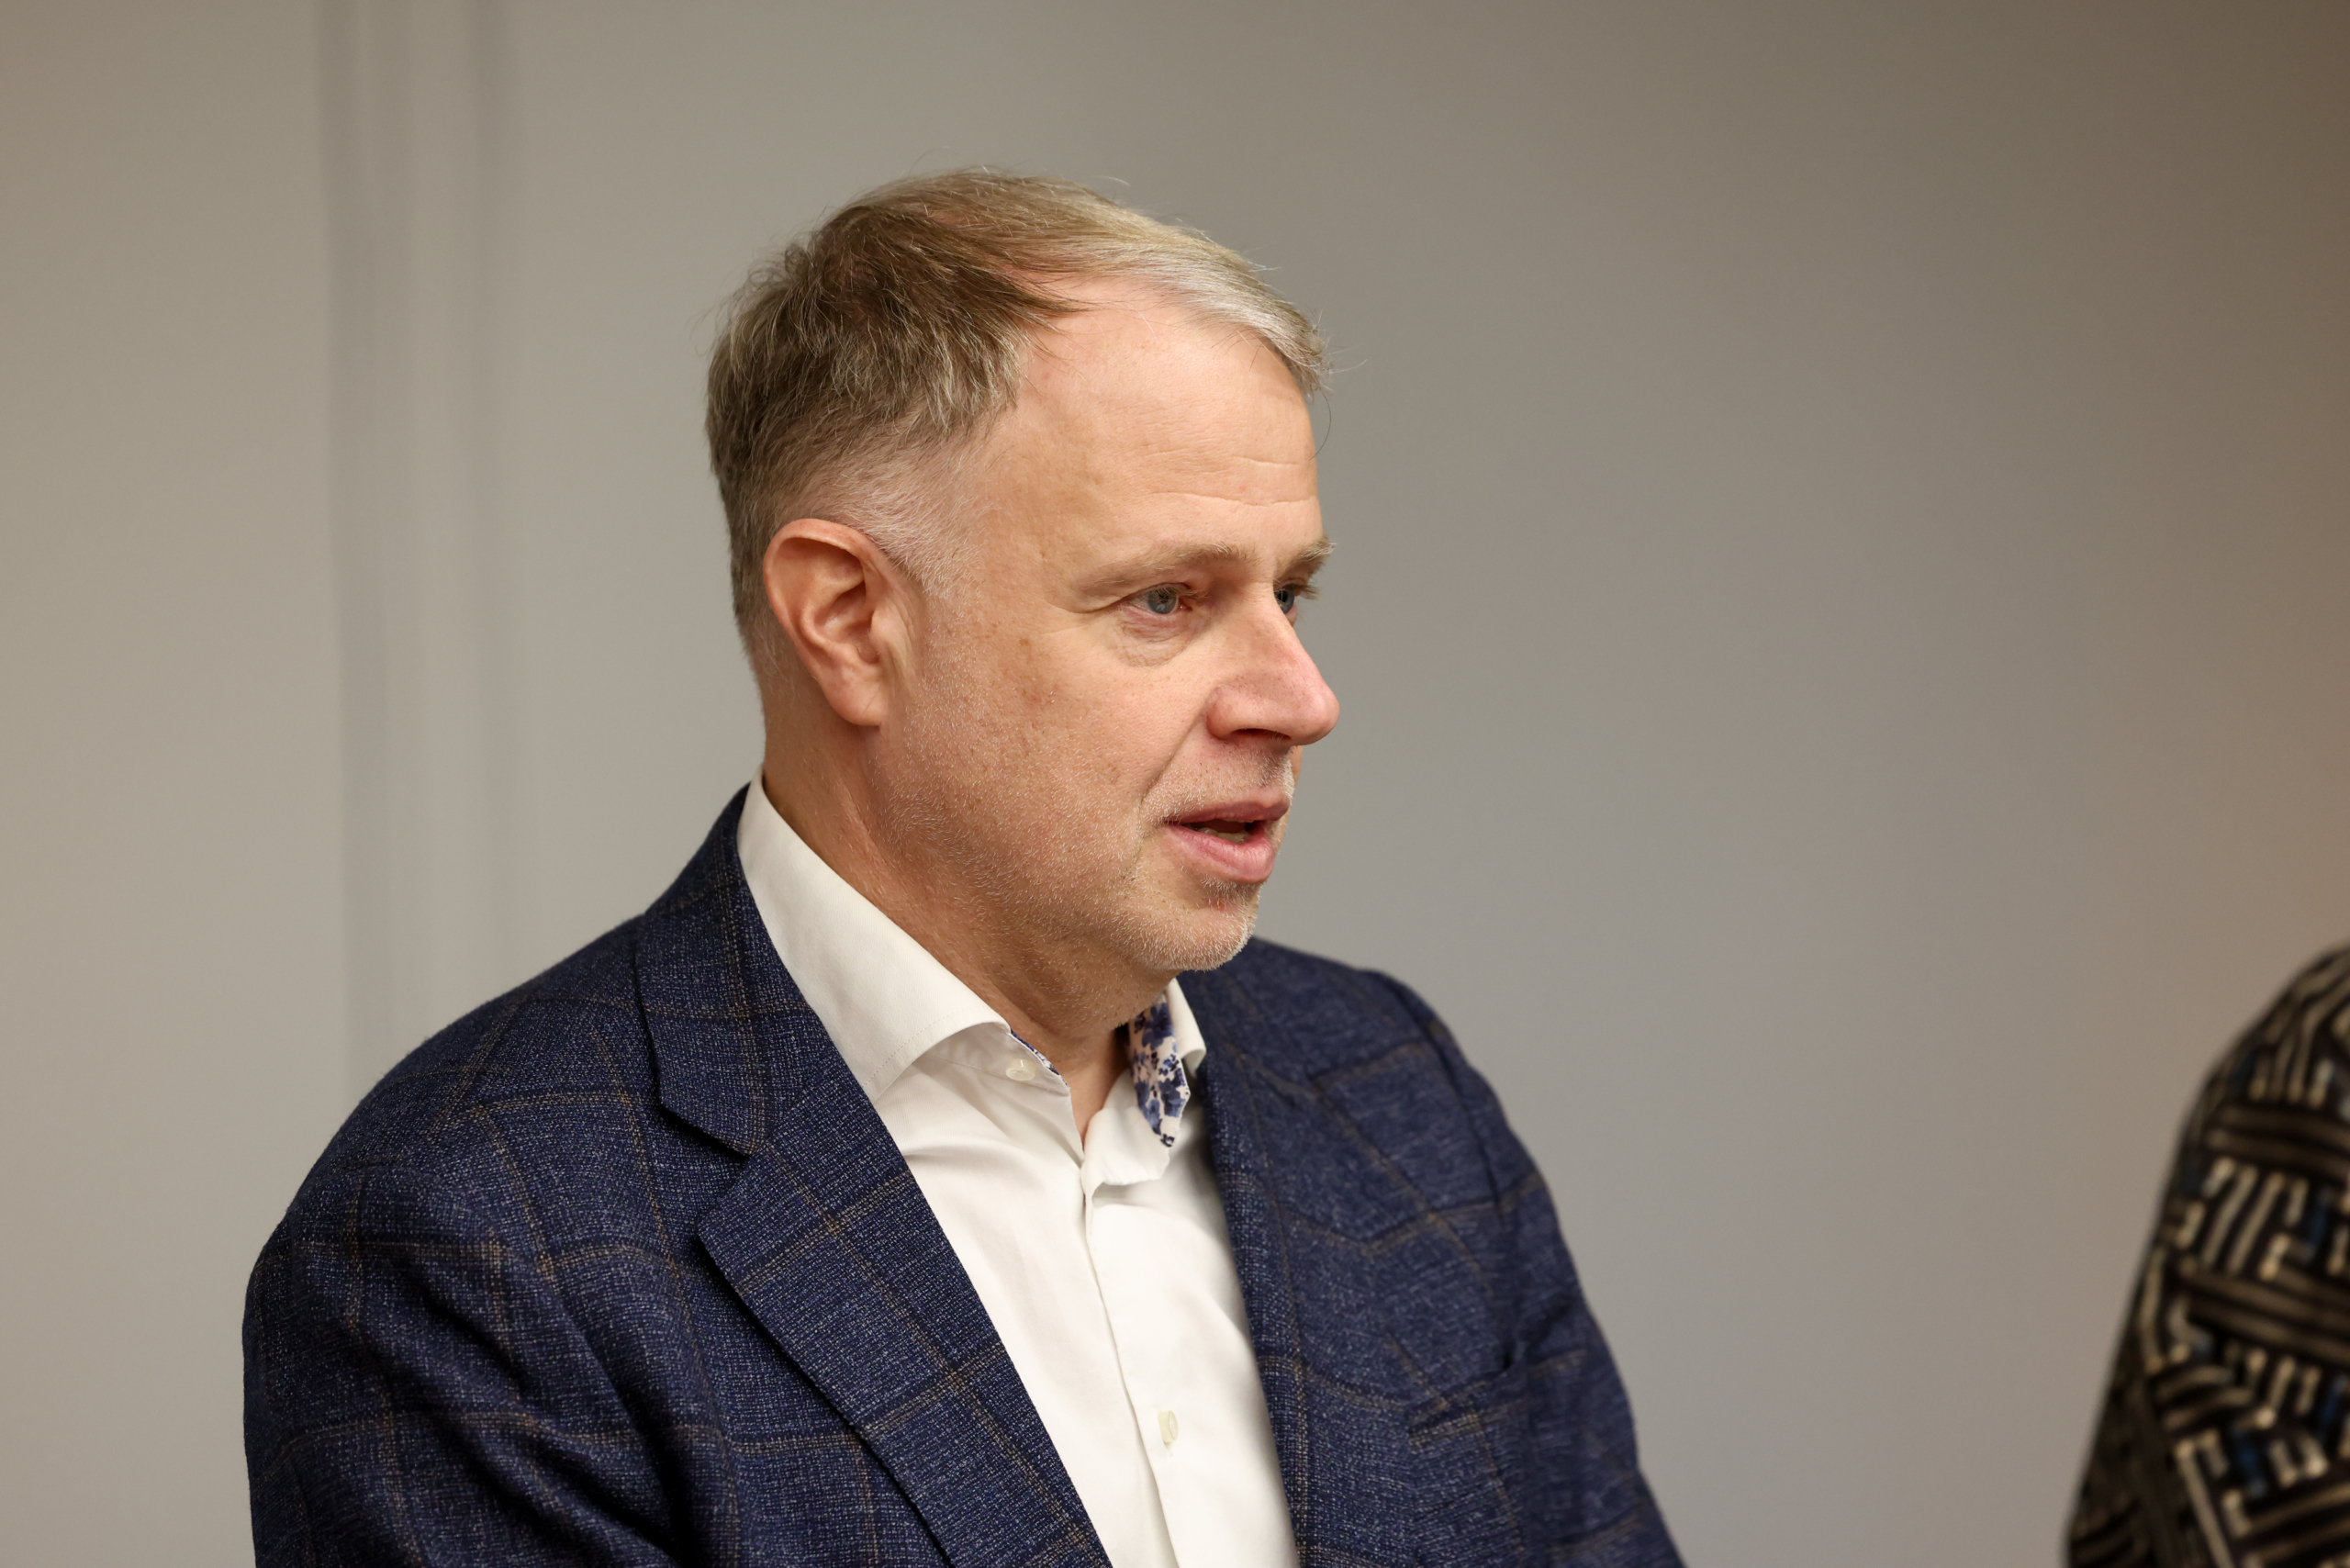
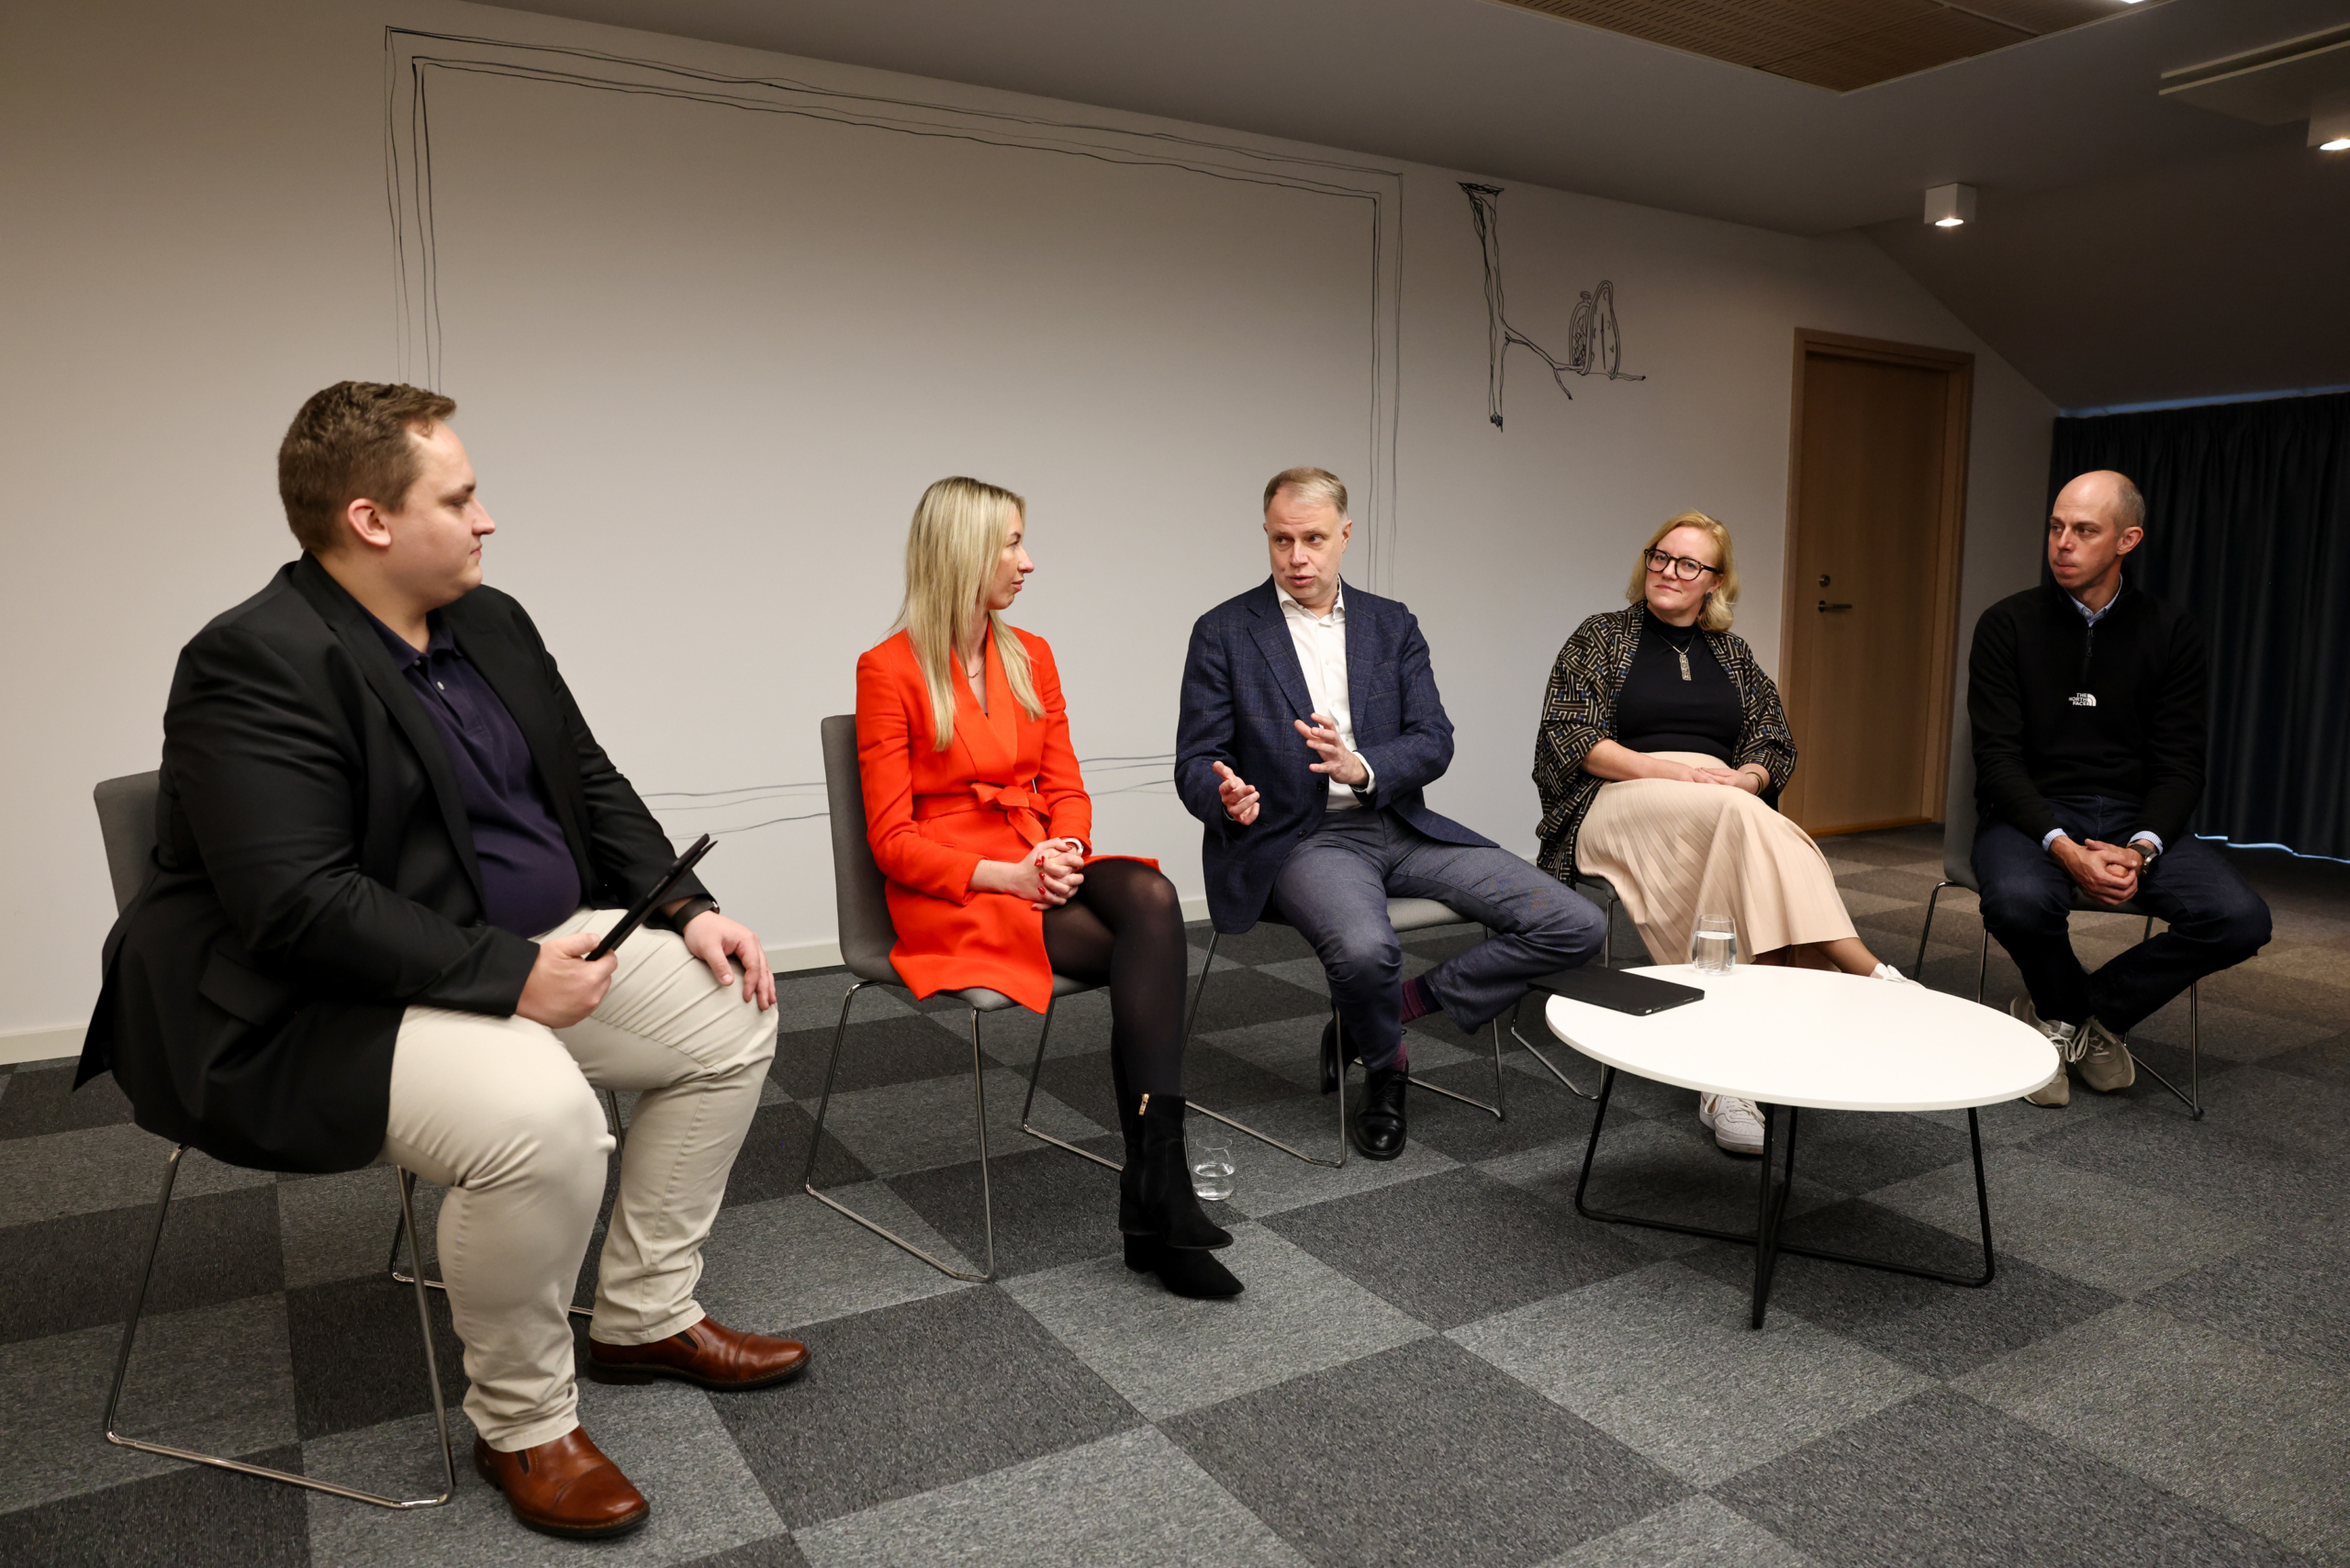
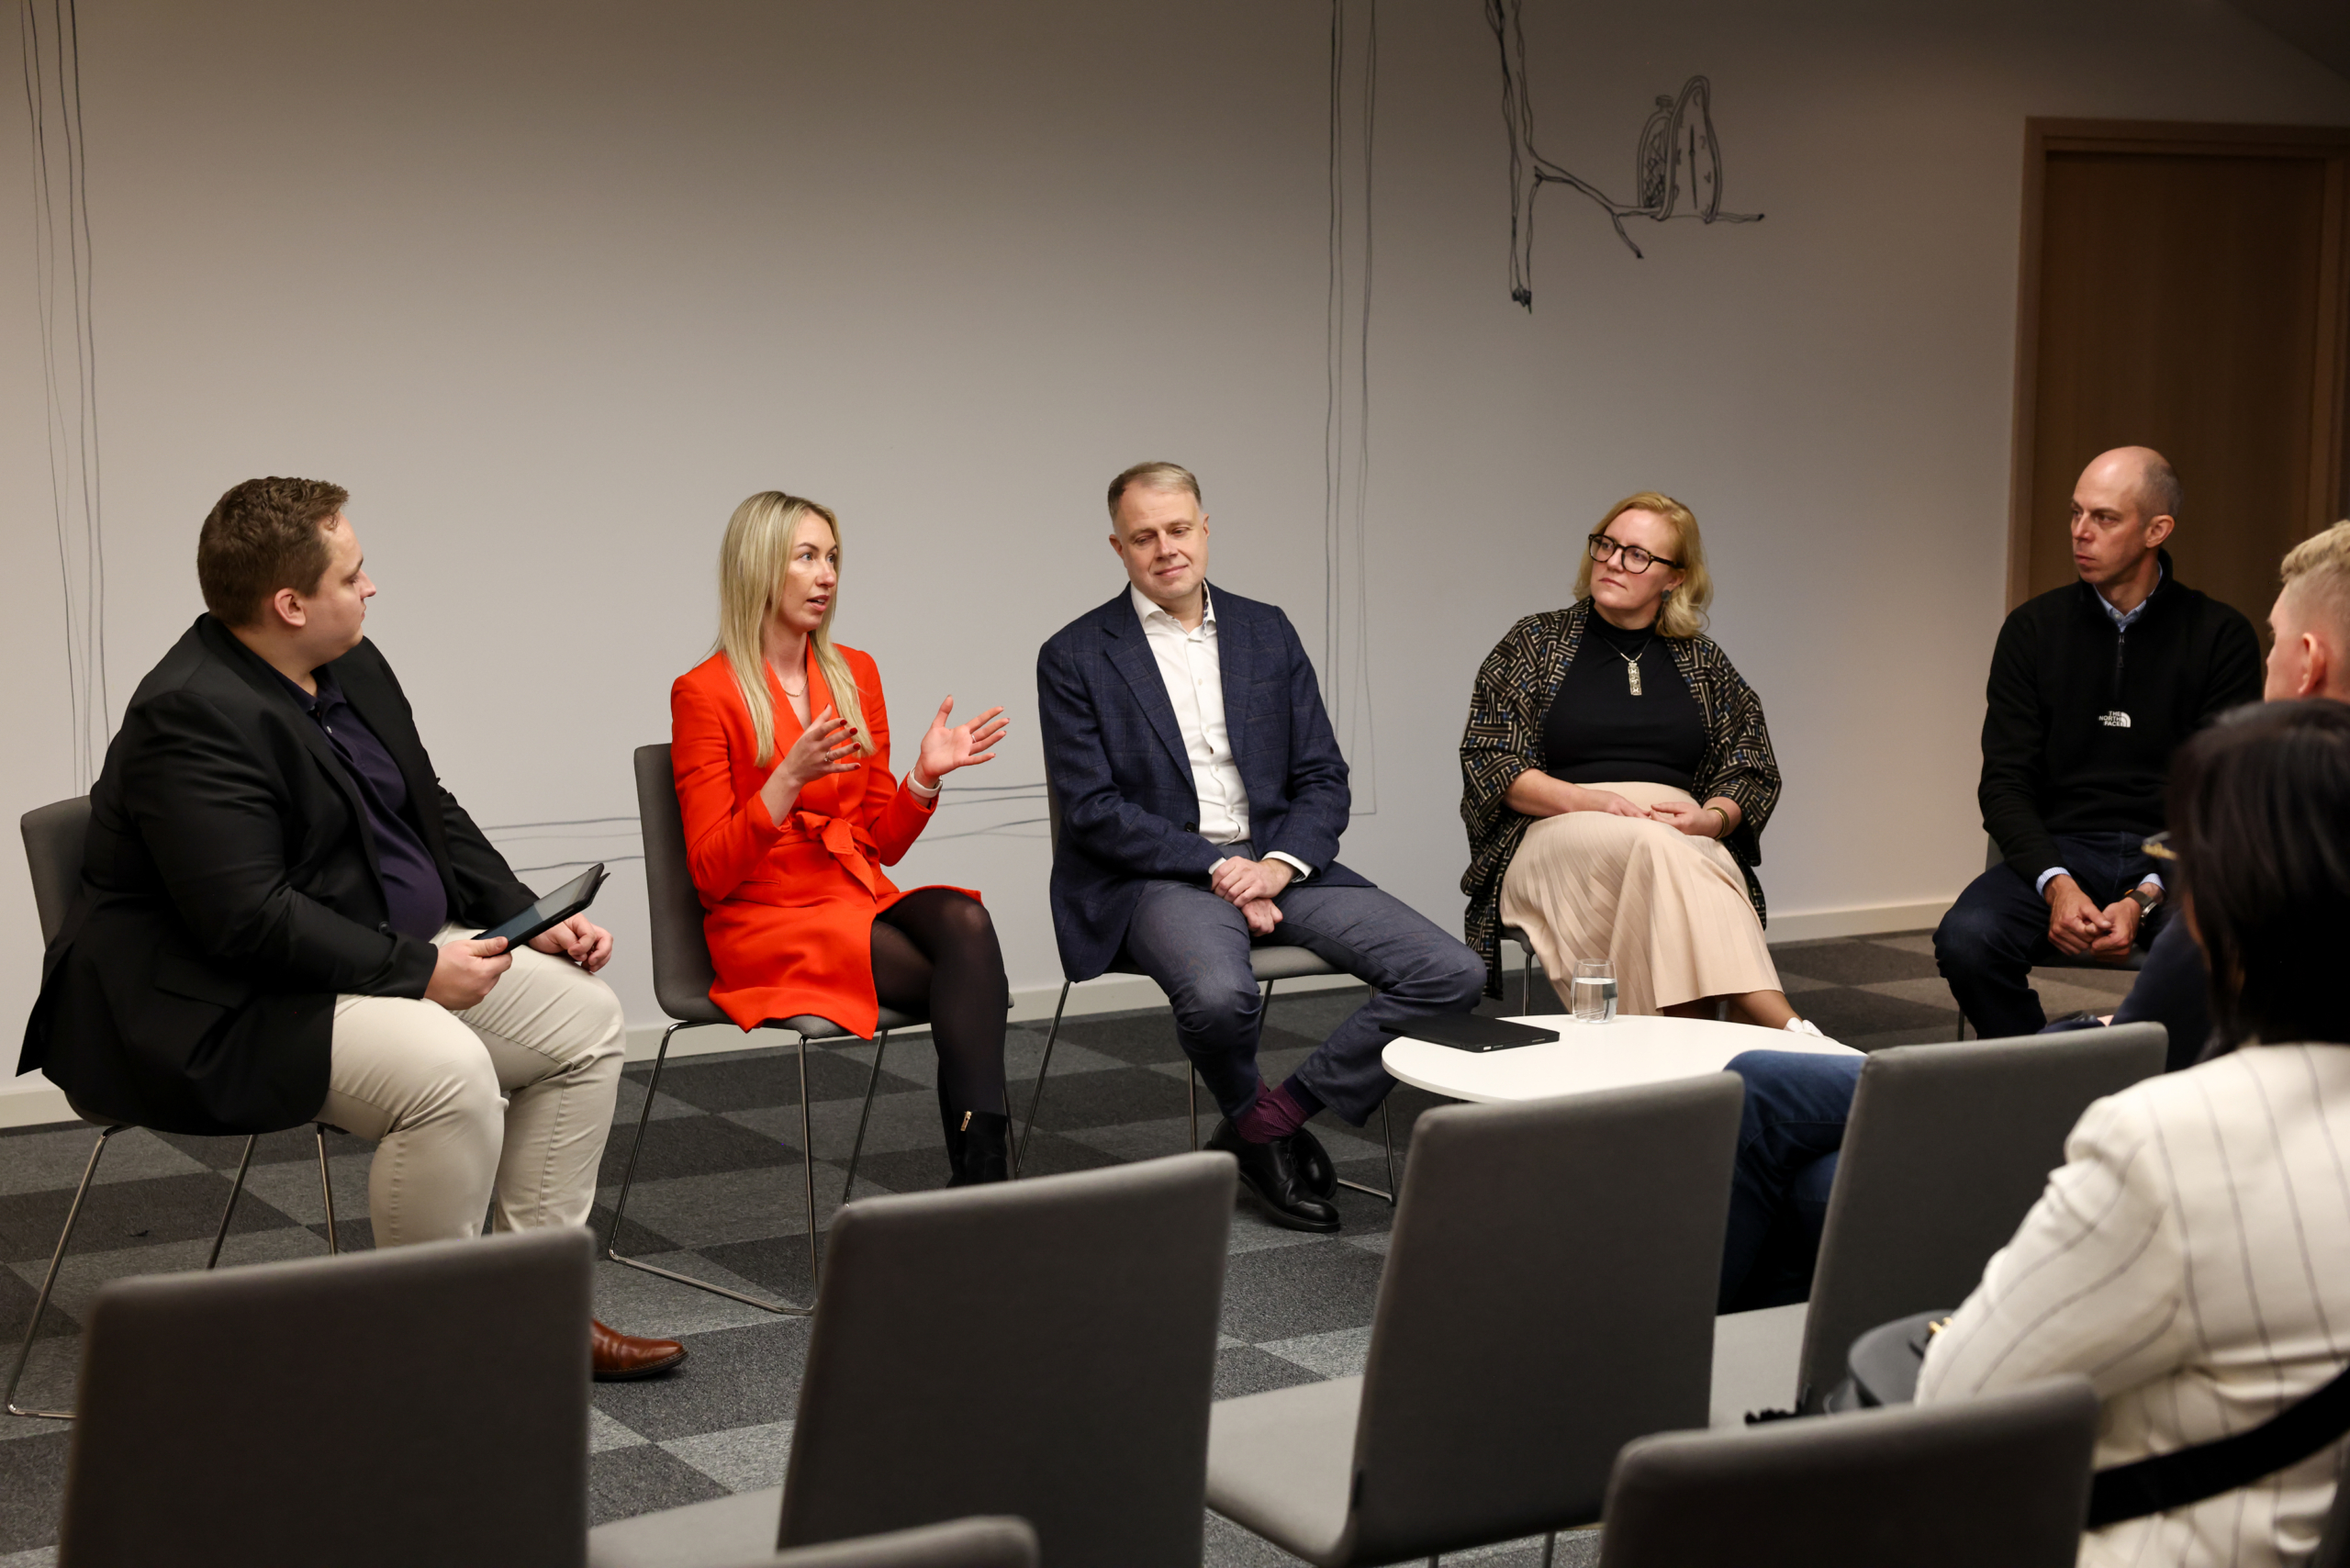
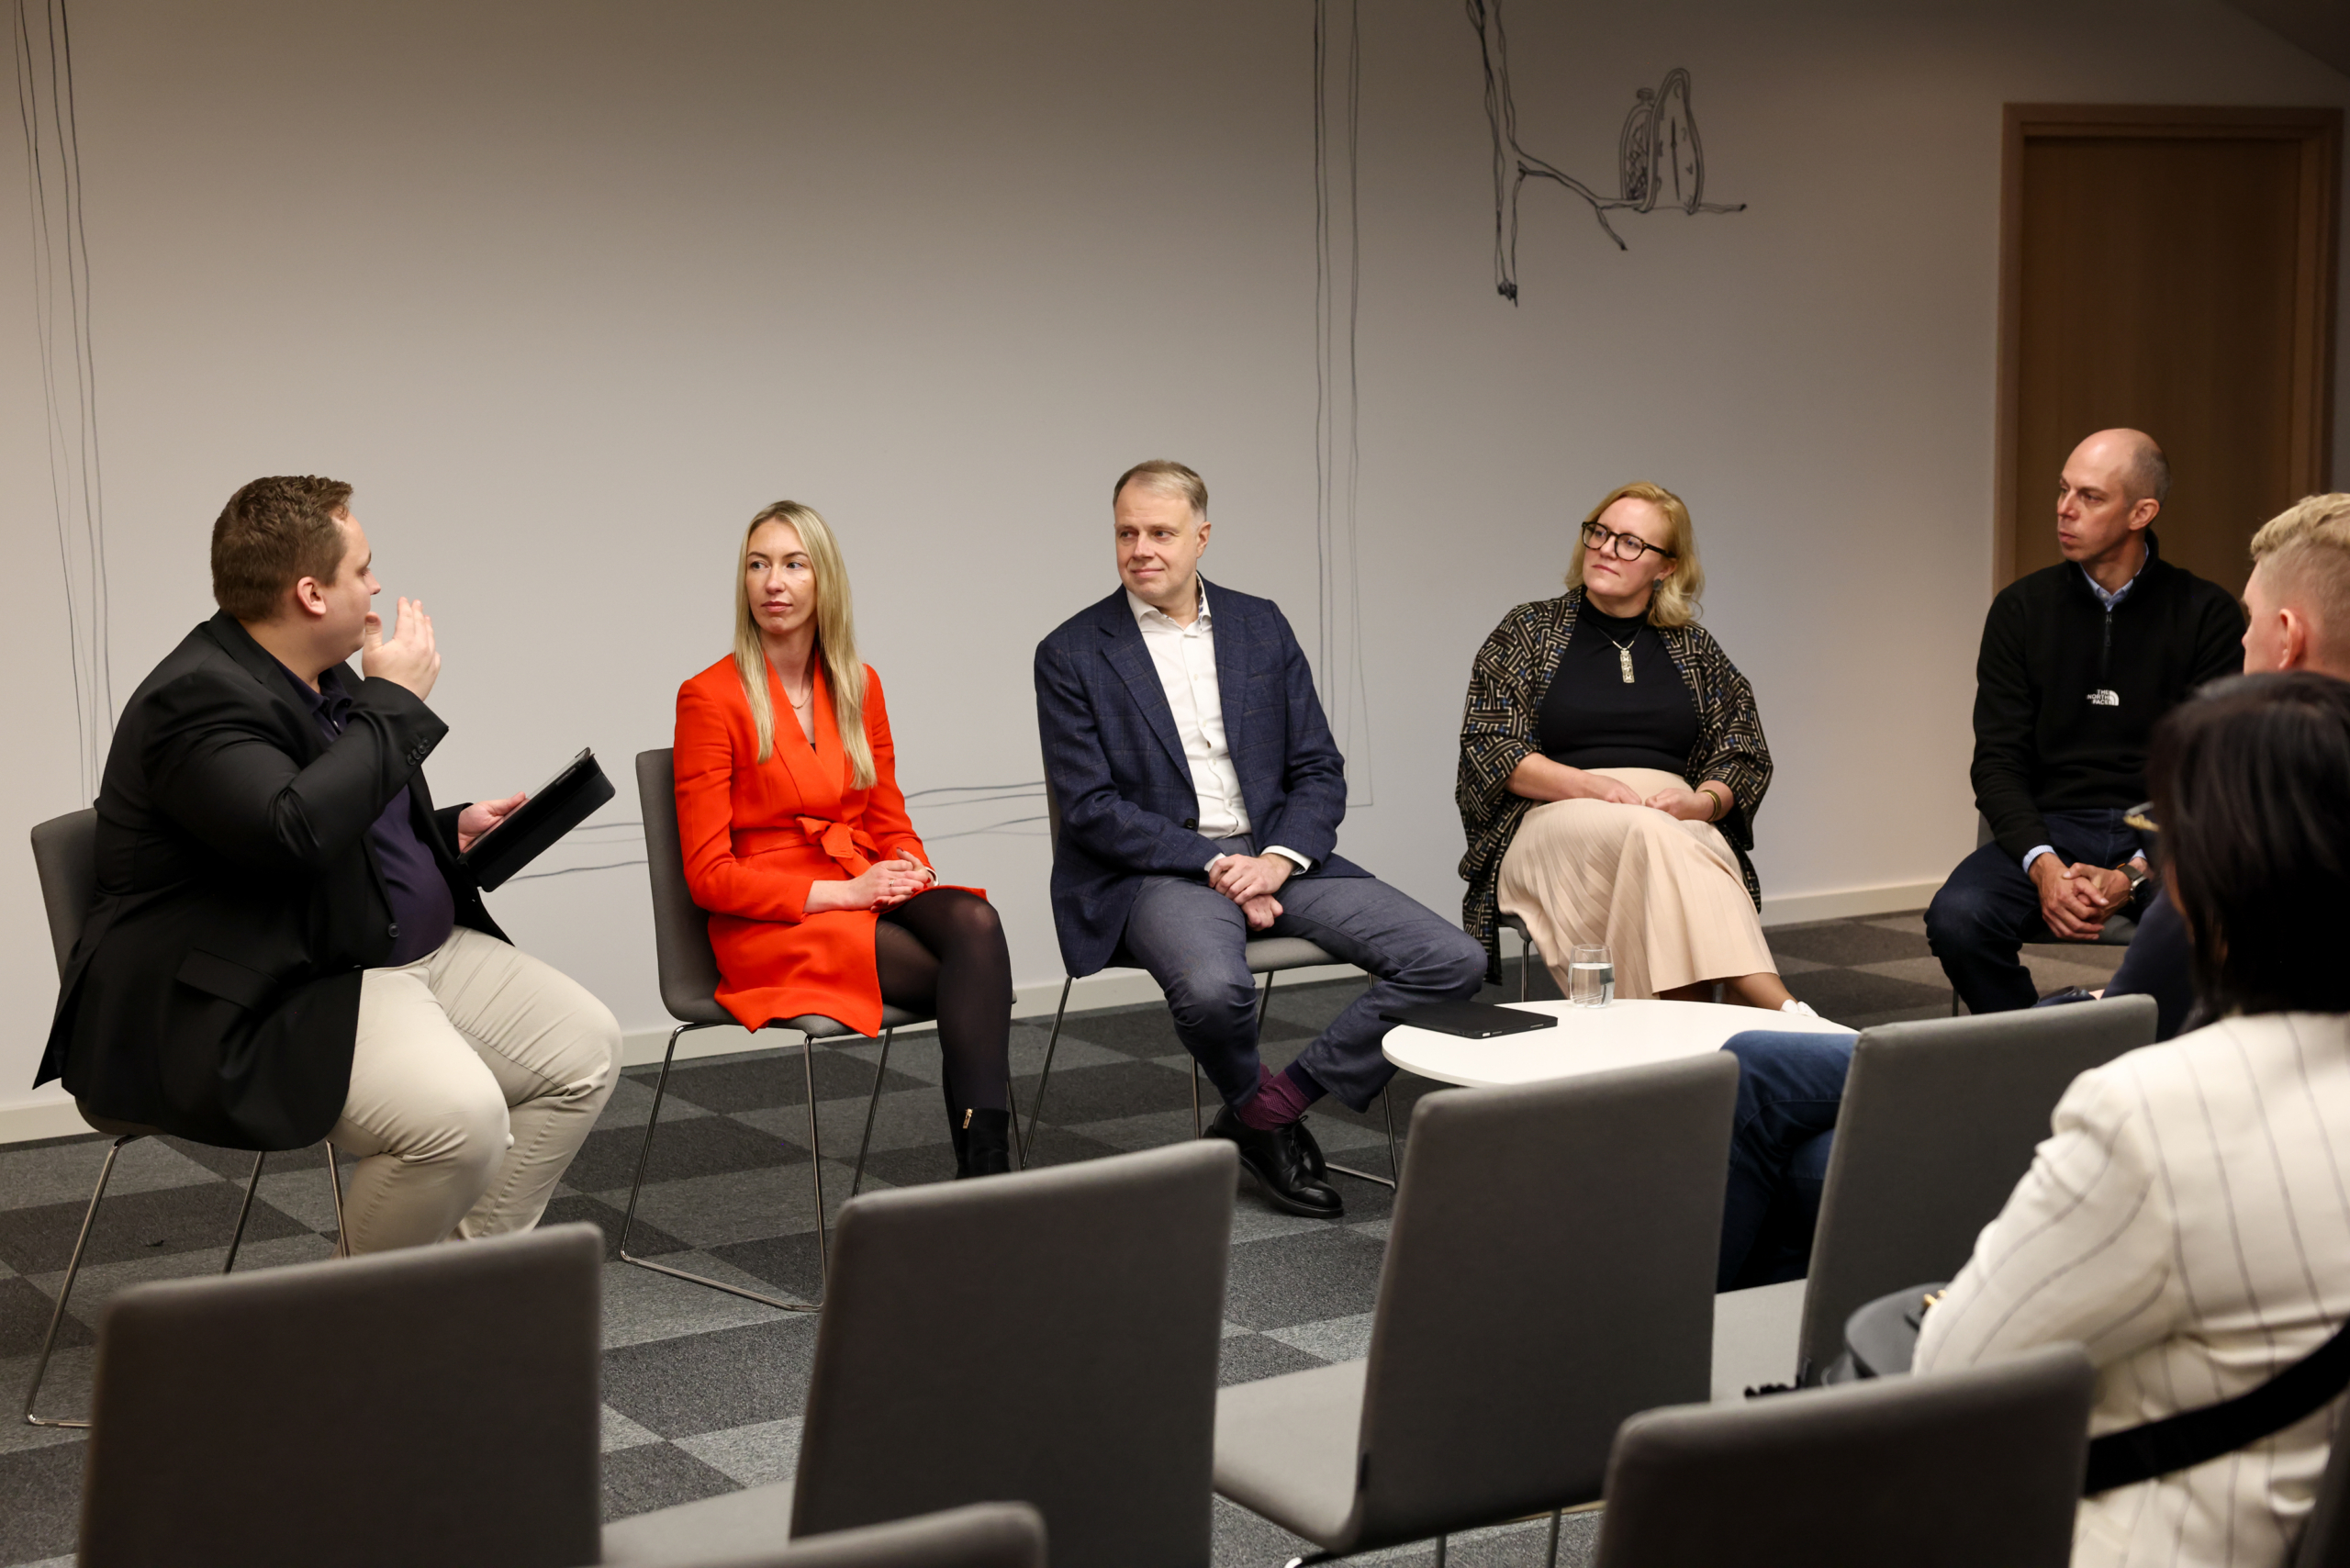
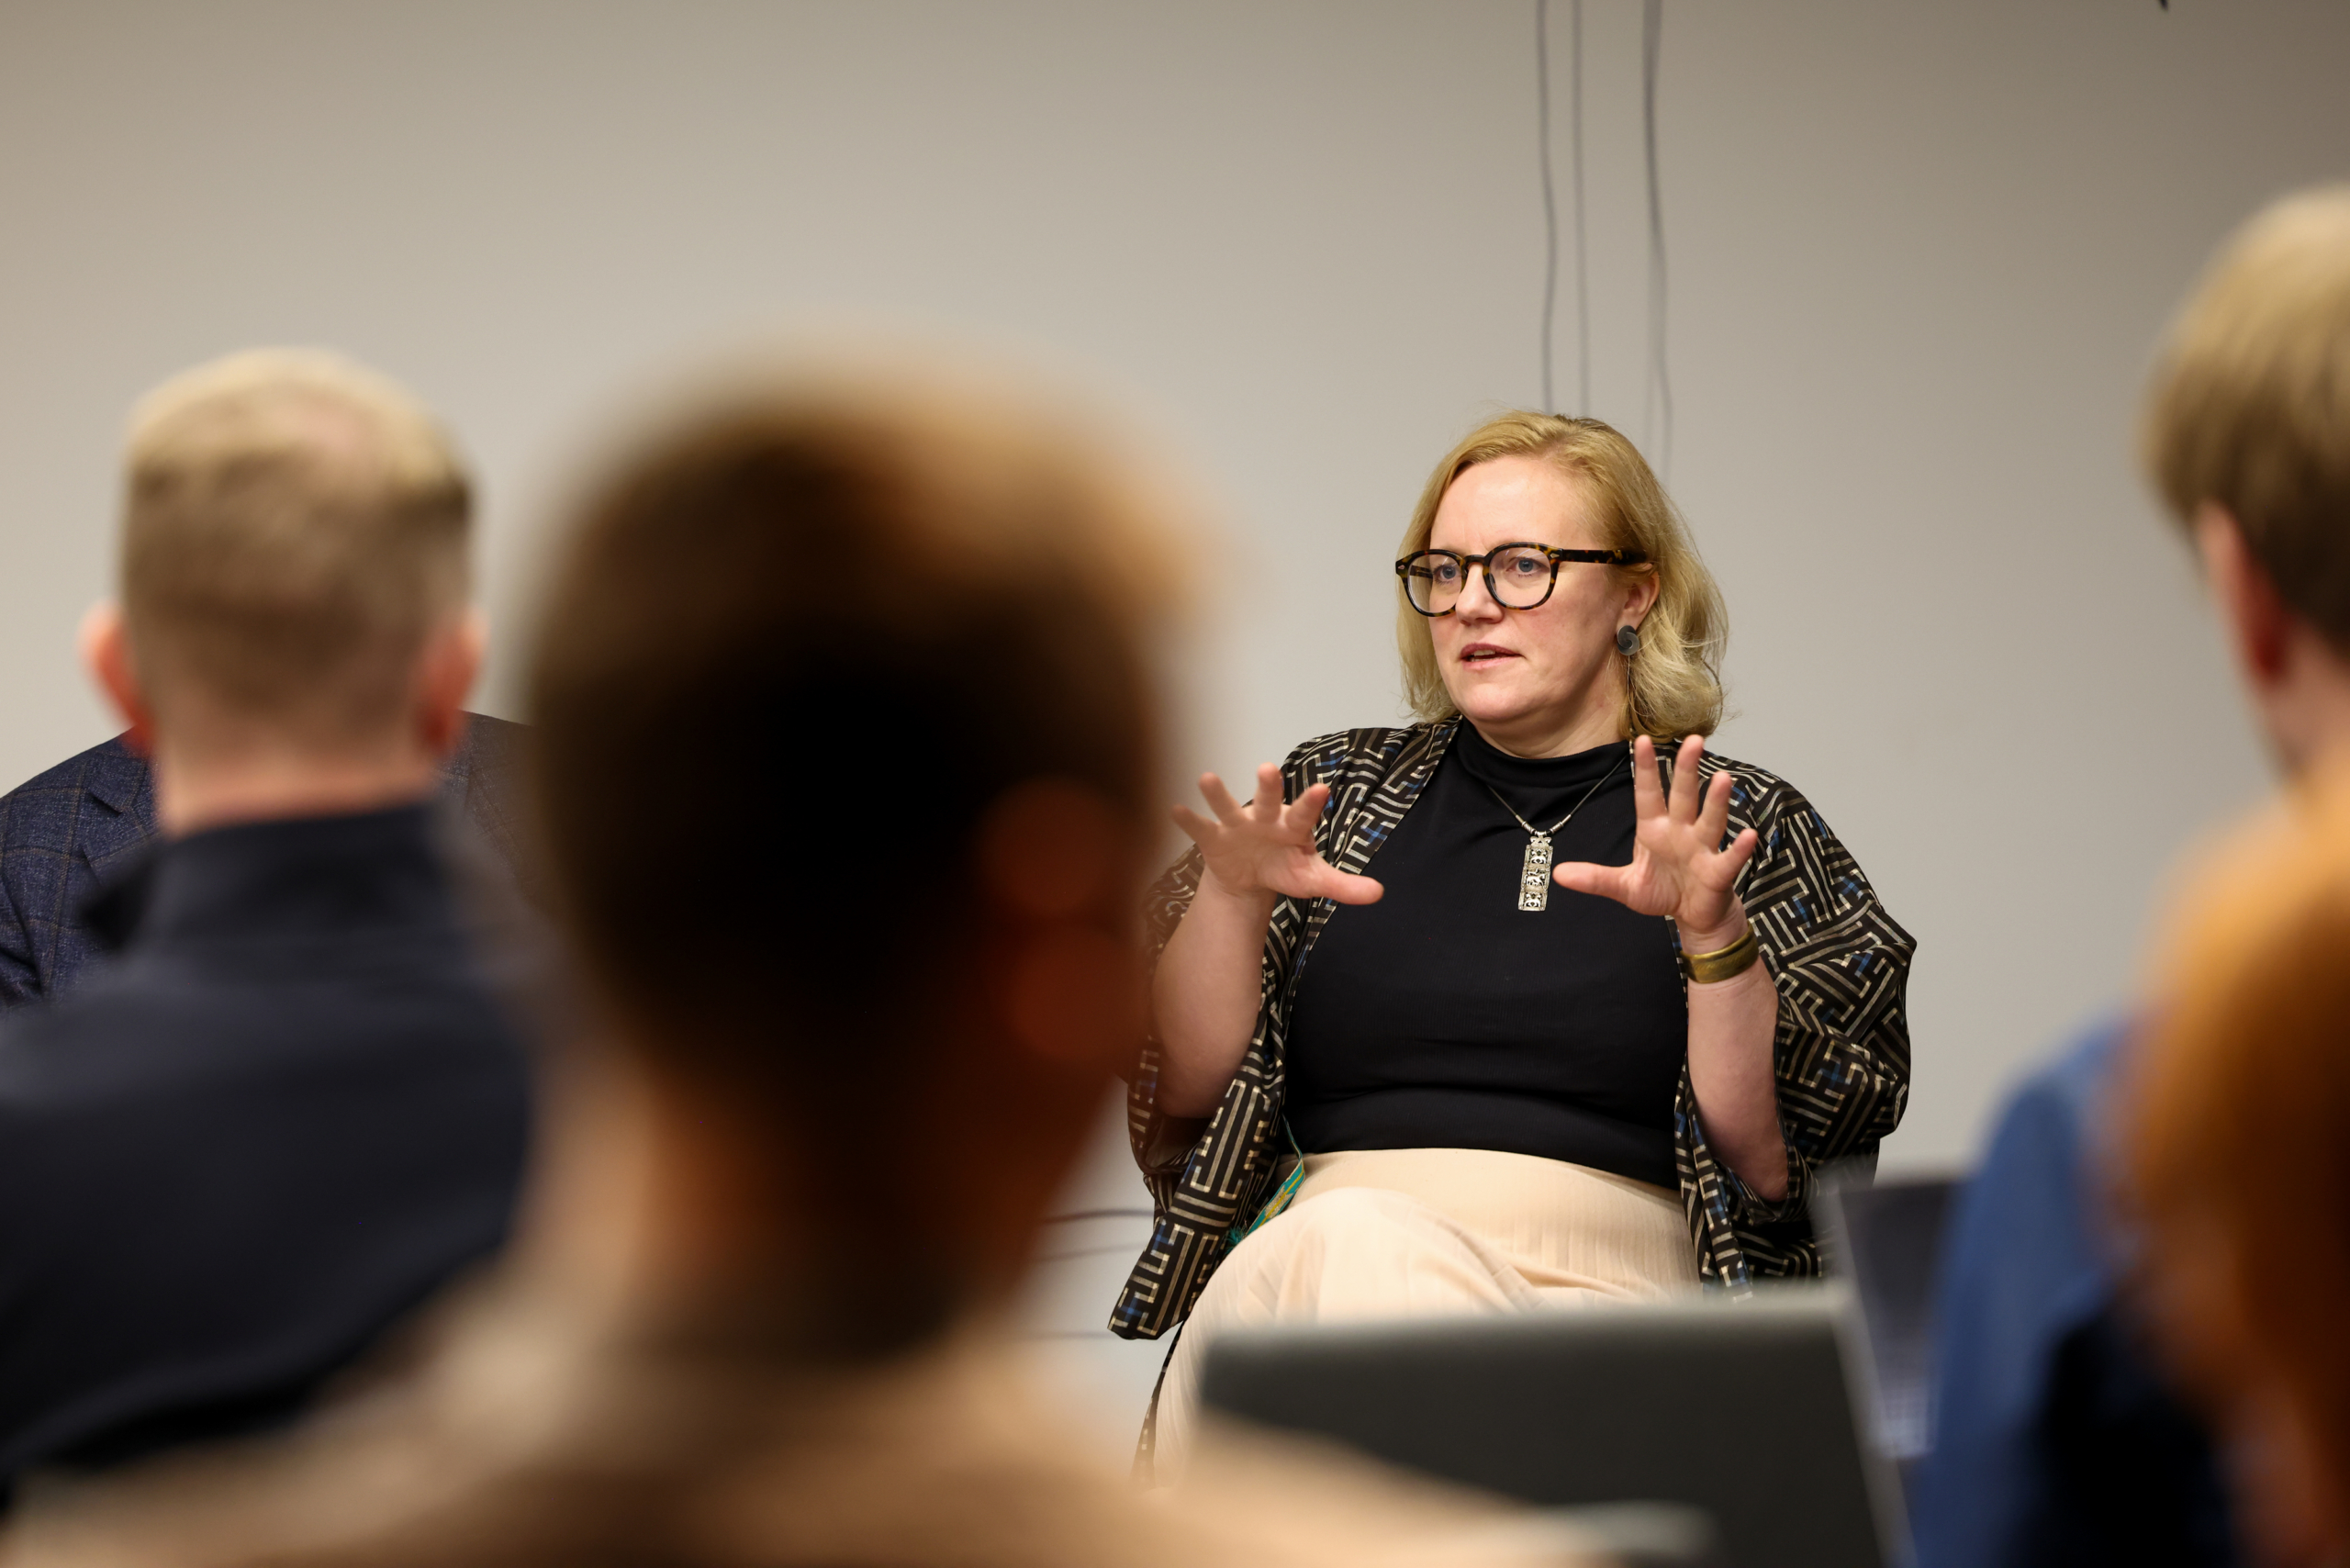
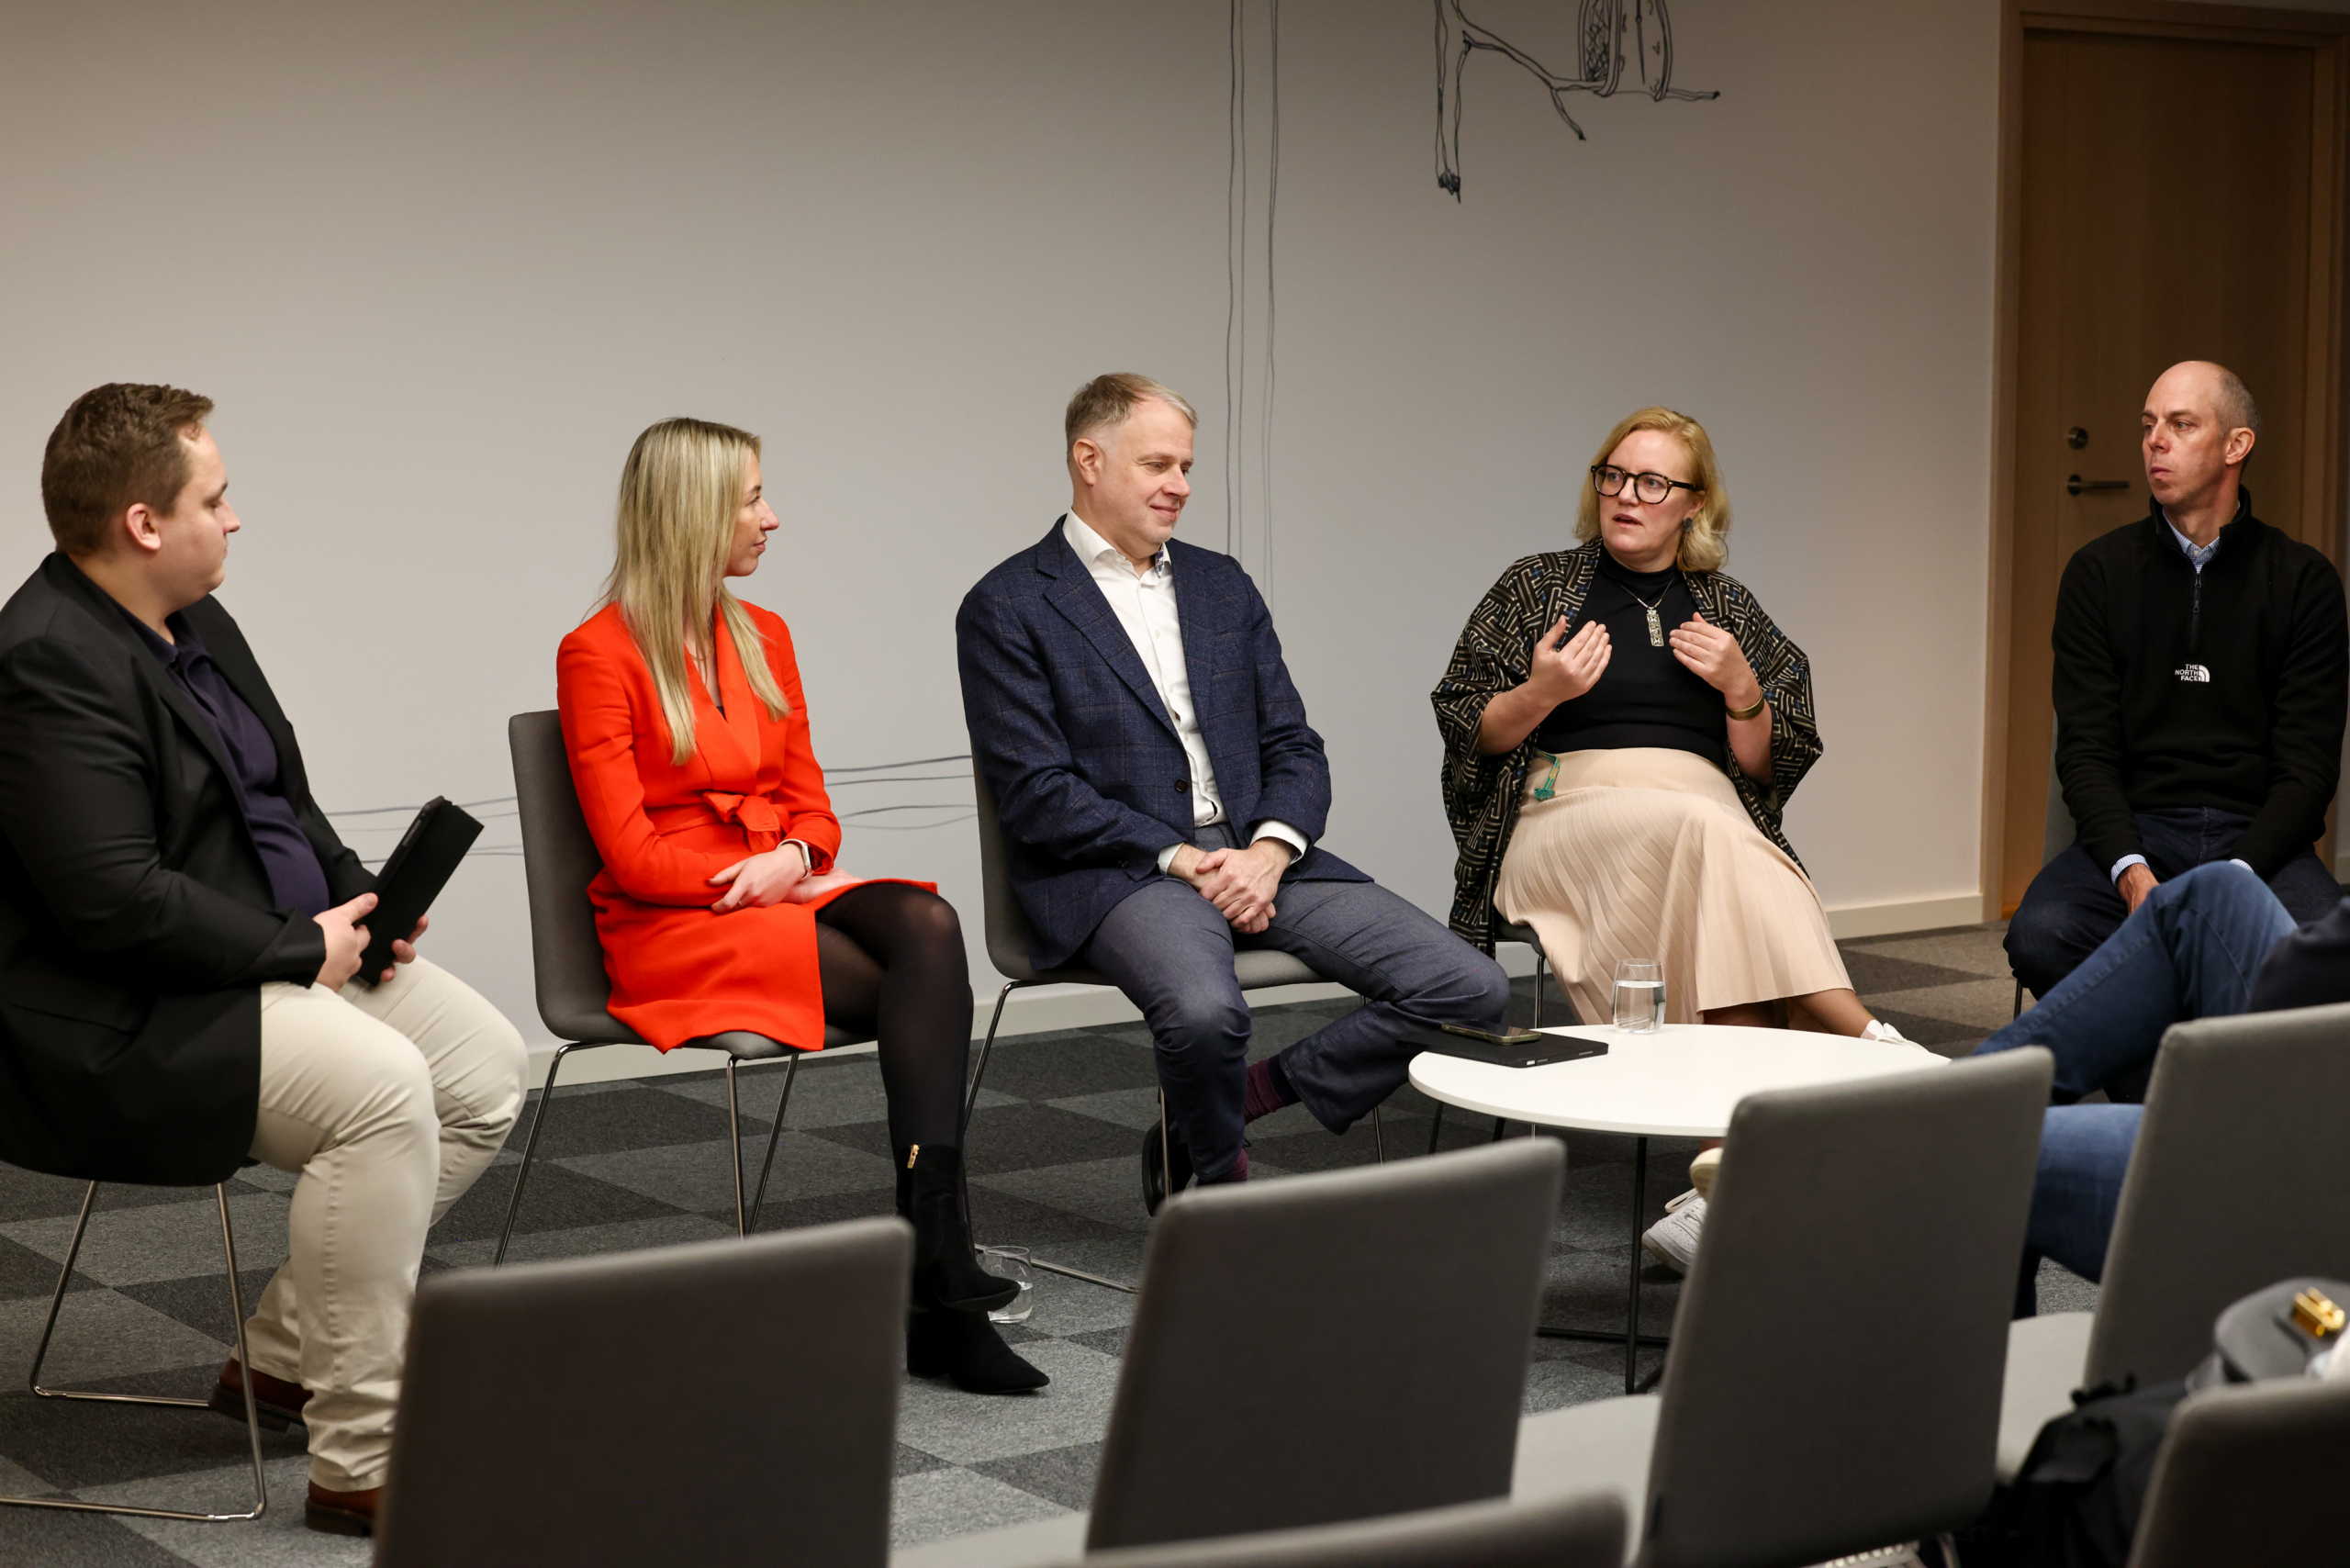
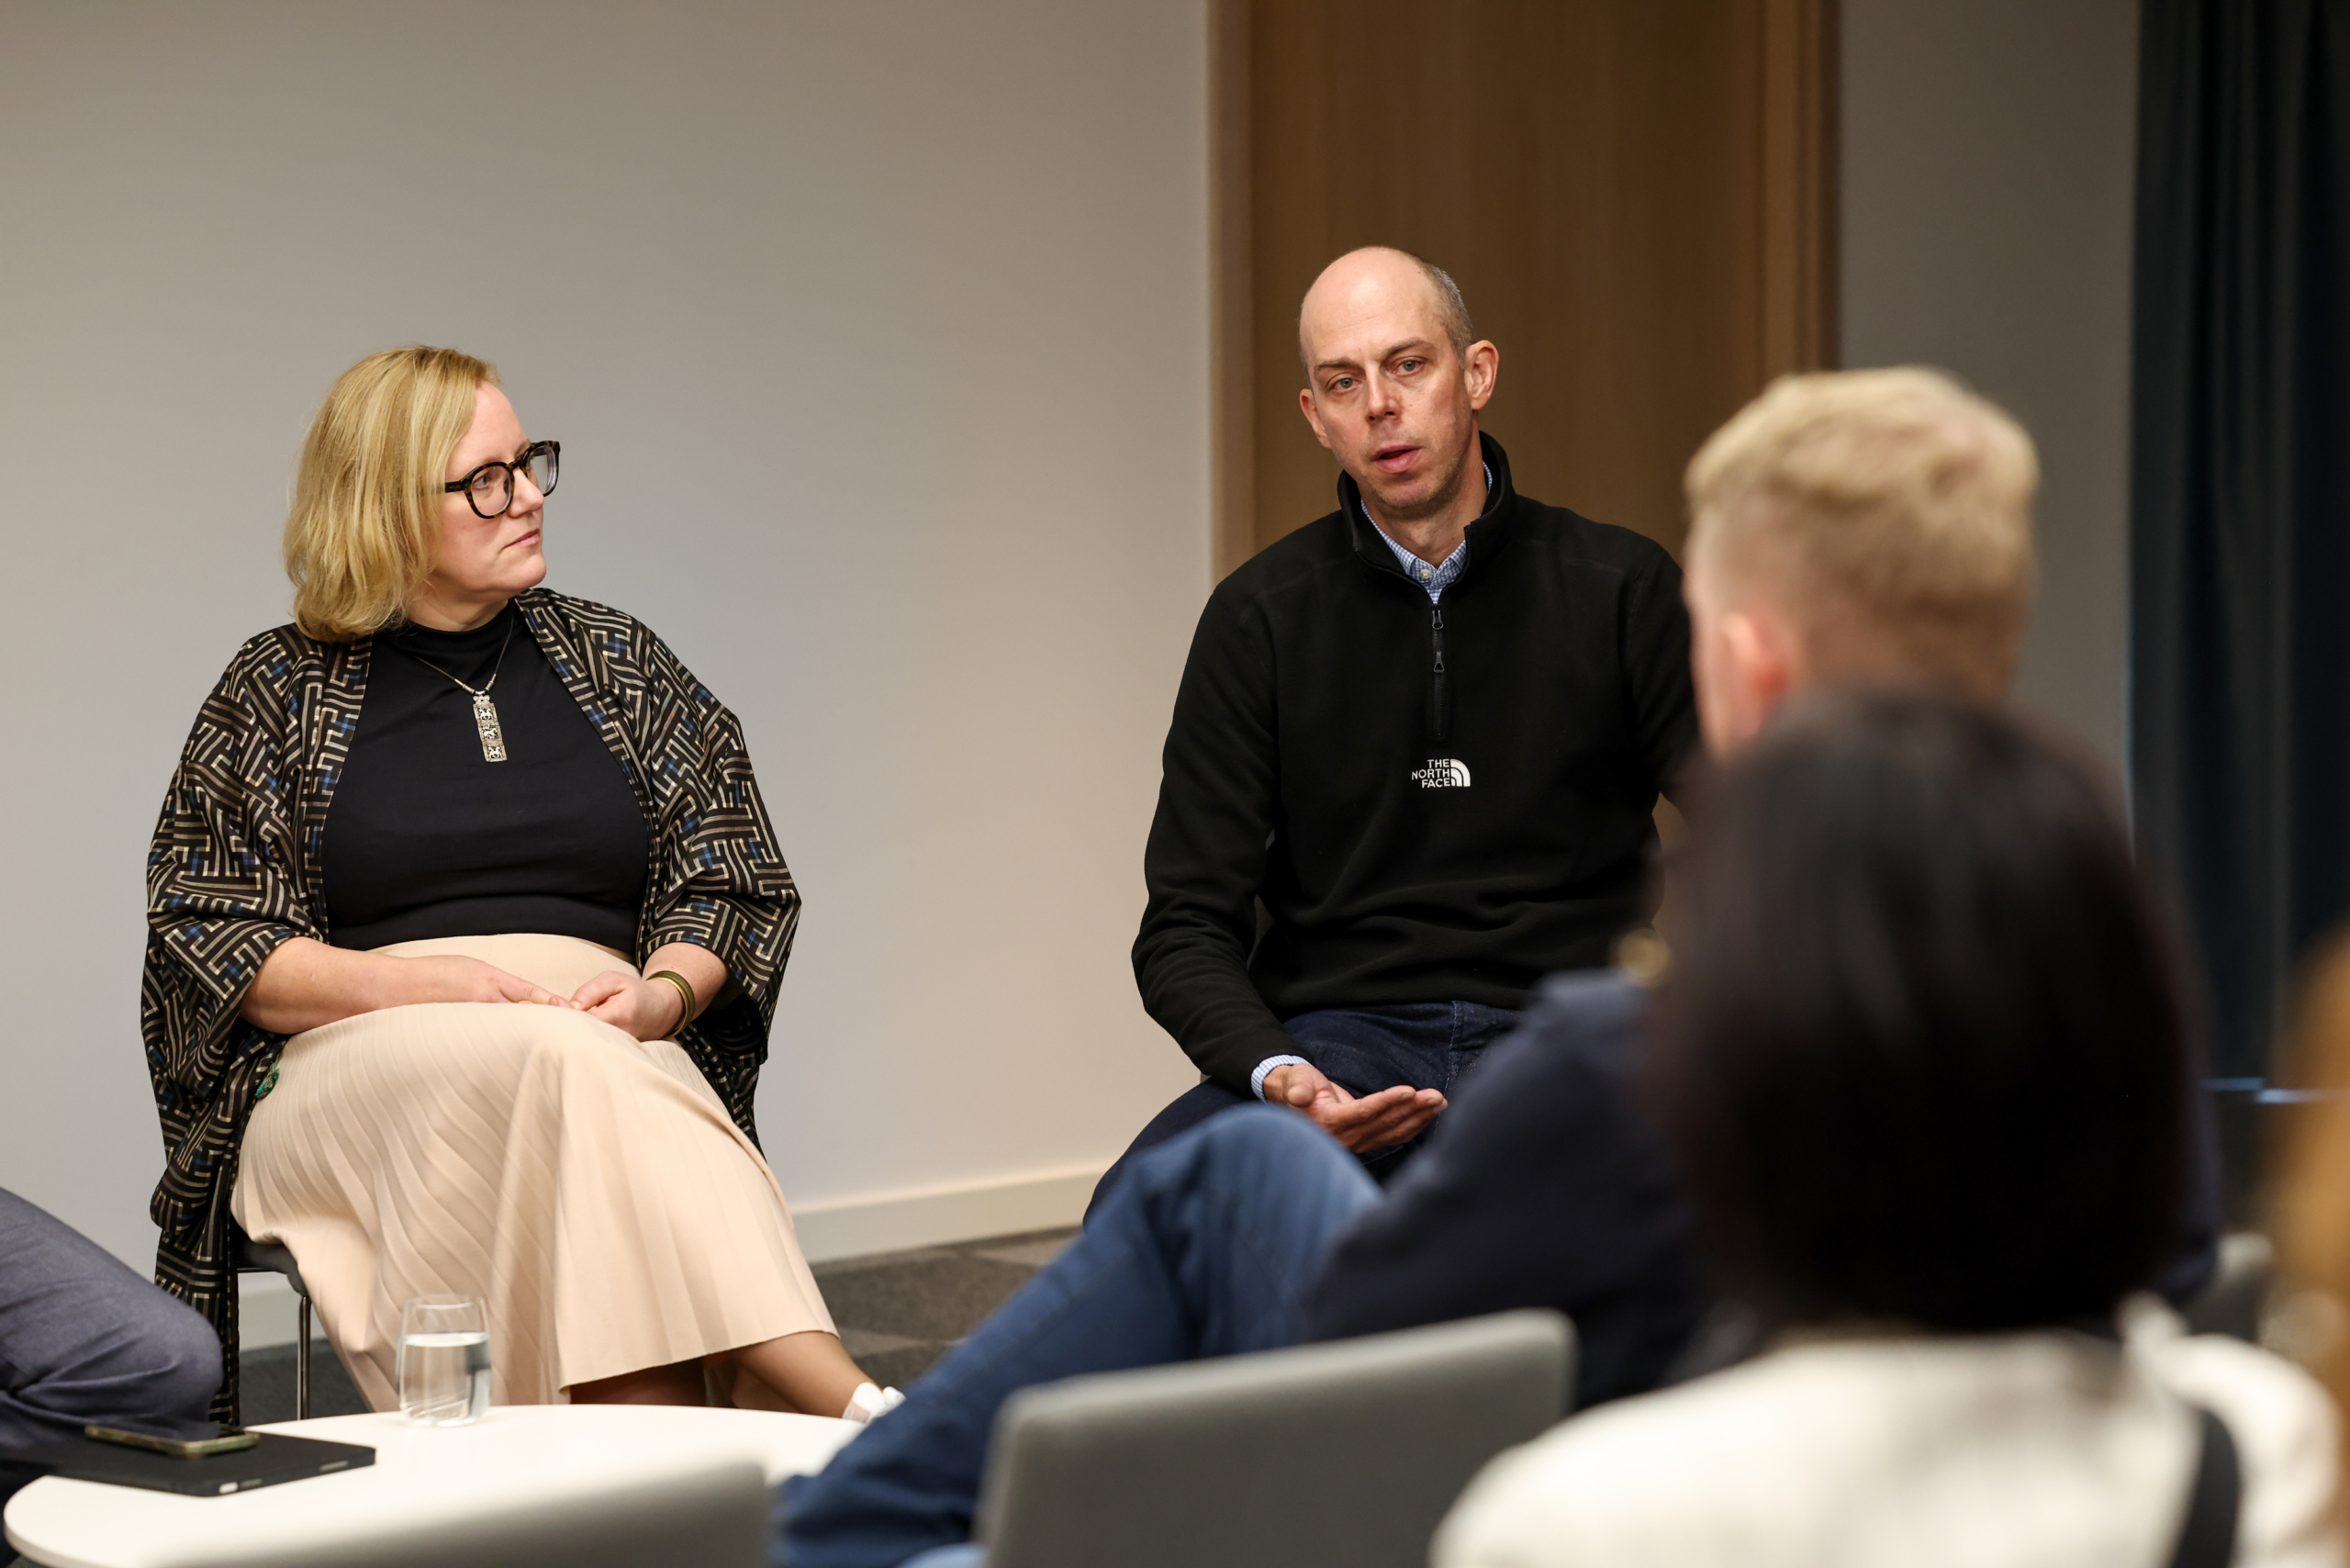
Kohtumise teises pooles toimus FinanceEstonia fintech töögrupi juhi Ian Kalla juhitud arutelu, kus osalesid Paulius Šliavas, FocusIT partner Doris Matteus, TRINITI vandeadvokaat Kristena Kutti ja Bigbanki infoturbejuht Viktor Petermann. Arutleti selle üle, kuidas leida tasakaal küberturvalisuse regulatiivsete nõuete ja tegelike turvariskide maandamise vahel. Kõlama jäi mõte, et ettevõtte turvalisust ei taga dokumentide olemasolu, vaid oma riskide tundmine, järjepidev testimine ja igapäevaselt toimivad protsessid.
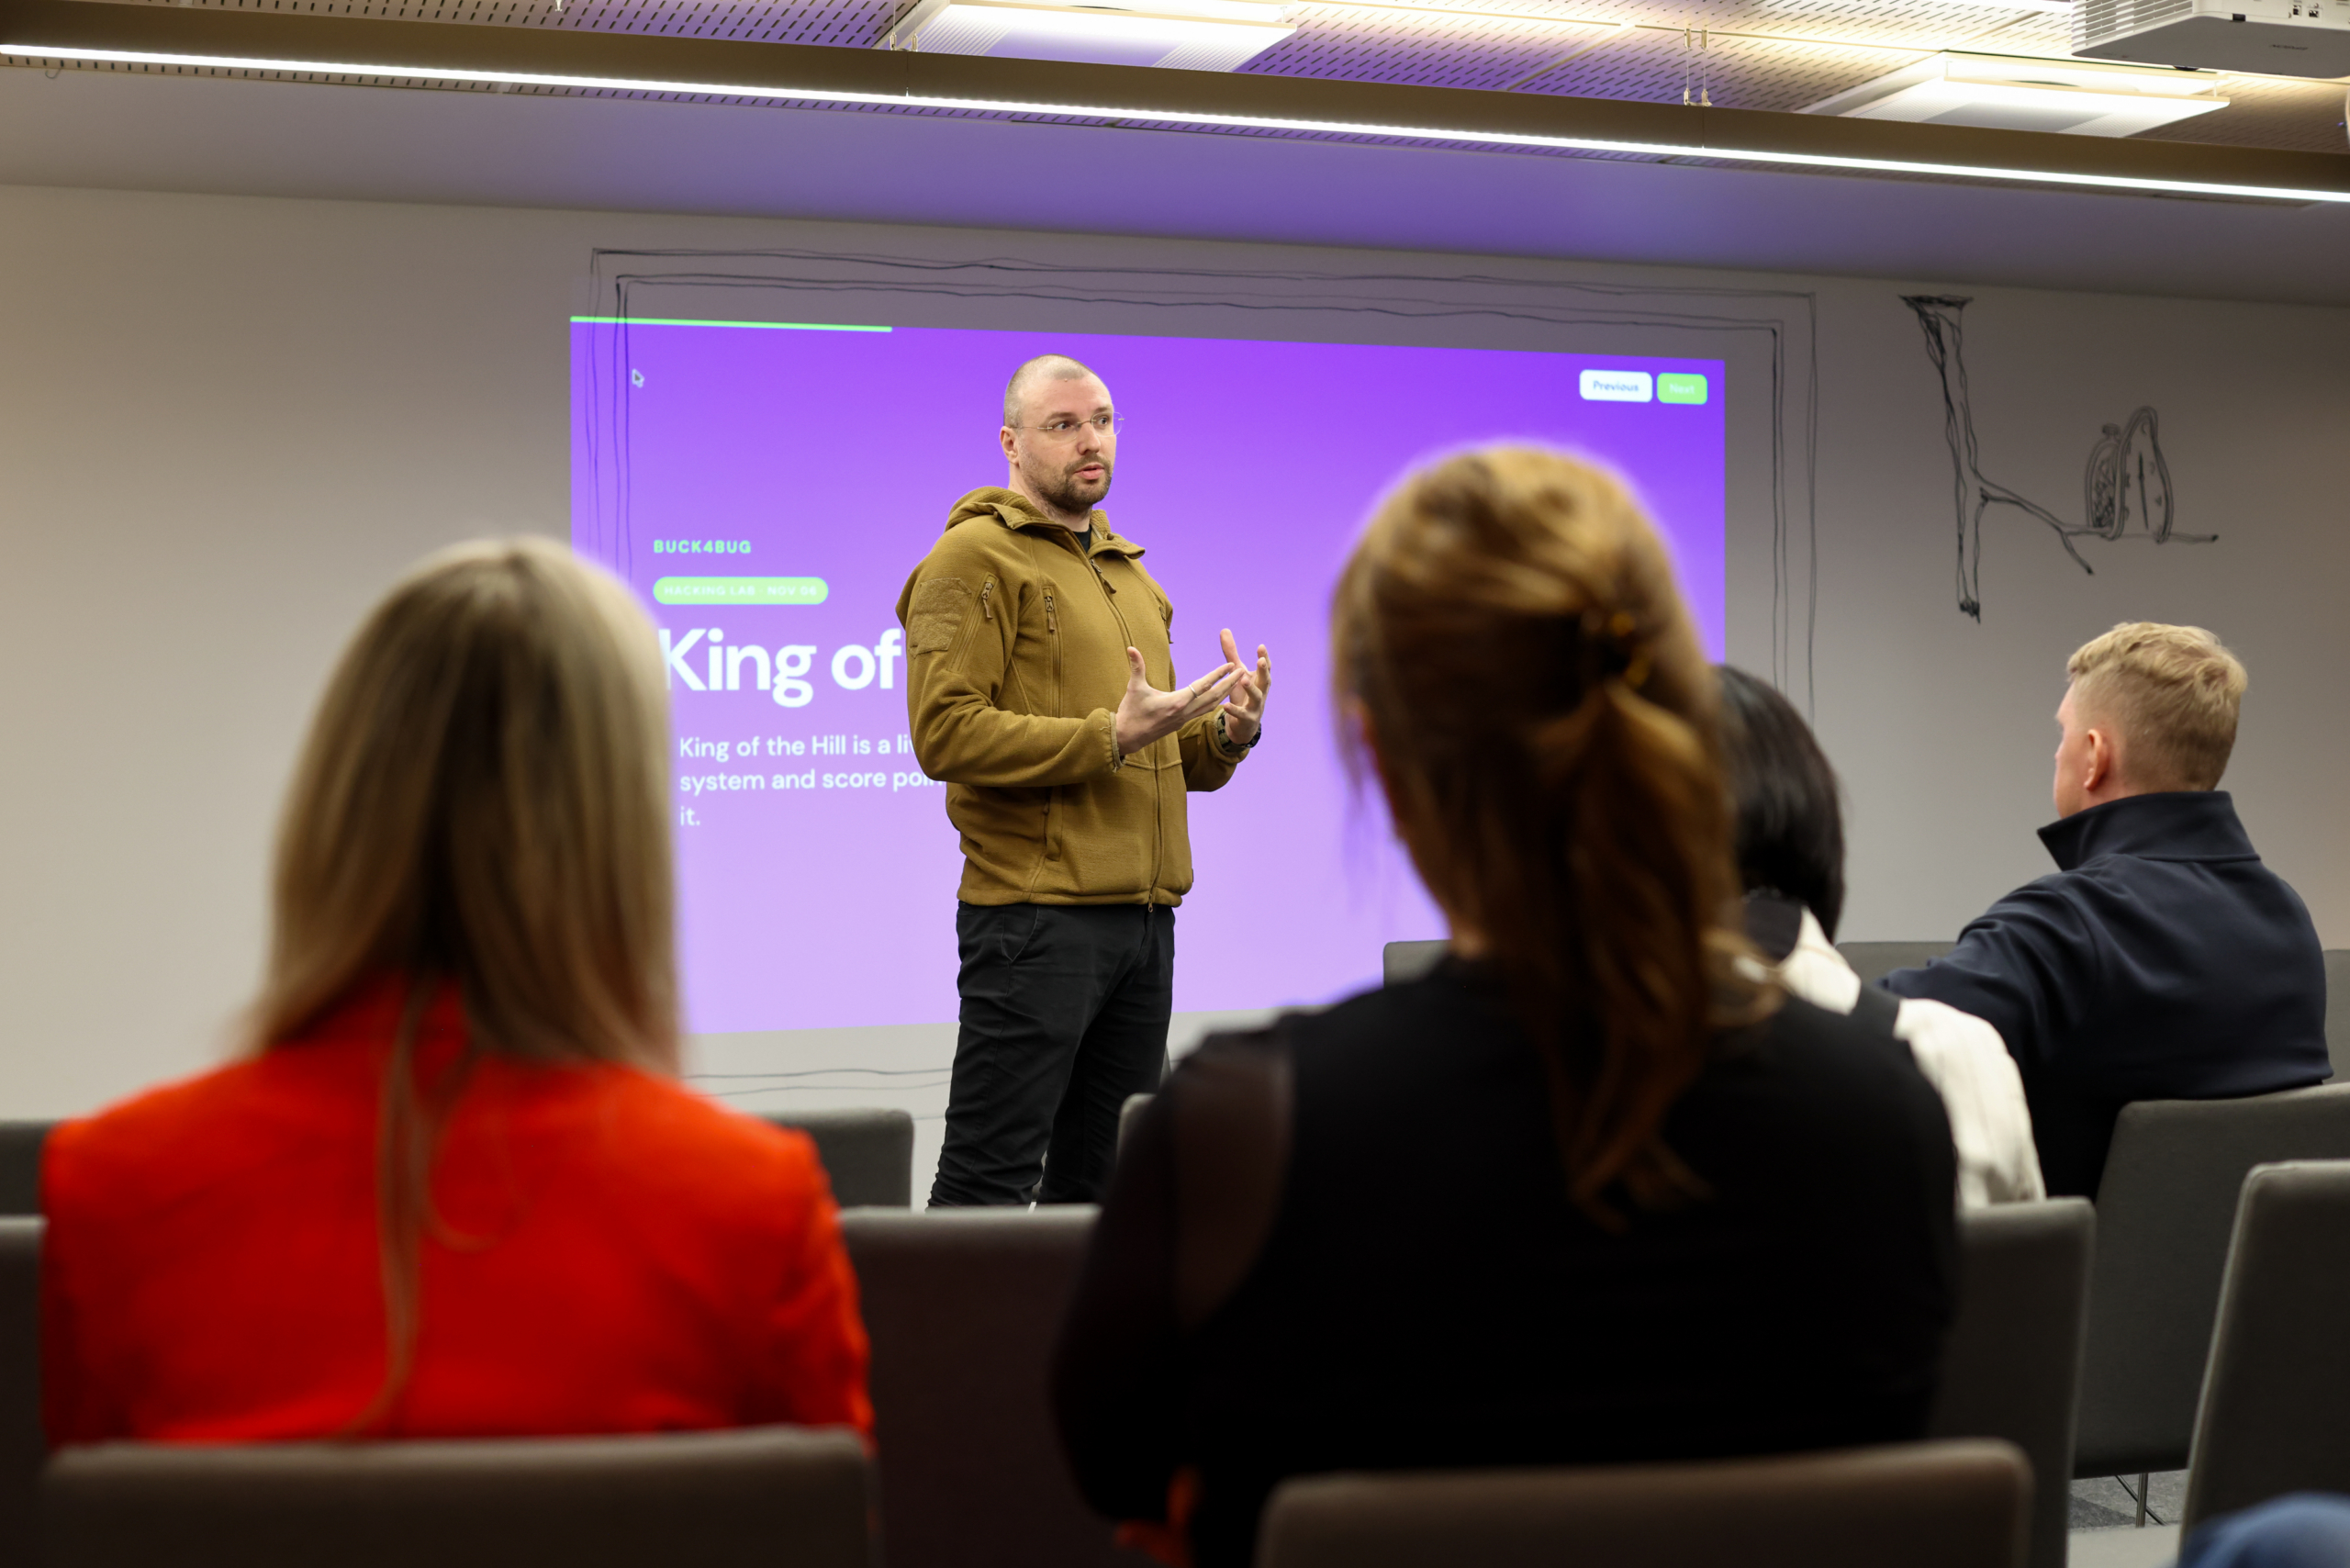
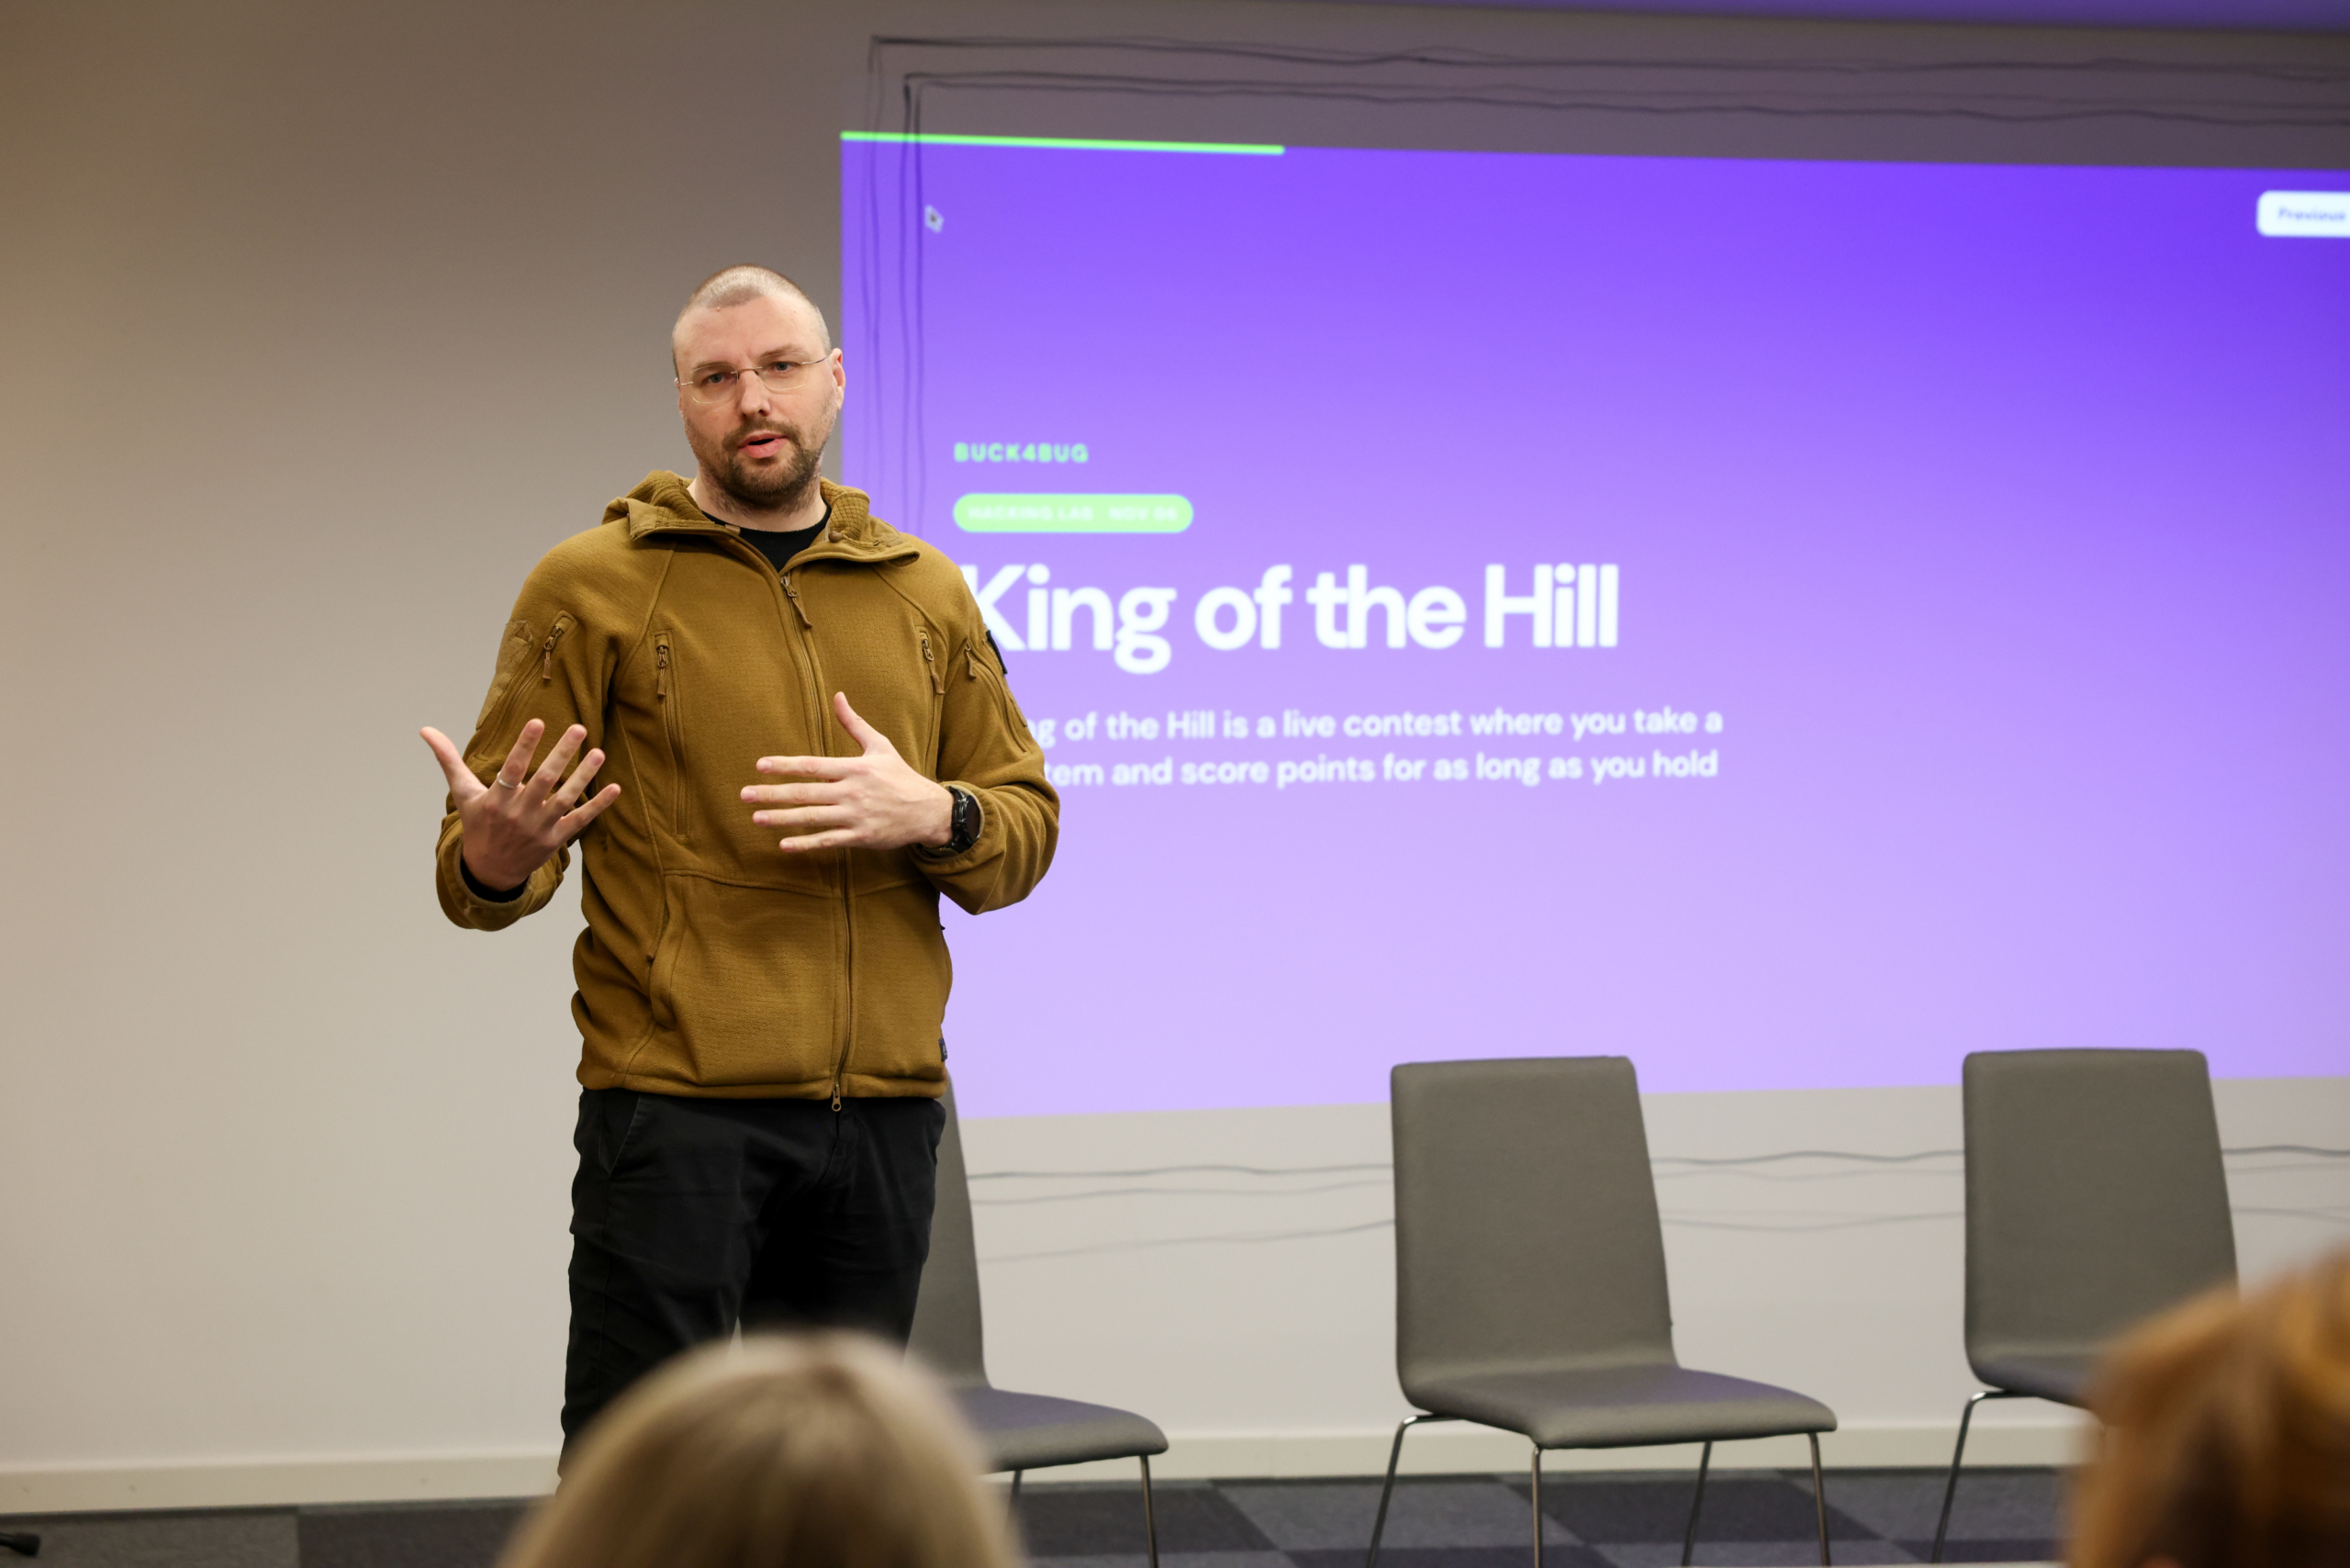
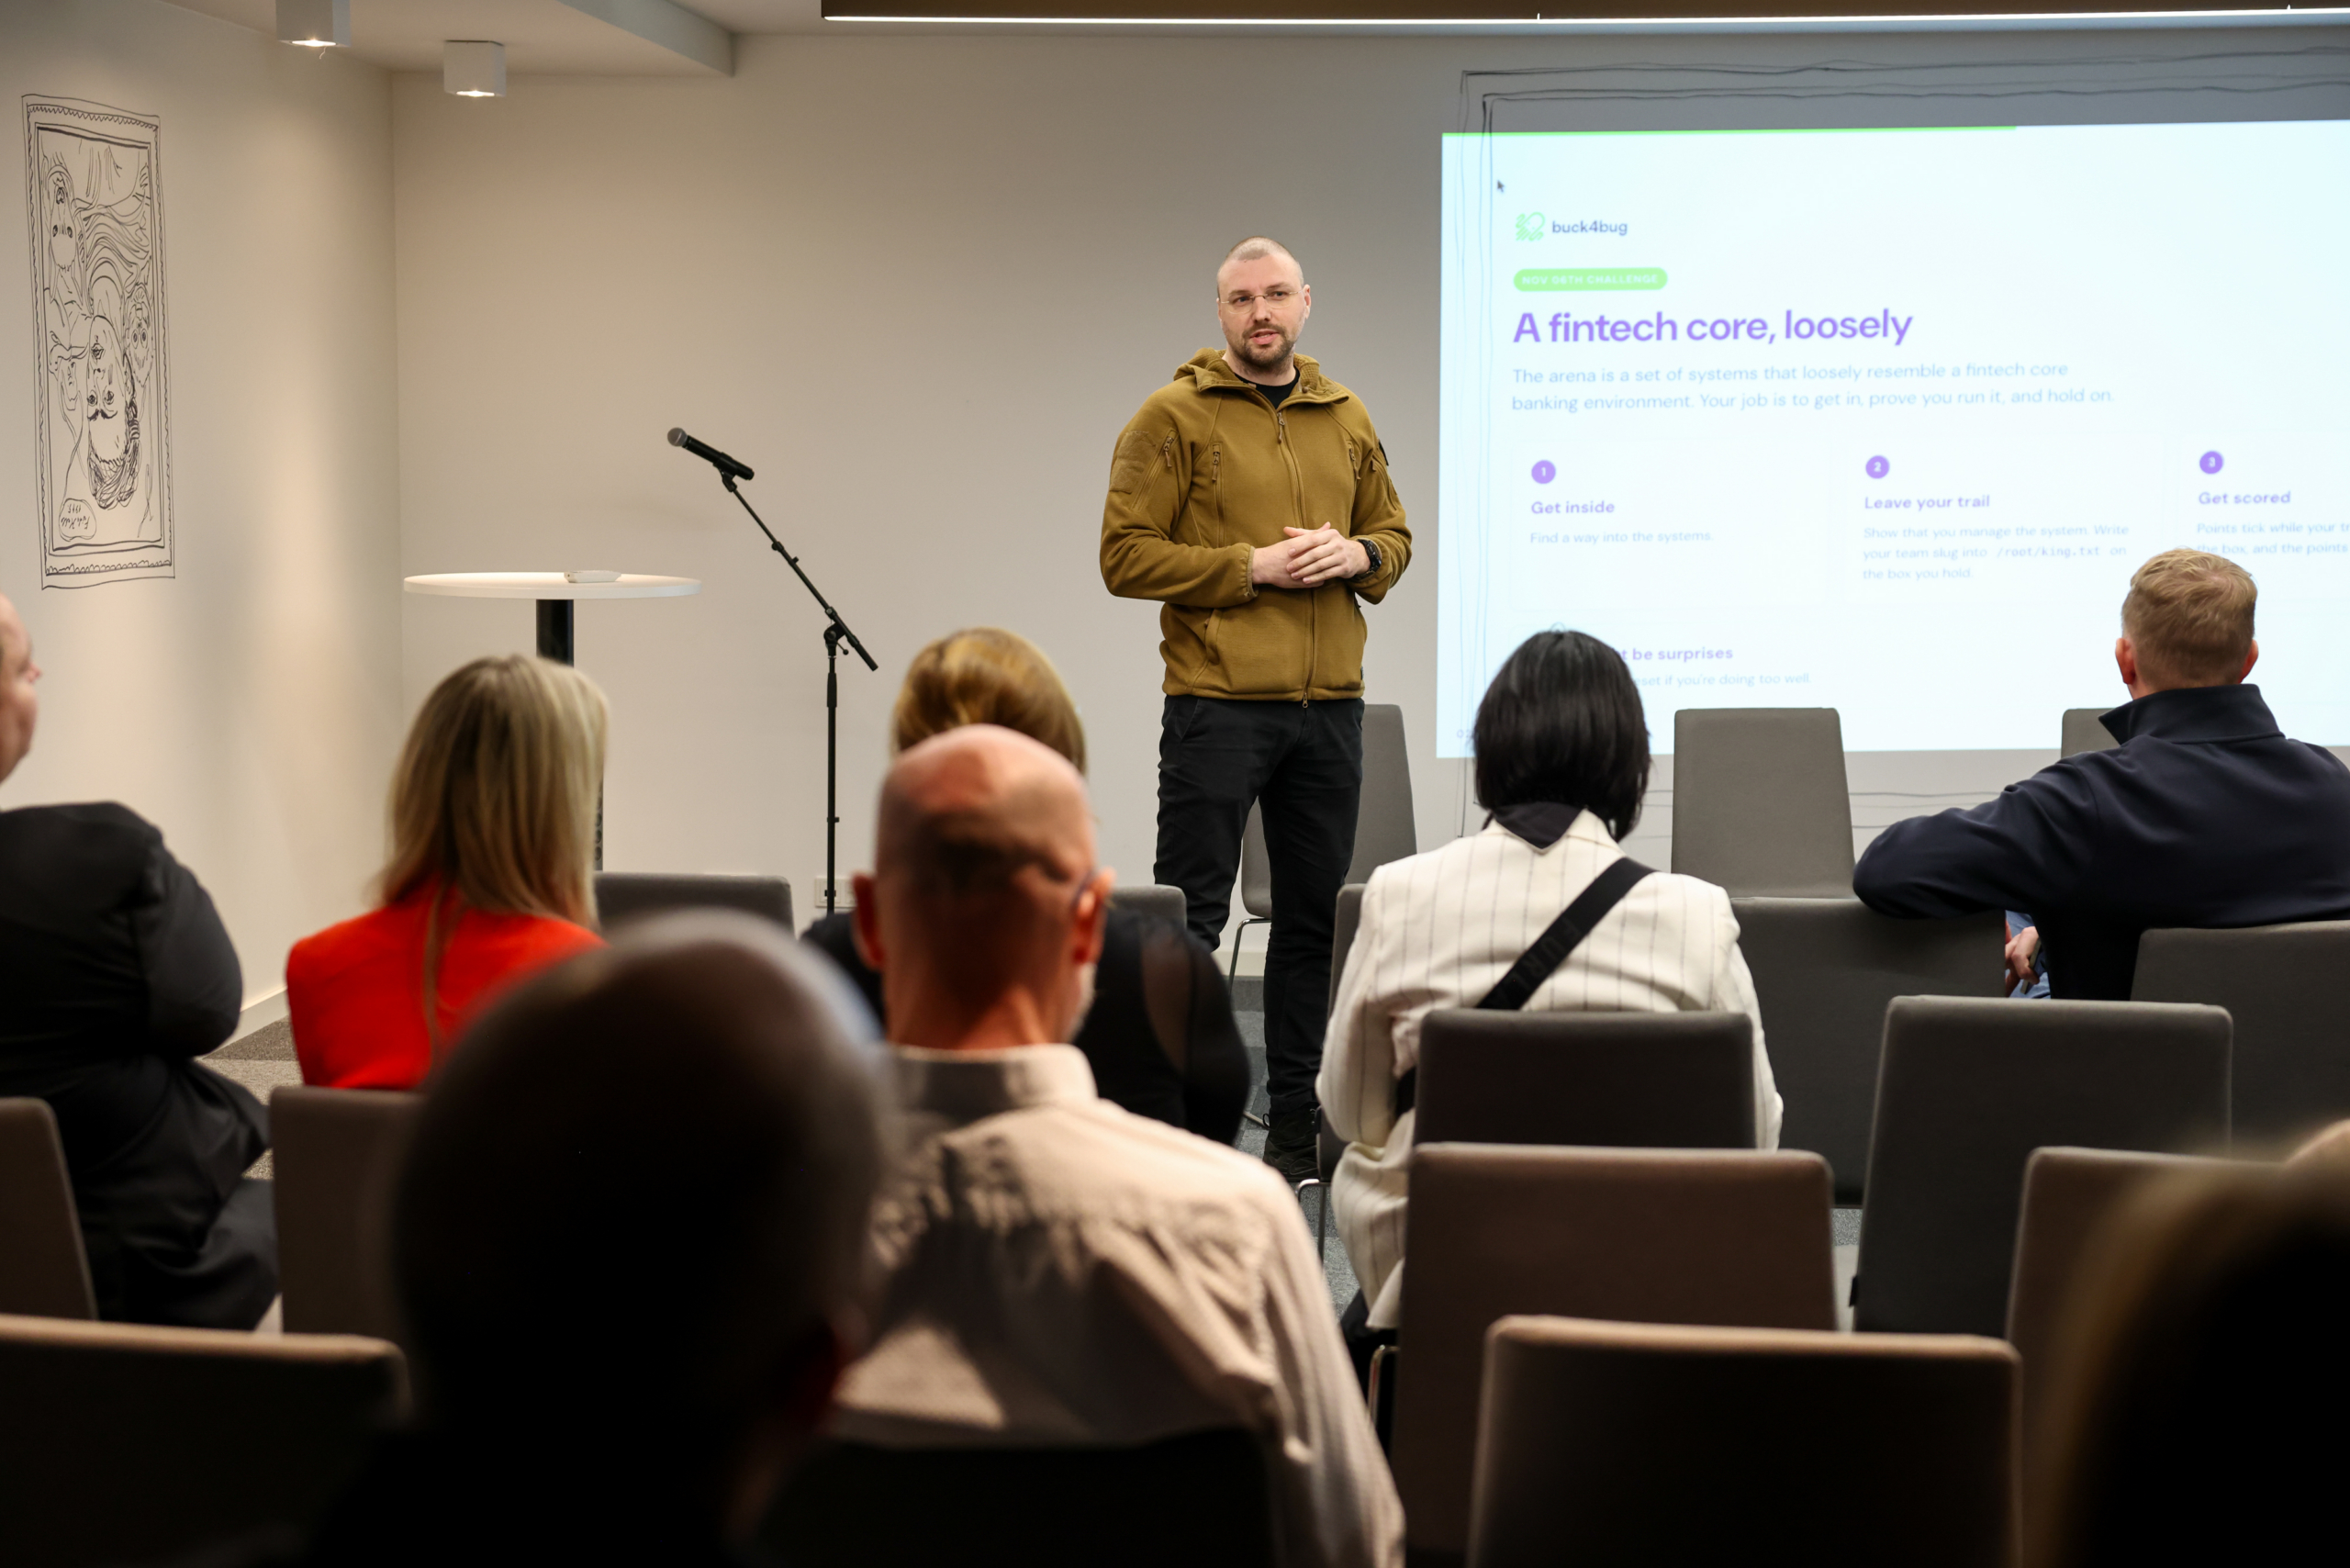
Fotod: Kristi Sits